







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
Sobre Firewalls, assinale a alternativa incorreta.
Existem firewalls tanto na forma de software como de hardware.
Firewalls têm por objetivo aplicar uma política de segurança a determinado nó da rede.
Alguns sistemas operacionais já possuem Firewalls em suas distribuições.
Por questões de segurança, não é possível desabilitar os Firewalls que acompanham os sistemas operacionais.
Um firewall, quando ativado, pode bloquear o acesso a alguns serviços como PING, por exemplo.
Considere as seguintes afirmações sobre segurança de redes, assinale a alternativa correta.
Uma das características do Proxy é dispensar a criação de logs de tráfego.
Se a empresa instalar um servidor Proxy, este permitirá que se mantenha um registro dos sítios visitados pelos funcionários, contudo a utilização desse servidor causaria pequeno aumento do tempo de resposta a requisições HTTP de clientes.
Um dos objetivos do Firewall é impedir que eventuais atacantes cheguem muito perto das ameaças desconhecidas.
Cada LAN pode ser conectada à Internet por meio de um gateway passível de inclusão de um Firewall.
Firewall é uma tecnologia de aprendizagem de máquina.
Com relação a segurança da informação (ou comunicação), analise as afirmações abaixo.
I - Filtros de pacotes e gateways em nível de aplicação são tipos de implementações de firewalls.
II - Procedimentos de encriptação e protocolo de tunelamento são recursos utilizados para garantir a segurança de uma VPN.
III - O IDS tem por objetivo realizar o monitoramento contínuo de uma máquina (host) ou de uma rede de computadores a fim de identificar e alertar em casos de eventos maliciosos.
IV - A criptografia simétrica utiliza um par de chaves (uma chave privada e uma chave pública) diferentes e matematicamente combinadas.
Assinale a alternativa que contém as afirmações CORRETAS.
I, II, IV
I, II, III
III, IV
II, III, IV
II, IV
Qual recurso no Firewall o administrador da rede deve configurar para expor serviços, até mesmo aqueles sem qualquer segurança, para usuários que acessam a rede local a partir da internet?
DMZ.
Proxy
QoS
DoS
A segurança da informação vem ganhando cada vez mais atenção e espaço no mundo da tecnologia da informação, pois a todo momento novas formas de ataques aos recursos de informática são aplicadas. Assinale a alternativa incorreta no que diz respeito à segurança em redes.
O vírus de computador é um programa feito com código malicioso, com o objetivo de causar algum tipo de dano ao computador.
A engenharia social é o nome atribuído a técnica utilizada para obter informações importantes e sigilosas das empresas ou usuários domésticos sem a utilização de uma ameaça virtual.
O sniffer é um software ou hardware que tem a função de analisar o tráfego de informações da rede e capturar pacotes para verificar seu conteúdo.
Firewall é o nome atribuído aos softwares responsáveis por ações como publicidade, coleta de informações pessoais ou alteração da configuração do computador sem consentimento do usuário.
Possui como vantagens a possibilidade de suprir deficiências de modelos de firewall tradicionais (orientados a redes de dados) e de avaliar hipertextos criptografados (HTTPS). Como desvantagens, é possível citar o elevado poder computacional, muitas vezes exigido, e a possibilidade de provocar incompatibilidades no padrão de transações. Projetos de código aberto, como o ModSecurity, facilitam a disseminação desse conceito para aplicações Web. Estamos falando de um firewall do tipo:
Firewall simples.
Firewall de Estado de Sessão.
Firewall de aplicação.
Proxy Firewall.
Filtros de Pacotes.
Com relação aos códigos maliciosos, antivírus e ações de mitigação, avalie as asserções a seguir.
I. Para neutralizar as ações camufladas do vírus polimórfico, o software de antivírus emula o hardware do computador visando detectar o vírus quando se decifra e revela o seu código.
II. O software antivírus tem dificuldade para detectar os spywares (softwares espiões), por serem parecidos com worms (vermes) e se camuflarem no sistema.
III. Ações de programadores inescrupulosos, que inserem backdoor (porta dos fundos) numa aplicação para acessá-la sem autorizado, são detectadas com escaneamento de perímetro (scanning) e bloqueadas em configurações de firewall.
IV. As regras de formação de senhas foram criadas para dificultar ataques de força bruta e para evitar que os keyloggers reconheçam a entrada de senhas.
V. Instalar um sistema operacional e gerar o sumário (hash code) de cada programa utilitário é utilizado como uma contramedida para detectar a alteração dos programas por rootkits, pois o hash code não se verificará.
É CORRETO apenas o que se afirma em:
I, II e IV.
II e III.
II, IV e V.
I e IV.
I, III e V.
Para que haja uma comunicação segura dentro de um ambiente de rede, alguns aspectos devem ser considerados no momento de instalação dos serviços, configuração e, posteriormente, na manutenção. Quando alguém envia uma mensagem pela rede, o que se espera é que apenas o destinatário entenda a mensagem enviada, mesmo que se esteja num ambiente inseguro. Para que isso ocorra, algumas propriedades desejáveis de uma comunicação segura são conhecidas; assinale-as.
Integridade; confidencialidade; conformidade; e, segurança operacional.
Confidencialidade; autenticação de ponto final; conformidade; e, segurança operacional.
Autenticação de ponto final; confidencialidade; integridade de mensagem; e, conformidade.
Confidencialidade; autenticação de ponto final; integridade de mensagem; e, segurança operacional.
Firewalls atuam em diferentes camadas do Modelo OSI. O firewall pode ser do tipo filtros de pacotes, proxy de aplicações, etc. Assinale a alternativa correta que apresenta um software de licenciamento gratuito que implementa as funções de proxy (firewall de aplicação):
Check Point FireWall-1 GX
Squid
WinGate
VPN
Kerberos
A respeito de Firewall, assinale a alternativa correta.
A configuração de um Firewall consiste na permissão ou bloqueio do acesso a URLs determinadas pelo gestor de segurança.
Single host, Screened host e Screened prevention são arquiteturas clássicas de Firewall.
Um Firewall é complementar ao antivírus e não pode substituí-lo, uma vez que os Firewalls são programas utilizados para evitar que conexões suspeitas e não autorizadas vindas da Internet tenham acesso ao computador do usuário.
Um Firewall é capaz de detectar mensagens de email com vírus, enviadas para usuários da rede.
O conceito que está relacionado com a permissão para somente circularem informações autorizadas é conhecido como modo protegido.
Maria é administradora de redes de uma empresa e pretende conceder acesso a um funcionário que está realizando uma tarefa na instalação de uma empresa cliente. Para tal, Maria deverá autorizar seu acesso à rede interna da empresa e utilizará a tecnologia VPN. A VPN pode ser implementada a partir de vários equipamentos, dentre eles, o roteador, responsáveis pela criação e encerramento dos túneis VPN.
Os ativos de rede que podem criar e finalizar túneis VPN são:
Fábio deseja agregar segurança ao ambiente computacional de sua empresa, que disponibiliza vários serviços na Internet para seus clientes e ambientes exclusivos aos seus parceiros. Ele decidiu implementar IPsec na empresa para acrescentar mais segurança nas transmissões de dados entre empresa e clientes e entre empresa e parceiros. Sabendo que o IPsec tem a capacidade de fornecer privacidade, integridade e autenticidade das informações, Fábio conseguirá agregar muitos benefícios à segurança da empresa. Com relação a tais benefícios, analise os itens a seguir:
I. segurança forte a todo o tráfego que sair do roteador, implementando o IPsec no roteador da empresa;
II. segurança para usuários individuais;
III. firewall resistente ao bypass de todo o tráfego oriundo da Internet que usar IP, visto que o firewall é o único meio de entrada da Internet para a organização;
IV. treinamento dos usuários sobre mecanismos de segurança, emissão ou revogação de material de chave para cada usuário no ingresso e saída da organização, respectivamente, pois o IPsec não é transparente aos usuários finais.
São benefícios do IPsec somente:
João está conectando a rede interna de sua empresa à Internet e precisará adquirir equipamentos de segurança para impedir acessos indevidos aos seus servidores na rede interna, assim como garantir acesso seguro à Internet para seus usuários. Para suprir essa necessidade, João decidiu instalar um firewall entre sua rede interna e seu enlace de Internet.
Com relação ao firewall, é correto afirmar que:
Considerando um sistema operacional Linux configurado para operar nas portas-padrão, é CORRETO afirmar que o comando abaixo, implementado no arquivo de configuração do firewall,
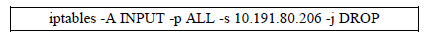
Muitos dos serviços ofertados em uma Delegacia de Polícia estão disponíveis digitalmente por meio de redes de computadores. Dentre esses serviços podem estar comunicações internas, boletins de ocorrência e denúncias anônimas de roubo. Um dispositivo que tem ganhado cada vez mais espaço segurança digital desses serviços em conjunto com as redes de computadores nas delegacias é o firewall. Sua correta aplicação pode trazer um alto e desejado grau de tranquilidade sobre a integridade das informações pertencentes ao órgão policial. Sobre o conceito de firewall, assinale a alternativa correta.
Um firewall é um sistema que permite encaminhar e entregar pacotes de dados de arma segura a máquinas destino utilizando para isso uma tabela de roteamento com diferentes caminhos possíveis.
O firewall é um sistema de rede que permite organizar os recursos de rede de computadores de forma hierárquica, como uma árvore de diretório, onde se tem primeiramente o diretório raiz, em seguida a rede da empresa, o computador do funcionário e, por fim, os recursos da rede como arquivos e impressoras compartilhadas por ele.
Um firewall é um sistema projetado com o propósito de proteger, segurar e eliminar aplicações maliciosas da rede de computadores que possam destruir dados, danificar o sistema e impedir o acesso a periféricos da rede.
Um firewall é um sistema ou grupo de sistemas que impõe uma política de controle de acesso entre duas redes de computadores, tendo como atuadores um mecanismo que permite o tráfego de dados e outro mecanismo que bloqueia o tráfego de dados.
Um firewall é um sistema que permite o gerenciamento e o compartilhamento de recursos em redes de computadores onde não é permitido o acesso à rede por máquinas com sistemas operacionais heterogêneos.
Analise as afirmativas a seguir sobre arquiteturas de firewalls.
I. A arquitetura Dual-Homed Host requer duas máquinas, denominadas screening router e bastion host, para mediar o tráfego que flui da rede interna para a rede externa.
II. Na arquitetura Screened Host a segurança de toda rede fica dependente de uma única máquina, que serve de intermediadora entre a rede interna e a rede externa.
III. A arquitetura Screened Subnet oferece um nível de segurança superior à arquitetura Dual-Homed Host e Screened Host.
Está correto o que se afirma em:
somente I;
somente II;
somente III;
somente I e II;
I, II e III.
Em segurança de redes de computadores, os firewalls atuam como filtros de pacotes. Eles inspecionam todo e qualquer pacote que entra e sai de uma rede. É INCORRETO afirmar que o firewall:
é uma configuração que isola algumas máquinas do resto da rede em que está ligado.
é uma descrição coletiva para vários métodos que restringem o acesso a uma rede.
previne contra ataques baseados em dados que envolvem alguma informação perigosa.
possui a definição de restrições na maneira como os pacotes da rede são roteados.
Assinale, entre as alternativas abaixo, a que contém uma ferramenta básica de segurança de rede.
spam
SMTP
firewall
firmware



