







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
Que tipo de software seria o mais adequado para bloquear o envio de dados coletados por invasores e/ou malwares a terceiros?
Antimalware.
Honeypot.
Firewall pessoal.
Honeynet.
Sniffer.
Os criminosos virtuais, também chamados de hackers, atacam computadores conectados à internet para roubar informações ou danificar o computador. Para protegê-lo, utiliza-se um software ou hardware que verifica as informações vindas da internet, conforme ilustrado na figura a seguir.
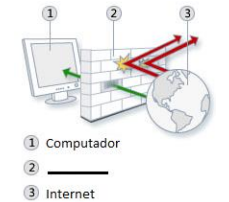
O software ou hardware utilizado para rejeitar ou permitir que informações da internet entrem no computador é o:
firewall;
cavalo de tróia (trojan);
anti-spyware;
certificado digital;
anti-vírus.
Um firewall do tipo roteador de filtragem de pacotes aplica a cada pacote que entra ou que sai um conjunto de regras embasadas nas informações de cabeçalhos dos pacotes e, de acordo com a correspondência com as regras, encaminha ou descarta o pacote.
Certo
Errado
Sobre os Firewalls é correto afirmar que:
atuam como filtro de pacotes, mas não levam em conta os endereços IP e portas, pois atuam na camada de aplicação.
DMZ (DeMilitarized Zone) é a parte da empresa que se encontra fora do perímetro de segurança, portanto os pacotes do firewall não passam por ela.
os firewalls em “estado de conexão” mapeiam os pacotes para conexões e usam campos do cabeçalho TCP/IP para cuidar da conectividade.
os firewalls em “estado de conexão” atuam implementando gateways em nível de enlace e só monitoram as portas-padrão.
sempre que descartam uma conexão, devem informar os motivos.
Os firewalls são usados como técnica para afastar diversas formas de tráfego potencialmente perigosos em uma rede e
protegem contra atacantes internos, ou seja, contra ataques provenientes de hosts da rede interna.
inspecionam apenas o cabeçalho dos pacotes suspeitos endereçados à porta 80.
protegem contra transferência de arquivos infectados por vírus, worm, spyware e outros tipos de malwares.
se auto configuram corretamente por meio de softwares específicos presentes nos roteadores.
protegem a rede interna contra acessos não autorizados originados de uma rede externa não confiável.
Segundo Stallings (2008), assinale a opção correta com relação ao uso de FIREWALLS em uma rede de computadores.
Somente o tráfego de fora para dentro (INBOUND) precisa passar pelo FIREWALL, sendo totalmente desnecessário filtrar o tráfego de dentro para fora (OUTBOUND).
Um FIREWALL oferece um local para identificar possíveis ataques de exploração da rede, aprendendo com o tráfego e bloqueando acessos sem necessidade de criação de regras específicas. Auditorias e alarmes não podem ser implementados.
Um FIREWALL de borda protege contra ameaças internas, como um funcionário insatisfeito ou um colaborador de um atacante externo.
Somente existem dois tipos de FIREWALL: filtro de pacotes e GATEWAY em nível de aplicação.
O Controle de Direção determina a direção em que determinadas solicitações de serviço podem ser iniciadas e permitidas para fluir através do FIREWALL.
As ferramentas de firewall convencionais não são capazes de proteger uma rede contra o uso indevido de autorizações válidas de usuários internos; porém, elas são capazes de prevenir ataques em que o conteúdo de uma mensagem válida e autorizada faz ativar a exploração de uma vulnerabilidade de serviço executado na rede destino.
Certo
Errado
Assinale a alternativa que apresenta as palavras que preenchem, respectivamente, as lacunas do seguinte texto, sobre Firewall.
Um Firewall é um software ou um _____ que verifica informações provenientes da Internet ou de uma rede, e as bloqueia ou _____ que elas cheguem ao computador, dependendo das próprias configurações. Um firewall pode ajudar a impedir que hackers ou softwares malintencionados (como _____) obtenham acesso ao computador através de uma rede ou da Internet. Um firewall também pode ajudar a impedir o computador de enviar software mal-intencionado para outros computadores.
programa; elimina antes; vírus.
hardware; elimina antes; vírus.
programa; permite; worms.
hardware; permite; worms.
programa; elimina antes; worms.
Qual o nome do mecanismo em redes de computadores que controla e autoriza o tráfego de informações, estabelecendo filtros através de políticas de segurança?
Proxy.
Telnet.
Winsock.
Firewall.
Qual o dispositivo de segurança que é uma combinação de HARDWARE e SOFTWARE e que isola a rede interna de uma organização da internet em geral, permitindo que alguns pacotes passem e bloqueando outros?
VPN
IDS
MODEM
FIREWALL
PROXY
Qual programa é usado para proteger um computador contra acessos não autorizados vindos da internet?
WEBMAIL
Antivírus
FIREWALL pessoal
ANTISPYWARE
BACKUP
Uma empresa instalou um firewall para controlar o acesso aos serviços HTTP, TFTP e POP3. Nesse caso, esse firewall vai ser configurado para controlar o acesso, respectivamente, às portas tcp/udp de número:
80/tcp, 20/udp e 25/tcp
80/tcp, 69/udp e 110/tcp
80/tcp, 69/tcp e 25/udp
81/tcp, 20/udp e 110tcp
81/tcp, 69/tcp e 109/tcp
Um firewall, quando bem configurado, age como um filtro e deve trabalhar com regras restritivas. A regra que melhor define o funcionamento de um firewall bem configurado é:
Tudo é proibido!
50% das tarefas são permitidas!
Tudo que não é permitido, é proibido!
Tudo é permitido!
Tudo que não é proibido, é permitido!



