







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
O Administrador de uma rede local de computadores deseja bloquear os acessos pelo serviço SMTP padrão e habilitar os acessos pelo SMTP com SSL para reduzir as possibilidades de ataques de hackers. Para isso, ele deve, no firewall, bloquear e habilitar os acessos, respectivamente, pelas Portas TCP de números
21 e 993.
110 e 443.
25 e 465.
143 e 993.
53 e 443.
Os firewalls do tipo filtro de pacotes caracterizam-se pela utilização de informações dos protocolos e dos serviços de comunicação das camadas mais altas e implementam controles baseados em políticas mais complexas e personalizadas da organização.
Certo
Errado
No que diz respeito à segurança de equipamentos, de sistemas, em redes e na internet, o termo firewall possui o seguinte significado:
software de ataque às redes de computadores, empregado por hackers e crackers
sistema alternativo de energia para proteção de equipamentos de informática na internet
recurso empregado em redes de computadores que tem por objetivo evitar acessos não autorizados
método empregado na execução de cópias de segurança para garantir a integridade da informação
serviço virtual de computação em nuvem para armazenamento de pastas e arquivos
As medidas de segurança envolvem três tipos de defesa que são organizadas em camadas: segurança de perímetro, autenticação e autorização. É uma medida de segurança implementada como primeira camada para garantir a segurança de perímetro no acesso à rede:
PKI
firewall
biometria
controle de acesso baseado em regras
Supondo que um pacote TCP tenha sido descartado em um firewall pelo simples fato de não ter realizado uma conexão prévia, de que tipo de firewall se trata?
Com estado.
Com suporte à criptografia.
Sem estado.
Sem estado e sem suporte à criptografia.
Sem suporte à criptografia.
A segurança da informação exige dos analistas de TI habilidades técnicas para neutralizar ameaças no mundo virtual. Com o objetivo de proteger a rede interna contra ameaças e ataques da rede externa (Internet) é recomendável utilizar um sistema:
Firewall.
Antivírus.
Antispam.
Worm.
Switch.
Na configuração da figura abaixo, o servidor VPN é posicionado atrás do firewall.
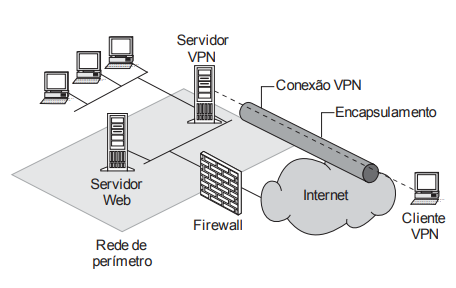
Em relação a esta configuração é correto afirmar:
A VPN é um segmento de rede IP na qual estão contidos os recursos disponíveis para os usuários da intranet, como servidores Web e servidores VPN. O servidor VPN faz interface com a intranet e com a própria VPN.
A conexão VPN deve ser configurada com filtros de entrada e saída para permitir a transmissão de tráfego de manutenção encapsulado e de dados encapsulados ao firewall.
Filtros adicionais são essenciais para permitir a transmissão do tráfego para o servidor VPN. Como camada de segurança adicional, o firewall também deve ser configurado com filtros de pacote SMTP ou NAT na interface de cliente VPN.
Como o firewall tem as chaves de criptografia para cada conexão VPN, ele filtra os cabeçalhos de texto com formatação dos dados encapsulados. Isso é um recurso a mais de segurança, pois impede o acesso não autorizado além do servidor Web.
Com o servidor VPN posicionado atrás do firewall, deverão ser configurados filtros de pacote para ambas as interfaces, da Internet e da Rede de perímetro. Neste caso, o firewall é conectado à Internet, e o servidor VPN funciona como um recurso de intranet conectado à rede de perímetro.
Firewalls têm recursos para filtragem de portas e protocolos de comunicações, como os protocolos TCP e UDP. O protocolo ICMP não consegue ser filtrado em um firewall de borda de uma rede; isso ocorre apenas nos hosts de destino.
Certo
Errado
Para proteger a rede interna de visitantes indesejáveis, o administrador de redes de uma empresa implementou a seguinte arquitetura de firewall:

Com base nas regras do firewall, é correto afirmar que:
Um administrador de rede precisa disponibilizar o uso de IPSEC para um grupo de usuários remotos. Para que funcione plenamente, com autenticação e criptografia, é necessário liberar no firewall o tráfego para:
porta tcp/500 e protocolo IP 50
protocolo IP 51
protocolo icmp, porta udp/500 e tcp/500
porta udp/500 e protocolos IP 50 e 51
protocolos IP 50 e 51
Os firewalls podem funcionar como filtros de pacotes e gateways de camada de aplicação. Escolha a afirmação que NÃO se aplica a gateways de camada de aplicação:
verificam a identidade de usuários internos.
operam examinando os cabeçalhos tcp/udp/ip.
podem funcionar em conjunto com filtros de pacotes.
podem distinguir tráfego http usado para navegação web e compartilhamento de arquivos peer-to-peer.
o servidor de correio é um gateway de aplicação
Considere a seguinte configuração:
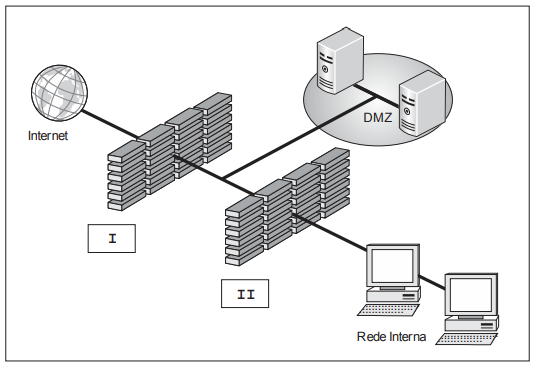
Analisando esta configuração de rede, é correto afirmar:
É uma configuração em que a DMZ faz uso do Bastion Host, que utiliza um firewall de filtragem (caixa I) e um firewall de proxy (caixa II). Suas vantagens incluem o custo mais baixo em relação a outras arquiteturas e a facilidade na administração por haver apenas um firewall para administrar na Rede Interna.
Nesta configuração back-to-back, há um firewall externo (caixa I) e um firewall interno (caixa II) nos lados da DMZ. Para que um usuário externo alcance a Rede Interna, ele terá que passar pelos dois firewalls. Esse cenário é indicado para redes corporativas devido ao custo mais alto e à administração mais complexa.
Nesta configuração é essencial usar senhas fortes para todos os recursos internos, pois caso haja qualquer problema que deixe a Rede Interna ou a DMZ vulneráveis a ataques externos, este seria único recurso para evitar que o atacante tomasse controle sobre os mesmos.
A caixa II traz um firewall de proxy que lê cada pacote de dados que passa por dentro e por fora da DMZ. Este firewall filtra o pacote baseado em conjuntos de regras programáveis implementadas pelo administrador da rede.
A caixa II traz um firewall de filtragem de pacotes que filtra todos os pedidos de um determinado protocolo ou tipo dos clientes da Rede Interna, que então faz estes pedidos à Internet representando o cliente local. Uma máquina da rede atua como um buffer entre usuários remotos mal intencionados e as máquinas dos clientes internos e da DMZ.
Com relação aos FIREWALLS, considere as afirmações.
I. Atuam como filtro de pacotes.
II. Filtram pacotes com base nos endereços IP/TCP/UDP.
III. Identificam se os dados vieram do transmissor verdadeiro.
IV. Trabalham somente no nível de rede.
V. Atuam como procuradores, estabelecendo conexões com aplicações externas em nome de terceiros.
Está correto o que se afirma apenas em:
I e II.
III e IV.
III, IV e V.
IV e V.
I, II e V.



