







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
Considere que, em uma rede dotada de firewall, um computador infectado por vírus esteja enviando grande quantidade de emails via servidor de email dessa rede. Nessa situação, até que o vírus seja removido do computador infectado, o firewall tem a capacidade de bloquear o acesso entre o computador e o servidor de email sem tornar indisponível, ao servidor de email, o uso dos outros computadores da mesma rede.
Em relação a firewalls, analise as assertivas abaixo.
I. Firewalls em estado de conexão mapeiam pacotes e usam campos cabeçalhos TCP/IP para cuidar da conectividade.
II. Firewalls podem implementar gateways em nível de aplicação que examinam os pacotes por dentro, além do cabeçalho TCP/IP, para ver o que a aplicação está fazendo.
III. Um problema fundamental com firewalls é que eles oferecem um único perímetro de defesa, o qual, se rompido, deixará comprometida toda a segurança.
É correto o que se afirma em
I, apenas.
II, apenas.
III, apenas.
I e II, apenas.
I, II e III.
Considere as afirmações abaixo.
I. É possível encontrar dois tipos de firewall de filtragem de pacotes. O primeiro utiliza o que é conhecido como filtros estáticos, enquanto que o segundo é um pouco mais evoluído, utilizando filtros dinâmicos.
II. Na filtragem estática, os dados são bloqueados ou liberados com base em regras, não importando a ligação que cada pacote tem com outro. Este tipo de abordagem garante segurança e baixo nível de manutenção, pois determinados serviços ou aplicativos podem depender de respostas ou requisições específicas para iniciar e manter a transmissão.
III. Na filtragem dinâmica, os filtros consideram o contexto em que os pacotes estão inseridos para "criar" regras que se adaptam ao cenário, permitindo que determinados pacotes trafeguem, mas somente quando necessário e durante o período correspondente.
Está correto o que se afirma em
II e III, apenas.
I, II e III.
I e III, apenas.
I e II, apenas.
I, apenas.
Assinale a opção em que são apresentadas as características genéricas de um firewall.
Validar select executado por uma aplicação web em um banco de dados DB2.
Permitir acesso a um sistema e a análise de ataques por meio de estatísticas de anomalia relacionadas aos comportamentos dos usuários.
Analisar switches defeituosos na rede de computadores.
Capacidade para concentrar e filtrar os acessos dial-in à rede e suportar a funcionalidade de proxy para serviços FTP.
Criptografar os dados de uma aplicação de intranet na rede interna.
Os pacotes que trafegam em firewalls do tipo filtro de pacotes têm velocidade muito superior à dos pacotes em dispositivos do tipo stateful, razão por que, aquele tipo de dispositivo, muito utilizado para garantir a segurança de redes WAN em grandes corporações, exige mais recursos de hardware.
Para programas de mensagem instantânea, como o MSN da Microsoft, em que o firewall identifica e gera um arquivo de log, o tráfego é identificado na camada de transporte.
Certo
Errado
Para que as estações de trabalho possam acessar a Internet, é desnecessário que um firewall de borda que possui a função de roteador e repassa todos os endereços originais da LAN para WAN mascare os endereços para trafegarem na WAN em uma rede com endereços privados de classe C.
Em firewalls que funcionam como filtro de pacotes, é possível estabelecer regras de filtragem para o protocolo de transporte e para a porta utilizada em uma aplicação.
Certo
Errado
Os firewalls do tipo stateful (firewalls de estado de sessão) analisam e guardam o estado de cada conexão. Dessa forma, podem prevenir que pacotes ilegítimos entrem ou saiam da rede.
Um firewall
tem a capacidade de examinar todo o tráfego entre a rede local e a Internet de maneira que, devidamente configurado, é uma ferramenta eficaz na prevenção de vírus.
é independente da política de acesso de uma rede, de maneira que a definição ou não de uma tal política não interfere em sua utilidade e eficácia.
serve para estabelecer a política de acesso de uma rede, de maneira que a escolha do tipo de firewall utilizado determina a política de acesso da rede.
serve para implementar a política de acesso de uma rede, de maneira que tem pouca ou nenhuma utilidade em um ambiente onde tal política não esteja definida.
tem a capacidade de bloquear o tráfego indesejado entre a rede local e a Internet de maneira que, devidamente configurado, é uma ferramenta eficaz na prevenção de spam.
Em relação à arquitetura de firewall, a preocupação reside na disposição dos equipamentos que compõem uma rede de computadores e o próprio firewall. Considere a separação entre a rede interna da organização da rede externa, que pode ser a internet, por meio da utilização de uma máquina que contenha duas interfaces de rede. Essa disposição consiste em uma arquitetura de firewall do tipo:
Screened Host
Dual-Homed Host
Screened Subnet
Screened-Homed
Dual-Homed Subnet
Uma forma de monitorar os programas que são executados em uma estação de trabalho, com respeito à alocação não autorizada das portas de rede, é configurar adequadamente um guardião idealizado para essa tarefa conhecido como
antivírus
firewall pessoal
IDS de host
gerenciador de tarefas
escalonador de processos
Sobre os firewalls é correto afirmar:
Pode autorizar ou negar acesso, mas não pode registrar tudo o que está passando por ele.
Os firewalls de proxy examinam os pacotes superficialmente, não verificando seu conteúdo. Isso os torna mais rápidos porém, menos eficientes.
O tráfego interno na mesma subrede de uma LAN, ou seja, o que não vai para uma rede externa, sempre é tratado pelo firewall, pois todo o tráfego passa por ele.
Os firewalls de filtro de pacotes trabalham com uma lista de controle de acesso que é verificada antes de um pacote ser encaminhado para a rede interna. A lista relaciona o tráfego que é permitido e o que deve ser bloqueado.
Os firewalls de filtro de pacotes são rápidos porque a inspeção é feita em vários pacotes por vez. Eles escondem automaticamente os endereços de rede e não requerem muitos testes para verificar suas funcionalidades.
As arquiteturas clássicas de Firewall são
Dual-homed host, Screened host, Global prevention.
Single host, Screened detection, Screened subnet.
Dual-homed blocking, Screened detection, Screened subnet.
Single host, Screened host, Screened prevention.
Dual-homed host, Hybrid host, Screened subnet.
Em um equipamento de firewall que utilize filtro de pacotes, para que seja possível bloquear tráfego HTTP que acesse páginas na Internet, é necessário restringir o tráfego no protocolo UDP (User Datagram Protocol) na porta 80.
Para se estabelecer uma conexão condicional por meio de um firewall entre diferentes sub-redes, deve-se configurar o firewall em modo transparente, visto ser necessário roteamento para que tais sub-redes se comuniquem.
Em determinada empresa, o servidor de firewall de borda em operação tem todos os acessos e qualquer tráfego novo bloqueados por padrão. O setor de negócio da empresa solicitou a liberação de uma aplicação web que utiliza protocolo HTTP e porta 80. Considerando que o servidor de firewall possua ferramentas distintas para cada camada do protocolo TCP/IP, para a liberação solicitada, é correto
utilizar o filtro de conteúdo, que trabalha na camada de Internet do protocolo TCP/IP.
colocar a interface de rede em modo promíscuo, para filtrar na camada de Internet do protocolo TCP/IP.
utilizar o filtro de aplicação, que trabalha na camada de Internet do protocolo TCP/IP.
utilizar o filtro de pacotes, que trabalha na camada de transporte do protocolo TCP/IP.
utilizar o filtro de enlace, que trabalha na camada de enlace do protocolo TCP/IP.
Considere que, quando operando em determinada rede, um sistema de prevenção de intrusão identifique tráfego anormal, possivelmente um ataque de negação. Nesse caso, o referido sistema é capaz de executar ações que sinalizem para o firewall efetuar o bloqueio do tráfego identificado.
Certo
Errado
Para garantir a segurança de uma rede é recomendável adotar medidas de prevenção, detecção e reação aos ataques. São mecanismos de prevenção:
IDS, auditoria e controle de autorização.
IDS e scanning por antivírus.
IPS, Firewalls e encriptação.
Auditoria, QoS e procedimentos de resposta automática.
IPS, IDS e procedimentos de resposta automática.
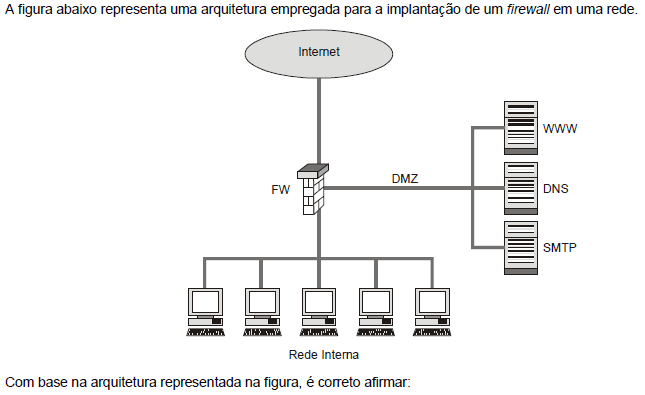
Utilizando um firewall default deny será bloqueado tudo o que não for explicitamente permitido.
O firewall usado é do tipo stateful, que não gera dinamicamente regras que permitam a entrada de respostas das conexões iniciadas na rede interna; portanto, sempre será preciso incluir na configuração do firewall regras de entrada para estas respostas.
O firewall apresentado na figura possui apenas duas interfaces de rede: uma para a rede externa e uma para a rede interna.
Considerando o uso de um firewall default deny do tipo stateful, nenhum tráfego de entrada ou de saída pode ser liberado na interface interna.
Considerando o uso de um firewall default deny do tipo stateful, todo o tráfego de entrada e saída na interface externa será liberado, inclusive pacotes com endereços de origem pertencentes a redes reservadas e pacotes com endereços de origem não pertencentes aos blocos da rede interna.



