







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
Em uma VPN (virtual private network) que utilize a técnica de tunelamento, os conteúdos dos pacotes que trafegam pela Internet são criptografados, ao passo que, para permitir o roteamento eficiente dos pacotes, os seus endereços de origem e de destino permanecem não criptografados.
Assinale a alternativa que indica o dispositivo de segurança que protege a rede de computadores contra o acesso não autorizado pela Internet, do ambiente externo para o interno e vice-versa, permitindo somente o tráfego autorizado pela Política de Segurança.
cookie
hacker
firewall
backup
proxy
As ferramentas de firewall conhecidas como filtro de pacotes trabalham na camada de transporte e de rede do protocolo TCP/IP e tratam os protocolos TCP e UDP e as portas de acesso aos serviços.
Uma solução adequada para o item IV é a utilização de firewall por filtragem de pacotes, dada a sua capacidade para analisar os endereços IPs, especificamente o cabeçalho dos pacotes IPs, e, em razão de, por meio de uma tabela de regras, decidir se o pacote pode prosseguir ou não. Esse procedimento torna-se possível pelo fato de o firewall atuar no nível da camada de rede do OSI, que é equivalente à camada Internet do protocolo TCP/IP.
Firewall representa um dispositivo instalado entre a rede interna de uma organização e a internet para implementar segurança da rede. A figura que segue ilustra um firewall proxy.
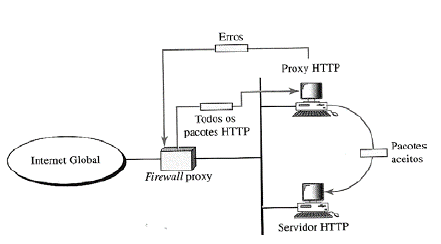
Quando o processo de cliente-usuário envia uma mensagem, o firewall proxy executa um processo de servidor na camada X, para receber a solicitação. O servidor abre o pacote e determina se a solicitação é legítima. Se for, o servidor atua como um processo de cliente e envia a mensagem para o verdadeiro servidor na empresa. Se não for legítima, essa mensagem é eliminada, e é enviada uma outra mensagem de erro para o usuário externo. Dessa maneira, as solicitações dos usuários são filtradas na camada X, tomando-se por base o conteúdo. A camada X é conhecida como de:
apresentação
aplicação
transporte
rede
enlace
Para implementar um firewall numa rede local sobre a qual não se tem nenhuma outra informação a não ser o fato de que a rede está conectada à Internet e que não dispõe de nenhum outro mecanismo de segurança, é MAIS relevante para a tarefa identificar
o perfil (serviços de rede mais utilizados) das máquinas conectadas à rede.
a política de acesso a ser implementada pelo firewall.
o perfil dos usuários da rede.
o tamanho da rede.
a ordem de grandeza do tráfego entre a rede local e a Internet.
O sistema automatizado ao qual se refere o texto é possivelmente um firewall stateless.
Analise a veracidade das afirmativas a seguir.
1. Um firewall do tipo filtro de pacotes implanta as regras definidas da política de segurança da empresa, visando proteger a rede interna de acessos indevidos e minimizar ataques que partam da rede interna, mediante a autenticação do usuário da rede.
2. Um gateway de aplicação é um firewall que opera na camada de aplicação. O gateway decide transmitir ou descartar um pacote com base nos campos de cabeçalho, no tamanho da mensagem, porém não examina o conteúdo do pacote.
3. Diversas arquiteturas podem ser empregadas para a implantação de firewalls em uma rede. É recomendável que a arquitetura empregada defina um segmento de rede separado e com acesso altamente restrito, conhecido como DMZ (DeMilitarized Zone, ou zona desmilitarizada) e que os seus servidores acessíveis externamente (p.ex. Web, FTP, correio eletrônico e DNS) estejam neste segmento.
4. Visando prevenir acessos não autorizados, os Sistemas de Gerenciamento de Banco de Dados (SGBD) oferecem autenticação baseada em senhas e controle de acesso ao SGBD, além do controle de acesso às tabelas do banco. Três abordagens de controle de acesso são possíveis: controle de acesso discricionário, controle de acesso baseado em papéis e controle de acesso mandatório.
5. Na sua configuração padrão, muitos servidores SMTP vêm com o relay aberto, permitindo que estes sejam usados para enviar mensagens de/para qualquer rede ou domínio, independente dos endereços envolvidos serem da sua rede ou não. Estes servidores são amplamente explorados para envio de Spam.
Assinale a alternativa que indica todas as afirmativas corretas.
Firewalls podem ser usados para estabelecer a chamada zona deslimitarizada (DMZ), que é um segmento de rede localizado entre a rede protegida e a rede desprotegida.
NÃO se trata de uma razão que justifique o uso de um firewall:
Ser usado para ajudar a impedir que uma rede ou um computador seja acessado sem autorização.
Bloquear portas que eventualmente sejam usadas pelas "pragas digitais".
Criar túneis seguros, mesmo usando um meio não seguro, como a Internet.
Evitar que informações sejam capturadas pela ação de hackers.
Descobrir quais usuários efetuaram as ações realizadas na rede.
Os firewalls podem ser classificados como:
I. Filtro de pacotes
II. Firewall de estado
III. Gateway de aplicação
IV. Firewall de aplicação
Estão corretas:
I, II e IV
II e IV
I e III
II, III e IV
I, II, III e IV
Um dos objetivos do firewall é
restringir acesso a ambientes controlados.
criar pontos controlados por autorizações informais.
restringir a implantação de defesas em ambientes críticos.
impedir que haja acesso por um ponto controlado, tendo autorização para tanto.
impedir que eventuais atacantes cheguem muito perto das ameaças desconhecidas.
Um firewall de filtragem de pacotes atua na camada de enlace de dados e na camada de rede.
Firewall pode autorizar, negar ou descartar um pacote de dados como resultado da comparação entre uma tabela de regras e o resultado da análise de cabeçalhos de pacotes que contém os protocolos utilizados, assim como as portas e os endereços IP de origem e destino do pacote.
Os firewalls que usam filtragem de pacote tomam decisões de encaminhamento a partir de informações presentes nos cabeçalhos dos pacotes.
Certo
Errado
É INCORRETO afirmar:
Ao ser instalado entre duas redes A e B, um firewall tem a função de restringir o tráfego de A para B, ao mesmo tempo que permite o tráfego de B para A de maneira irrestrita.
IPSec e firewalls são soluções para diferentes problemas e, portanto, complementam-se.
O termo tunneling designa o encapsulamento de um protocolo por outro.
Redes privadas virtuais (VPN) são implementadas de tal forma que os protocolos da camada de enlace (link layer) da VPN circulam em "túneis" da camada de transporte (transport layer) de outra rede.
Um firewall pode ser definido como um sistema que implementa uma política de controle de acesso entre duas redes.
O texto sugere que o hacker não faça um ataque de negação de serviço à rede.
Nas questões de n. 23 a 25, assinale a assertiva correta.
Um firewall unifica uma rede com regiões interna e externa.
O perímetro de segurança eficaz requer que todos os backwalls usem as restrições de acesso personalizadas e diferentes.
Um firewall particiona uma rede nas regiões interna e externa.
O perímetro de eficiência requer que todos os firewalls usem restrições de acesso do tipo perímetro.
O ciclo de segurança eficaz requer que todos os fightwalls em camadas usem aplicativos redundantes.
Um firewall Linux pode ser implementado por meio de um servidor proxy. Nesse caso, as devidas autorizações do usuário e as demais opções de configuração são conferidas em uma tabela.



