







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
O uso de um protocolo como o ethernet habilita automaticamente o envio e o recebimento de dados para testar a conectividade do firewall e do instant messenger.
Caso uma instalação particular de rede apresente um sistema com as seguintes características:
I. Alto e crítico tráfego na internet.
II. Oferta de serviços a usuários na internet.
III. Rede protegida contendo dados de alto valor.
O uso da arquitetura de firewall Dual-Homed Host é menos apropriada em
I, apenas.
II, apenas.
I e II, apenas.
II e III, apenas.
I, II e III.
No que diz respeito ao posicionamento dos IDS, recomendase que sejam colocados próximos a dispositivos como firewalls, preferencialmente na rede interna e com utilização de múltiplos sensores.
Se a estação 5 for de gerência de rede SNMP e a estação 4, uma estação gerenciável SNMP, o firewall deverá suportar o tráfego de dados por meio do protocolo SNMP e, para tanto, deverá liberar o protocolo TCP nas respectivas portas.
A figura (b) mostra uma arquitetura de firewall do tipo dual home host em que foi adicionada uma rede perimetral que isola a rede da Internet. Qualquer sistema externo que tentar acessar o sistema ou serviços internos, terá que conectar-se antes ao bastion host.
A necessidade cada vez maior de uso da Internet pelas organizações e a constituição de ambientes corporativos levam a uma crescente preocupação com a segurança, fazendo com que o firewall assuma um papel de elevada importância. A esse respeito, analise o esquema e as afirmativas abaixo.
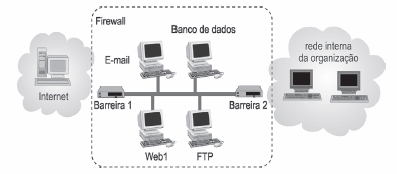
I. A zona desmilitarizada (DMZ) refere-se à parte que fica entre a rede interna, que deve ser protegida, e a rede externa.
II. O esquema evita parcialmente o problema de comprometimento da rede interna da organização, caso um ataque ao servidor de dados tenha sucesso.
III. O proxy existente no firewall protege a rede atuando como um gateway, operando na camada de rede do modelo OSI/ISO.
Assinale:
se somente a afirmativa I estiver correta.
se somente as afirmativas I e III estiverem corretas.
se somente as afirmativas I e II estiverem corretas.
se somente as afirmativas II e III estiverem corretas.
se todas as afirmativas estiverem corretas.
Firewalls por inspeção de estado permitem mais granularidade e especificidade na filtragem de tráfego que filtros de pacotes sem estado.
O Windows Firewall no Windows Vista pode ser configurado para: apenas determinados programas serem acessados remotamente; controlar acessos remotos ao computador considerando-se números de portas TCP e UDP; autorizar apenas acessos de computadores com determinados endereços IP.
No caso da figura acima, se as estações dos seguimentos de rede desejarem se comunicar via TCP/IP, o firewall pode ser considerado como gateway padrão para as estações de ambos os segmentos.
Os firewalls stateful utilizam apenas estado das conexões TCP para realizar a inspeção.
Um ataque comum para os usuários que se conectam em servidores de IRC e que possuem um firewall pessoal é que alguns servidores maliciosos enviam para a máquina do cliente conexões que checam a existência de proxies, de forma a invadir os diretórios pessoais do usuário. O uso do firewall permite que essas conexões sejam apontadas como possíveis ataques.
Se a estação 1 estiver configurada com o endereço IP 10.0.0.1/28, a interface do firewall deverá estar configurada com o endereço IP 10.0.0.9/29, para que essa interface esteja na mesma subrede da estação 1.
Firewalls que realizam a inspeção de estado normalmente são menos eficazes e seguros que firewalls baseados em filtragem de pacotes.
Geralmente, firewalls restringem-se a inspecionar cabeçalhos, sendo ineficazes para filtrar ataques focalizados em vulnerabilidades específicas de aplicações.
Um firewall é considerado uma boa proteção para ataques que envolvem colusões entre usuários internos da rede protegida e atacantes externos, pois o firewall tem a possibilidade de bloquear as comunicações entre eles.
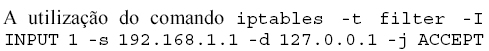 permite que a regra seja inserida na primeira posição do chain e a antiga regra número 1 passe a ser a número 2.
A Central de Segurança do Windows XP, para ajudar a proteger um computador, possibilita a ativação dos seguintes elementos:
user e senha; criptografia e proteção contra vírus.
user e senha; criptografia e atualizações automáticas.
criptografia; firewall e proteção contra vírus.
criptografia; firewall e atualizações automáticas.
firewall; atualizações automáticas e proteção contra vírus.
Depois que o Windows XP está configurado para funcionamento em rede, o procedimento de habilitar e desabilitar a ferramenta de firewall deixa de funcionar quando o usuário estiver conectado a uma rede considerada confiável.
Os NIDS permitem a detecção instantânea, e até antecipada, de intrusões, contribuindo para a pró-atividade.



