







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
É correto afirmar que, na rede 2, todas as conexões entre as redes devem ser autorizadas pelo bastion host, que deve indiscutivelmente incluir um mecanismo de tradução de endereços para que seja possível se conectar a outra rede.
Há duas políticas de regras aplicáveis aos pacotes que passam por uma ferramenta de firewall para se proteger a rede de ameaças internas e externas: descartá-los ou encaminhá-los. Por outro lado, proxies podem, geralmente, ser utilizados também como firewalls, pois filtram tráfegos específicos, como os referentes ao acesso a determinadas portas TCP/UDP. Essa filtragem pode também ser implementada sobre uma string (URL) ou sobre endereços IP.
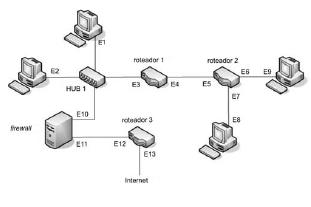
No diagrama de rede acima, considere que o Firewall seja responsável por traduzir entre endereços públicos e privados; o endereço público da rede seja 164.41.0.0; e os endereços privados E1, E4, E8 e E9 sejam, respectivamente, 10.1.1.1, 10.2.1.1, 10.3.1.2 e 10.4.1.2.
A partir dessas informações, assinale a opção correta.
Os endereços para E2, E6, E11 e E13 a seguir são válidos.
E2 – 10.1.1.2
E6 – 10.4.1.1
E11 – 10.6.1.1
E13 – 10.7.1.1
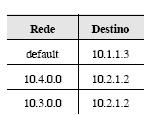
O endereço para E10 pode ser 10.1.1.3, para E5, 10.2.1.2 e a tabela do roteador 1 pode ser a mostrada a seguir.
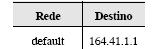
O endereço E11 pode ser 164.41.1.1 e a tabela do roteador 2 pode ser a mostrada a seguir.
Quando um firewall indica uma atividade como sendo um ataque, quando na verdade não é um ataque, trata-se de
uma detecção de intruso.
uma engenharia social.
um cavalo de tróia.
um falso negativo.
um falso positivo.
O serviço de transferência de arquivos FTP será bloqueado se for definido, no firewall, filtro que descarte datagramas UDP destinados à porta número 25.
Julgue os próximos itens com relação a firewalls e proxies.
I Há filtros de pacotes que analisam informações nas camadas de transporte e rede, mas não na de aplicação. Em uma rede protegida por esse tipo de filtro, as configurações das máquinas na rede protegida precisam ser alteradas.
II Firewalls podem ser usados para implementar uma rede virtual privada. Esse tipo de rede minimiza linhas privativas de comunicação e circuitos virtuais permanentes, pois usa a Internet para comunicação.
III Há firewalls que disponibilizam o serviço NAT. No modo estático, esse serviço traduz cada endereço privado em um endereço público. O modo estático não pode ser usado para traduzir os endereços das máquinas na rede protegida que devam ser acessadas a partir de máquinas na rede externa.
IV Em uma rede protegida por um firewall cuja arquitetura é baseada em proxies, máquinas na rede protegida se comunicam sem intermediários com máquinas fora dessa rede, pois cada proxy registra o tráfego, mas não intermedia a comunicação.
V Entre uma rede pública e uma rede protegida pode ser criada uma subrede que implemente uma zona desmilitarizada (DMZ) com máquinas sacrificadas que prestam serviços para clientes na rede externa.
A quantidade de itens certos é igual a
1.
2.
3.
4.
Roteadores de borda, firewalls, IDSs, IPSs e VPNs são alguns dos principais elementos do perímetro de segurança da rede.
Os dispositivos #1, #2 e #5 desempenham funções de um firewall, possivelmente um firewall de filtragem de pacotes que atua em nível de rede.
Há firewalls que possibilitam a tradução entre os endereços de rede privados, usados em uma rede protegida, e os endereços de rede públicos, usados fora dessa rede. Se o firewall provê tradução estática, então podem ser definidas associações fixas entre endereços privados e públicos.
a existência de firewall, recurso de TI capaz de dividir e controlar o acesso entre redes de computadores, bloquear tentativas de invasão e impedir o acesso de backdoors.
Em uma organização que faz prestação de serviços de TI, uma métrica que indica o grau de adesão a um treinamento básico e voluntário sobre segurança da informação seria mais adequadamente enquadrada como um indicador chave de desempenho (KPI) que como um indicador chave de metas (KGI).
Firewalls embasados em proxy são capazes de tratar diversos protocolos de aplicação. Por exemplo, um proxy de FTP deve ser capaz de tratar o protocolo de aplicação FTP para poder se fazer passar por esse serviço.
Em uma rede protegida por firewall composto por proxies, quando um cliente, fora da rede, se comunica com um servidor, na rede, um proxy se faz passar pelo servidor e intermedia a comunicação.
Como regra geral, quanto menor for a MTU de um enlace de rede, maior tenderá a ser a fragmentação de segmentos que trafegam nessa rede. Devido à fragmentação, assinaturas de ataques com o protocolo ICMP poderão ser mais difíceis de detectar, especialmente no caso de o firewall em uso ser do tipo de filtragem de pacotes.
Os firewalls por filtros de pacote têm desempenho superior aos firewalls stateful.
Certo
Errado
Um IDS executa a filtragem de tráfego embasado na inspeção de pacotes focada em cabeçalhos nos vários níveis da arquitetura de uma rede.
Considere um firewall baseado em filtro de pacotes e avalie as seguintes afir-mativas:
I. É possível filtrar pacotes em função de informações contidas no cabeça-lho do protocolo IP.
II. Não é possível filtrar pacotes em função de informações contidas no ca-beçalho do protocolo TCP.
A opção CORRETA é:
As duas afirmativas são falsas.
As duas afirmativas são verdadeiras.
Apenas a primeira afirmativa é verdadeira.
Apenas a segunda afirmativa é verdadeira.
Proxies têm funções idênticas a firewalls, mas, enquanto os proxies operam nas camadas TCP/IP 3 e 4, os firewalls atuam no nível da aplicação.
Certo
Errado



