







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
Quando uma solução de firewall ISA Server é usada, deve-se desabilitar o uso de clientes de e-mail Outlook que utilizam o protocolo HTTP, pois, nesse caso, esse proxy/firewall não realiza análise do fluxo de pedidos no nível de aplicação.
A proteção dos sistemas utilizados pelos fornecedores de serviços pela Internet requer a aplicação de ferramentas e conceitos de segurança eficientes. Quanto ao firewall que trabalha na filtragem de pacotes, um dos mais importantes itens de segurança para esses casos, é correto afirmar que ele
se restringe a trabalhar nas camadas HTTP, decidindo quais pacotes de dados podem passar e quais não. Tais escolhas são regras baseadas nas informações do serviço remoto, endereço IP do destinatário, além da porta UDP usada.
é capaz de controlar conexões pelas portas UDP utilizadas, além de ser capaz de analisar informações sobre uma conexão já estabelecida, sem o uso de portas.
é instalado geralmente em computadores servidores, também conhecidos como proxy.
determina que endereços IPs podem estabelecer comunicação e/ou transmitir ou receber dados.
além de ter a capacidade de analisar o conteúdo dos pacotes, o que permite um controle ainda maior, pode ou não ser acessível para conexões que usam porta UDP.
Firewall é um componente de soluções para a segurança de redes. Em relação a este componente é correto afirmar que
um host dual-homed deve ser protegido com cautela porque é vulnerável a ataques, uma vez que está exposto à Internet, além de ser o principal ponto de conexão para os usuários de redes internas.
um servidor proxy, para um protocolo particular ou conjunto de protocolos, executa sob um host dual-homed ou Bastion host, tendo como função avaliar e decidir sobre a aceitação dos pedidos enviados por clientes.
NAT (Network Address Translation) é um recurso que permite que uma rede interna tenha endereços IP (Internet Protocol) não roteáveis na Internet. Com NAT é possível conseguir proxy transparente, exceto quando o proxy está em uma máquina diferente da qual está o firewall.
a filtragem de pacotes baseada no valor do bit TCP ACK é útil quando a organização quer permitir que usuários externos se conectem a servidores internos e impedir que usuários internos se conectem a servidores externos.
são considerados soluções completas de segurança, de tal forma que outros controles e verificações de segurança podem falhar sem causar danos à organização.
Proxies podem ter funções de filtragem idênticas a firewalls, mas diferem destes na forma como desempenham essa função, uma vez que novas conexões são estabelecidas com os destinos desejados.
Firewall é um tipo de antivírus que impede o acesso de usuários não-autorizados a uma rede ou à Internet por meio do computador protegido por ele.
Certo
Errado
Como o firewall analisa os dados e está normalmente localizado entre a rede interna e a Internet, pode ser utilizado como mecanismo eficiente de prevenção contra vírus.
O Windows Firewall, presente no Windows XP Professional, permite a utilização de exceções, pois possibilita o acesso de um aplicativo à Internet, mesmo com o Windows Firewall ativo.
Windows Firewall, quando ativo, solicita permissão para bloquear ou desbloquear requisições de conexão no Windows XP Professional.
Firewalls com inspeção de estado normalmente trabalham com as informações referentes às camadas 4 do modelo OSI e abaixo; entretanto, em alguns casos avançados, podem inspecionar pacotes vitais para a camada 7, de sessão/aplicação.
Um firewall é um dispositivo que permite realizar a segmentação de uma rede local e provê características de segurança puramente física.
Certo
Errado
O Internet Connection Firewall, presente no Windows Server 2003, permite filtrar e-mails.
Um firewall que opera como filtros de pacotes tem as seguintes características: opera tal como um roteador com filtros configurados; os filtros são padrões binários que serão pesquisados nos pacotes que trafegarem pelo firewall; controla o tráfego analisando as informações nos cabeçalhos dos protocolos de enlace; não monitora o estado das conexões e nem entende os protocolos das aplicações.
Certo
Errado
Um Firewall pode ser definido como uma coleção de componentes, colocada entre duas redes, que coletivamente possua propriedades que
independentemente da política de segurança adotada, tem como objetivo principal impedir a entrada de vírus em um computador, via arquivos anexados a e-mails.
garantem que todo o tráfego de dentro para fora da rede, e vice-versa, deve ser bloqueado, independentemente da política de segurança adotada. Todo firewall deve ser à prova de violação.
garantem que todo o tráfego de dentro para fora da rede, e vice-versa, passe por ele. Somente o tráfego autorizado pela política de segurança pode atravessar o firewall e, finalmente, ele deve ser à prova de violação.
garantem que apenas o tráfego de fora para dentro da rede deve passar por ele. Somente o tráfego autorizado pela política de segurança pode atravessar o firewall e, finalmente, ele deve ser à prova de violação.
As sub-redes com tráfego filtrado são áreas inseguras entre áreas seguras, enquanto as zonas desmilitarizadas (ZDM) são isoladas, conectadas apenas por uma interface de firewall que as protege.
Julgue as seguintes afirmações sobre a segurança de sistemas de computador.
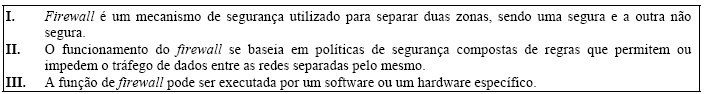
Escolha a alternativa que indica a(s) afirmação(ões) CORRETA(S).
Apenas I e II.
Apenas I e III.
Apenas II e III.
Apenas III.
Todas as afirmativas.
Uma barreira de proteção de rede de computadores que tem por função regular o tráfego entre redes distintas, impedindo, por meio de regras predefinidas, a transmissão de dados nocivos ou não-autorizados de uma rede a outra é definida como



