







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
A utilização de um firewall como gateway para conexão com o ambiente externo de uma rede torna prescindível o uso de IDS específicos, uma vez que firewalls normalmente possuem mecanismos de detecção e bloqueio de ataques à rede.
Um sistema firewall é normalmente posicionado em um ponto de troca de tráfego entre duas ou mais redes com políticas de acesso diferentes, podendo atuar como elemento regulador do tráfego de uma rede a outra.
No caso de se permitir acesso a um servidor MySQL de fora do firewall, só se deve permitir acesso à porta em que o MySQL ouve conexões de TCP. Por padrão, essa porta é a 3306, podendo ser alterada, para se agregar mais segurança aos acessos a esse servidor de banco de dados.
Um firewall StateFull permite o controle de uma conexão TCP/IP por meio de estado interno, de forma que os pacotes não são tratados independentemente, mas sim em um contexto de uma conexão.
Sabendo que o protocolo IGMP é usado para inserção e remoção de inscrições em grupos de usuários, a configuração acima dificultará o uso do computador para transmissão e(ou) recepção de dados de vídeo e áudio transmitidos usando protocolos multicast, seja este tráfego da sub-rede ou da Internet.
Não é necessário associar um antivírus a um FP, uma vez que o FP possui dados suficientes para detectar e anular os vírus de computador.
O Dispositivo que isola a rede interna da organização da grande rede Internet, permitindo passar uns pacotes e bloqueando outros é o
Gateway
Firewall
Servidor Web
Servidor FTP
Servidor de Autenticação
O servidor FTP requer que as portas 20 e 21 dos protocolos UDP e TCP, respectivamente, estejam abertas no firewall.
Analise as seguintes afirmações relativas a um firewall:
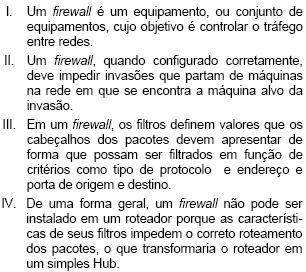
Estão corretos os itens:
I e II
II e III
III e IV
I e III
II e IV
Analise as seguintes afirmações relativas a tipos e configuração de Firewall:
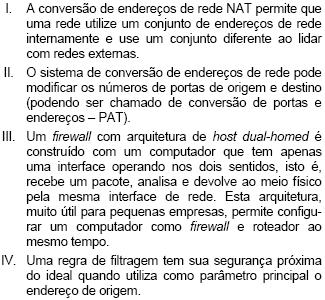
Estão corretos os itens:
I e II
II e III
III e IV
I e III
II e IV
É possível configurar um firewall para que ele realize roteamento
entre redes, ao executar, por meio de linha de comando do Linux,
o comando echo “0” > /
Para que um firewall possa operar eficazmente, um ponto adequado para a sua instalação nessa arquitetura é no switch entre os servidores web e os servidores de bases de dados.
O filtro de pacotes do kernel 2.4.X (Iptables) funciona por meio de regras estabelecidas na inicialização do sistema operacional. Por meio dessas regras, é possível estabelecer-se que, quando um pacote entra no firewall, o kernel deve verificar seu destino e decidir qual chain manipulará esse pacote, em um processo denominado roteamento interno.
Se, adicionalmente aos serviços instalados na estação de trabalho, fosse instalado um servidor web para servir páginas HTML, seria necessário liberar no firewall a porta 80, para o protocolo TCP.
Um sistema firewall permite a realização de filtragem do tráfego que entra em uma rede, mas não possibilita o controle do tráfego que sai da rede protegida.
Num sentido amplo, qualquer dispositivo ou técnica que recusa o acesso de usuários não autorizados a um host denomina-se
log.
antivírus.
firewall.
criptógrafo.
protocolo SNMP.
Apesar de ser uma ferramenta de segurança altamente específica, um IDS não deve ser utilizado em conjunto com um firewall, porque a quantidade de ataques que um IDS detecta é relativamente pequena em redes consideradas grandes.
Os firewalls protegem os dados armazenados em uma organização contra a ação de hackers e evitam a propagação de vírus digitais em um ambiente.
Firewalls do tipo brigdes trabalham na camada de enlace. Sua detecção é muito difícil porque funcionam de forma transparente para os usuários fim-a-fim.



