







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
Em geral, os firewalls inspecionam todo o pacote, enquanto os IDSs inspecionam apenas os cabeçalhos.
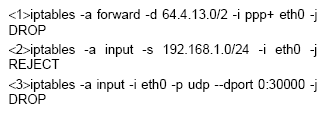
Uma nova política de segurança definiu regras restritivas de acesso à internet e a certos protocolos de comunicação. Todo o tráfego de internet passa por um único servidor Linux. Através do firewall iptables deve ser barrado o software MSN Messenger e os pacotes UDP nas portas de 0 até 30000. As regras iptables mais adequadas a esta tarefa, pela ordem, são:
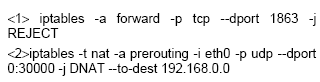
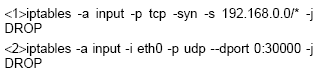
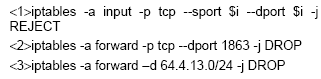
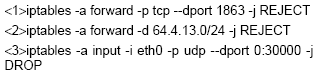
Há roteadores que, por meio de uma configuração de filtros, podem operar como firewalls. Em uma rede TCP/IP, um roteador pode bloquear os datagramas destinados a uma máquina, analisando os números de portas presentes no cabeçalho do protocolo IP.
Analise as seguintes afirmações sobre SEGURANÇA EM AMBIENTES COMPUTACIONAIS.
I. O Firewall é um dispositivo de rede que tem como objetivo regular o tráfego entre redes distintas, para impedir a transmissão de dados não autorizados, oriundos de uma externa.
II. Uma Rede Privada Virtual (Virtual Private Network - VPN) é uma rede de comunicações utilizada por uma empresa ou conjunto de empresas. A motivação para a implantação de uma VPN é garantir a segurança da rede contra ataques externos. Por esta razão, não é possível conectar uma VPN a uma rede externa, como a Internet.
III. Em algoritmos de criptografia assimétrica, mensagens cifradas com a chave pública podem apenas ser decifradas, utilizando-se a chave privada correspondente.
Indique a alternativa que contém a(s) afirmação(ões) CORRETA(s).
O IPTables é um firewall que opera no nível de rede e permite filtrar pacotes de acordo com regras estabelecidas pelo administrador da rede.
Em relação ao Firewall, o
I. Proxy nada mais é do que um firewall de controle de aplicações, tais como SMTP, FTP, HTTP e outras.
II. firewall de filtragem de pacotes determina que endereços IPs e dados podem estabelecer comunicação e/ou transmitir/receber dados, baseado em um conjunto de regras estabelecidas.
III. firewall de aplicação permite um acompanhamento mais preciso do tráfego entre a rede e a Internet enquanto o firewall de filtragem de pacotes é capaz de analisar informações sobre a conexão e notar alterações suspeitas.
É correto o que se afirma em
I e II, apenas.
II, apenas.
II e III, apenas.
I, II e III.
III, apenas.
Qual é o tipo de pacote que deve ser bloqueado em um firewall baseado em filtro de pacotes, para ele não permitir a passagem de um PING para a rede segura sem prejudicar o tráfego normal das informações?
Pacotes TCP.
Pacotes ICMP.
Pacotes de broadcast.
Pacotes de multicast.
Analise as seguintes afirmações sobre Firewall.
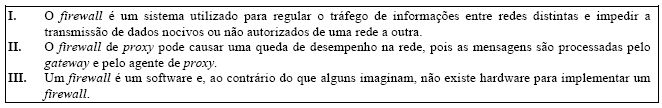
Assinale a alternativa que contém a(s) afirmação(ões) CORRETA(S).
Apenas I.
Apenas II.
Apenas I e II.
Apenas I e III.
I, II e III.
Uma das máquinas dessa rede não está sendo protegida pelo firewall. Há possibilidade de que os dados dessa máquina sejam conhecidos pelos usuários na rede externa e de que haja perda desses dados.
O serviço DNS pode ser configurado de modo que as máquinas na rede interna indicada na figura enviem consultas para o servidor na máquina 1. Esse servidor pode ser configurado para repassar, para o servidor na máquina 2, as consultas que não for capaz de tratar. Finalmente, o servidor na máquina 2 pode ser configurado para repassar essas consultas para servidores na rede externa.
O IPFilter é um dos pacotes de firewall disponíveis para o FreeBSD. O comando ipfstat do IPFilter permite visualizar estatísticas acumuladas obtidas pela aplicação de regras de filtragem.
Com relação a firewalls e IDS, assinale a opção correta.
Firewalls e IDS de rede diferem quanto à inspeção de tráfego que realizam: os primeiros analisam o conteúdo dos dados, enquanto os últimos se concentram nos cabeçalhos.
Firewalls podem ser baseados em filtragem de pacotes, com ou sem inspeção de estado, ou em proxies, sendo, neste caso, executados no nível de aplicação.
Firewalls são normalmente eficientes quando se deseja evitar ataques de SQL injection.
A inspeção de estado não melhora a eficácia de um firewall, mas tão-somente o seu desempenho.
A filtragem de pacotes sem inspeção de estado vistoria apenas os pacotes iniciais de conexões
Em termos da aplicação de firewall e da sua atuação em ambientes de rede é incorreto afirmar que
iptables é um fi rewall para filtragem de pacotes em ambientes LINUX que pode também ser usado para monitorar o tráfego da rede, fazer NAT (Network Address Translation), redirecionamento de pacotes, entre outras funcionalidades.
sendo o firewall o ponto de conexão com a Internet, ele tem como responsabilidades aplicar regras de segurança e manter regras de tráfego para auditoria de acordo com as determinações da política de segurança da organização.
no Linux, o ipchains gerencia regras, por si só, não necessitando de funções específicas do kernel do sistema operacional para efetuar seu trabalho.
a DMZ (De-Militarized Zone) compreende o segmento (ou segmentos) de rede, parcialmente protegido, que se localiza entre redes protegidas e as desprotegidas.
O tipo de firewall em que é inspecionado o tráfego no nível de aplicativo e em que o pacote é checado quanto à validade e quanto à própria solicitação no nível de aplicativo é conhecido como firewalls:
baseados em filtragem de pacotes com informações de estado;
baseados em proxy;
de equilíbrio de carga;
baseados em filtragem de pacotes genérica;
baseados em criptografia simétrica.
Os firewalls podem filtrar em níveis diferentes de uma pilha de protocolos de rede. De acordo com cada nível de filtragem é correto afirmar que
um firewall utilizando filtragem no nível de pacotes é capaz de identificar arquivos contaminados com vírus anexados em uma mensagem de correio eletrônico.
a filtragem de camada mais alta (aplicação) é menos intrusiva, mais rápida para processar e mais abrangente.
a filtragem no nível de aplicação lida com os detalhes de um serviço particular e normalmente é mais complexa do que a filtragem no nível de pacotes.
na filtragem em nível de circuito, trabalhando no nível TCP, as conexões TCP são retransmitidas por meio de um computador que atua basicamente como um gateway e os pacotes IP fluem de ponta a ponta.
Em relação à segurança de redes, firewall e Proxy, é correto afirmar que
No Windows Server 2003, o arquivo pfirewall armazena as informações sobre a configuração do Internet Connection Firewall.



