







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
Analise as afirmativas a seguir:
I. É correto afirmar que o spyware é um malware, um software espião, que, se instalado no computador de um usuário, consegue monitorar e capturar as informações de uso.
II. É correto afirmar que o termo firewall vem da ideia de paredes físicas ou porta corta-fogo, que retardam a propagação do fogo até a chegada dos bombeiros para exterminá-lo.
Marque a alternativa CORRETA:
As duas afirmativas são verdadeiras.
A afirmativa I é verdadeira, e a II é falsa.
A afirmativa II é verdadeira, e a I é falsa.
As duas afirmativas são falsas.
É conveniente que as empresas possam se conectar à Internet, entretanto apenas se tiver a garantia de não tornar seus dados vulneráveis a invasões. Assinale a alternativa que apresenta uma melhor solução para o resolver o problema de segurança:
Introdução e adesão de um conjunto de protocolos próprios da empresa.
Execução de testes dos dados recebidos por um dispositivo “cobaia”.
Gerenciar softwares para limitação dos dispositivos que podem ter acesso à Internet.
Casos de usos de reprocessamento dos dados para verificação de integridade.
Uso de Firewall para implementação de dispositivos de computação que fazem filtragem entre redes.
Um componente de segurança de rede que atua como uma barreira entre uma rede privada e outra externa, como a Internet ou outras redes não confiáveis, controlando o tráfego de dados entre ambas, é denominado
backbone.
backlog.
firewall.
sniffer.
trojan.
Um firewall é uma ferramenta essencial para proteger uma rede de computadores contra acessos não autorizados e ameaças externas.
O papel de um firewall em uma rede de computadores é
permitir o tráfego de dados sem qualquer restrição, garantindo que a rede esteja sempre disponível para comunicação.
bloquear todo o tráfego de dados proveniente de redes externas, sem qualquer exceção, para proteger os dados da rede interna.
monitorar e controlar o tráfego de rede com base em um conjunto de regras de segurança definidas, permitindo ou bloqueando o tráfego conforme a política configurada.
substituir a necessidade de criptografia em redes, garantindo que todos os dados sejam transmitidos de forma segura.
impedir que dispositivos internos da rede se comuniquem entre si, restringindo a troca de dados entre os usuários.
Se, por padrão, a resolução de nomes ocorre via DNS em determinada porta e determinado protocolo, então, para permitir ou negar esse tipo de tráfego, o firewall deve ter regras específicas considerado o fluxo de dados do DNS na porta 53 UDP e na porta 53 TCP.
Certo
Errado
Um firewall pode ser configurado para permitir ou para bloquear o tráfego com base em regras predefinidas, controlando o acesso à rede e protegendo‑a contra ameaças.
Certo
Errado
Analise as afirmativas a seguir:
I. É correto afirmar que, entre as funções do Firewall, está a de rastrear o tráfego e as conexões em registros de auditoria para referenciar o que foi permitido ou bloqueado.
II. É correto afirmar que os firewalls de host demandam menos esforço para serem customizados, logo os firewalls baseados em rede são os menos adequados para permitir uma solução de controle abrangente.
Marque a alternativa CORRETA:
As duas afirmativas são verdadeiras.
A afirmativa I é verdadeira, e a II é falsa.
A afirmativa II é verdadeira, e a I é falsa.
As duas afirmativas são falsas.
No que concerne à segurança da informação, essencial para proteger dados e recursos contra acessos não autorizados, modificações indevidas e interrupções, assinale a alternativa CORRETA.
Um worm é um tipo de malware que necessita de interação humana para se propagar entre sistemas.
O firewall de rede impede completamente a entrada de qualquer tráfego de rede não autorizado.
O ataque DDoS (Distributed Denial of Service) tem como objetivo comprometer a confidencialidade das informações em uma rede.
O ransomware criptografa os arquivos do usuário e exige pagamento para restaurar o acesso.
O antivírus é eficaz para proteger contra todos os tipos de ataques de rede, incluindo phishing.
É um dispositivo de segurança da rede que monitora o tráfego de rede de entrada e saída e decide permitir ou bloquear tráfegos específicos de acordo com um conjunto definido de regras de segurança:
FIREWALL.
ANTI-VÍRUS.
SPAM.
SPYWARE.
ROOTKITS.
O firewall é uma solução de segurança bastante utilizada para proteger redes e sistemas de ataques cibernéticos. Essa solução pode ser implementada por meio de software ou hardware, permitindo o controle do fluxo de informações que entram e saem da rede.
Assinale a alternativa que indica corretamente a principal função de um firewall.
Ampliar a largura de banda da rede garantindo a segurança.
Facilitar a conexão entre dispositivos na rede.
Bloquear o acesso não autorizado e controlar o tráfego de dados.
Criptografar os dados na rede.
Atuar como um ponto de acesso para dispositivos externos.
Arnaldo, servidor do Tribunal de Justiça, preocupado com a alta quantidade de ataques cibernéticos advindos da Internet noticiados na mídia, resolveu focar seus estudos tendo em mente o equipamento firewall como a melhor aposta para a proteção da segurança de borda da rede corporativa da instituição.
Arnaldo já está ciente de que os firewalls podem ser classificados em três categorias: filtros de pacotes tradicionais, filtros de estado e gateways de aplicação.
No entanto, para aquisição do novo equipamento, falta o servidor entender que as categorias de firewalls com estado caracterizam-se por ter:
a incapacidade de detectar quando dados ilícitos estão sendo usados para se infiltrar na rede;
a capacidade de registrar, mas não de armazenar, aspectos importantes das conexões de rede;
a necessidade de que muitas portas estejam abertas para facilitar a comunicação sem intercorrências na conectividade;
a capacidade de registrar o comportamento dos ataques e, em seguida, usar essas informações para evitar tentativas futuras;
a incapacidade de aprender enquanto opera, o que não permite que ele tome decisões de proteção com base no que aconteceu no passado.
Quanto à segurança nas redes, considere:
I) Na camada de rede, podem ser instalados firewalls.
II) Firewalls em estado de conexão mapeiam os pacotes para conexões e usam campos do cabeçalho TCP/IP para cuidar da conectividade.
III) Um proxy ARP busca solicitações Web em favor de seus usuários.
São encontradas afirmações válidas em:
I, II e III.
I e II.
I e III.
II e III.
apenas III.
Firewalls de aplicação são capazes de inspecionar e filtrar tráfegos como um ataque de SQL Injection.
Certo
Errado
Uma firewall baseada em filtragem de pacotes, instalada no roteador que conecta a rede de uma organização à Internet, utiliza uma lista de controle de acesso para determinar os pacotes que podem entrar ou sair da rede. A tabela a seguir ilustra, de forma simplificada, a lista de controle de acesso utilizada pela firewall de uma organização hipotética cuja rede tem o endereço IP 200.20/16.
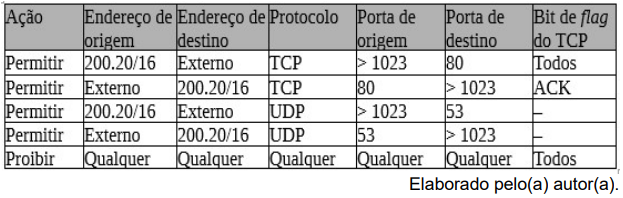
Que tipo de tráfego é permitido por essa firewall?
Tráfego HTTP e DNS apenas, sendo que, no caso de HTTP, é permitido apenas tráfego de conexões iniciadas dentro da rede da organização.
Tráfego HTTP e DNS apenas, sendo que, no caso de HTTP, são permitidas apenas mensagens de dentro para fora da rede da organização.
Tráfego HTTP e DNS apenas, sendo que, em ambos os casos, é permitido tráfego de conexões iniciadas tanto dentro quanto fora da rede da organização.
Tráfego de qualquer tipo, exceto HTTP e DNS quando o tráfego é originado fora da rede da organização.
O firewall somente é necessário em redes grandes, pois redes pequenas não enfrentam riscos de segurança significativos.
Certo
Errado
Um perímetro de segurança de redes visa fortificar a borda de uma rede por meio do uso de componentes de segurança independentes. Um desses componentes é capaz de impor a política de segurança de acesso aos serviços de rede, pois opera na camada de aplicação e atua como um intermediário entre os servidores de aplicação, localizados na rede externa, e os clientes de aplicação, localizados na rede interna.
Esse componente é o
IDS
DMZ
Firewall com Estado
Firewall sem Estado
Firewall Proxy
O Firewall atua como um filtro de pacotes. Ele inspeciona todo e qualquer pacote que entra e que sai da rede. Os pacotes que atenderem a algum critério descrito nas regras formuladas pelo administrador da rede serão remetidos normalmente, mas os que falharem no teste serão descartados sem cerimônia. Uma forma de execução deste processo é que o Firewall implemente gateways em nível de aplicação, que envolve:
I) o exame do conteúdo dentro dos pacotes, mesmo além do cabeçalho TCP, para ver o que a aplicação está fazendo.
II) colocar uma máquina como um servidor Web na DMZ, para que os computadores na Internet possam fazer contato com ela para navegar pelo site Web.
III) uma rede construída a partir de computadores de empresas e de linhas telefônicas dedicadas.
São apresentados métodos de execução com implementação de gateways válidos, a nível de aplicação, em:
I, II e III.
apenas II e III.
apenas I e III.
apenas I.
apenas II.
Firewalls são dispositivos ou softwares essenciais para a segurança de redes, atuando como uma barreira entre redes internas seguras e redes externas não confiáveis, como a Internet. A opção que descreve CORRETAMENTE os tipos e funcionalidades dos firewalls é:
Firewalls de filtragem de pacotes analisam e inspecionam o conteúdo dos pacotes para detectar e bloquear malware, oferecendo proteção contra ameaças internas.
Firewalls de inspeção com estado (stateful) monitoram o estado das conexões de rede, permitindo apenas pacotes que fazem parte de uma conexão estabelecida.
Firewalls proxy operam na camada de enlace do modelo OSI, filtrando pacotes com base em endereços MAC e portas de origem e destino.
Firewalls de aplicação (WAF) filtram o tráfego baseado em endereços IP e portas, mas não podem analisar o conteúdo dos dados da aplicação.
Firewalls de filtragem de pacotes mantêm um registro de todas as conexões ativas para garantir que apenas o tráfego autorizado possa passar, oferecendo proteção avançada.
Nos tipos de ataques de rede em que seja necessário entender o contexto da conexão, deve-se empregar um firewall sem estado, que tem a capacidade para tanto.
Certo
Errado
Sobre o firewall, pode-se afirmar que é uma ferramenta do princípio da:
Disponibilidade.
Autenticidade.
Integridade.
Isonomia.
Confidencialidade.



