







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
Em sistemas operacionais Linux, o gerenciamento de permissões avançadas e a administração de processos via linha de comando são tarefas críticas. Assinale a alternativa que descreve corretamente o funcionamento do bit Set User ID (SUID) em arquivos executáveis e a gestão de prioridades de processos.
O bit Set User ID (SUID) faz com que um arquivo executável seja executado com os privilégios do proprietário do arquivo, independentemente do usuário que o execute, enquanto a prioridade dos processos no Linux é gerenciada por valores de nice.
O comando 'chattr +i' permite que o bit SUID seja replicado automaticamente para todos os subdiretórios, garantindo que o comando 'renice' altere a prioridade de entrada e saída (I/O) de processos zumbis de forma persistente após a reinicialização.
O comando 'ps -ef' exibe todos os processos do sistema com o identificador de processo pai (Parent Process ID − PPID), permitindo que o usuário altere o valor 'priority' diretamente, sobrepondo-se ao valor 'nice' definido pelo núcleo.
A utilização do comando 'top' permite a alteração em tempo real do estado de processos de 'running' para 'stopped', invalidando o bit SUID caso o processo tente acessar arquivos no sistema de arquivos virtual /
A permissão 'sticky bit' em um diretório garante que apenas o proprietário do arquivo ou o proprietário do diretório possa excluir arquivos ali contidos, enquanto o comando 'kill -9' envia um sinal de término que permite ao processo liberar buffers.
Em um computador de uma escola, instalado com o sistema operacional Windows 11, temos um arquivo no qual são colocadas as notas dos alunos denominado "NotasdosAlunos.xlsx". Dois grupos de usuários denominados, respectivamente, "Professores" e "Alunos" têm permissões definidas para esse arquivo, conforme as figuras abaixo:
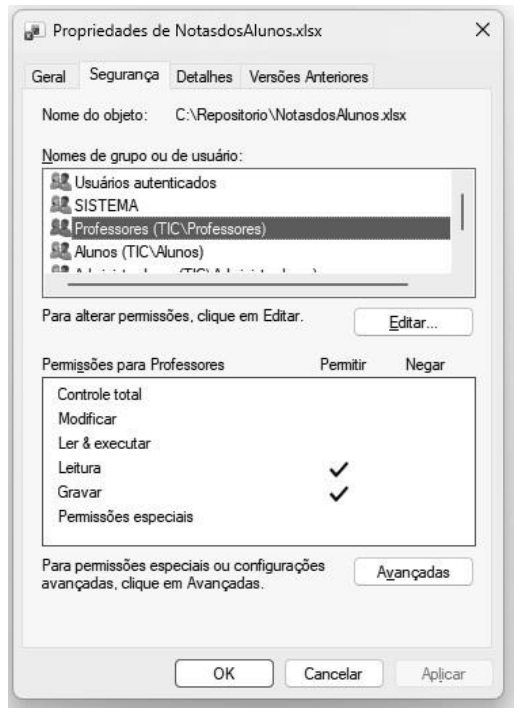
Permissões do grupo Professores
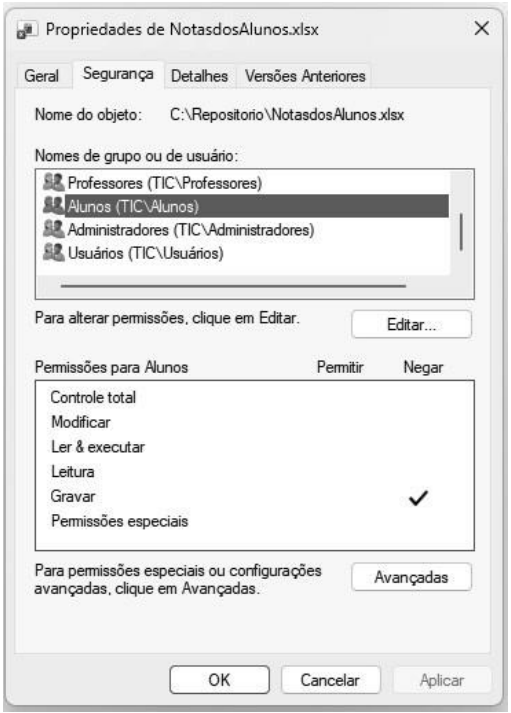
Permissões do grupo Alunos
Um determinado usuário chamado Geovani faz parte de ambos os grupos, ou seja, do grupo "Alunos" e do grupo "Professores". Considerando apenas as informações apresentadas aqui, o usuário Geovani terá, como permissões finais para o recurso:
apenas leitura
apenas gravação
leitura e gravação
nenhuma permissão
todas as permissões
No Google Workspace, a colaboração em tempo real é uma funcionalidade central em aplicativos como Google Docs, Sheets e Slides. Ao compartilhar um arquivo ou pasta através do Google Drive, o proprietário deve definir o nível de acesso dos colaboradores.
Assinale a alternativa correta sobre as permissões de acesso e o gerenciamento de arquivos.
O Google Drive restringe o compartilhamento estritamente a arquivos individuais, sendo tecnicamente vedada a aplicação de permissões de acesso em pastas completas devido a limitações de segurança da arquitetura de nuvem.
A permissão de “Comentador” concede ao usuário o direito de visualizar o conteúdo e inserir comentários ou sugestões (modo de edição sugerida), sem permitir a modificação direta do texto original ou a gestão das configurações de compartilhamento do arquivo.
Ao excluir um arquivo de uma pasta compartilhada, o Google Workspace remove o item de forma definitiva e imediata para todos os usuários, impossibilitando que o proprietário original o localize ou o restaure via lixeira.
O recurso de “Histórico de Versões” no Google Docs permite a visualização e restauração de alterações realizadas apenas nas últimas 48 horas, visando a otimização do espaço de armazenamento de metadados na conta do usuário.
Arquivos no formato Microsoft Office (como .docx ou .xlsx) armazenados no Google Drive funcionam apenas como cópias de leitura, sendo obrigatória a conversão para o formato nativo do Google para que qualquer edição seja realizada no navegador.
Em um ambiente com múltiplos perfis de acesso ao banco corporativo, um Técnico precisa atender aos requisitos projetados pela equipe de segurança, que solicitou que privilégios sejam concedidos de forma controlada e auditável na base de dados. Nesse contexto, analise as sentenças a seguir:
I- GRANT é um comando associado ao controle de privilégios.
II- INSERT é um comando de definição de dados.
III- CREATE TABLE é comando de definição de dados.
IV- REVOKE é um comando de controle de transação.
Sobre os comandos da linguagem SQL, estão CORRETAS apenas:
I e II.
I e III.
I e IV.
II e III.
Sobre práticas de controle de acesso em bancos de dados institucionais, analise as assertivas a seguir:
I. Restringir o acesso de cada usuário às operações estritamente necessárias ao desempenho de suas funções constitui a aplicação do princípio do menor privilégio.
II. O comando GRANT permite conceder privilégios em nível de objeto (tabela) ou em nível de coluna específica dentro da tabela.
III. Um usuário com privilégio de SELECT automaticamente herda privilégio de UPDATE sobre a mesma tabela.
Quais estão corretas?
Apenas I.
Apenas III.
Apenas I e II.
I, II e III.
Um servidor de um Ministério Público criou uma planilha armazenada em ambiente de nuvem institucional (Google Drive ou OneDrive) contendo dados administrativos confidenciais. O documento precisa ser compartilhado com outro setor apenas para leitura, sem permitir edição, exclusão ou novo compartilhamento do arquivo.
Após verificar as opções de compartilhamento disponíveis na plataforma, o Técnico em Informática deve orientar o usuário quanto à configuração adequada de permissão para atender à necessidade informada.
Nesse contexto, a configuração tecnicamente apropriada é
conceder permissão de comentarista aos servidores alvo, permitindo a inclusão de notas textuais direcionadas à planilha compartilhada.
transferir a propriedade do arquivo para o setor destinatário para garantir acesso permanente, adequando a necessidade anteriormente informada.
conceder permissão de visualização ao setor destinatário, orientando que o link pode ser acessado por pessoas externas à organização.
gerar link público com acesso liberado e encaminhá-lo aos interessados, de maneira a democratizar o acesso aos servidores.
atribuir permissão de visualizador aos servidores alvo, desabilitando a opção de download, impressão e compartilhamento adicional, quando disponível.
Durante auditoria interna de acessos aos sistemas corporativos de uma Secretaria Estadual, foi identificado que um servidor recentemente promovido continua vinculado a grupos que concedem permissões de alteração e exclusão de registros administrativos. A chefia imediata solicitou regularização da situação.
Após analisar o cadastro no diretório de usuários, o Técnico em Informática deve adotar uma medida adequada para garantir conformidade com as boas práticas de segurança e gestão de permissões. Nesse contexto, a conduta apropriada é
redefinir a senha da conta e registrar orientação formal sobre uso responsável dos recursos.
remover o usuário dos grupos vinculados e incluí-lo nos grupos correspondentes à nova atribuição funcional.
excluir a conta existente e criar um novo usuário com perfil compatível à nova função exercida.
manter as permissões anteriores até que ocorra solicitação formal de revogação pelo setor de origem.
suspender temporariamente o acesso do usuário até a próxima revisão periódica de permissões.
Um arquivo de sistema é necessário que esteja disponível com as seguintes permissões:
Proprietário: leitura e escrita;
Grupo: leitura;
Outros: nenhuma.
Assim, qual seria a numeração a ser inserida através do comando chmod para que tal permissão fosse atendida?
604
640
046
406
460
Em ambientes de nuvem pública, a configuração de controles de acesso baseada em princípio de privilégio mínimo no nível dos serviços gerenciados contribui para reduzir superfícies de ataque.
Certo
Errado
Determinada autarquia federal utiliza práticas de gerenciamento de serviços de TI para classificar e encaminhar as demandas registradas pela central de atendimento. Nesse contexto, considere as situações hipotéticas a seguir.
I. Um servidor recém-lotado em determinada unidade solicita acesso a uma pasta compartilhada utilizada pela equipe. A concessão depende da autorização da chefia e segue um procedimento previamente estabelecido para esse tipo de atendimento.
II. Após uma atualização realizada no sistema de protocolo eletrônico, todos os usuários deixaram de conseguir acessar a aplicação. A equipe técnica atua, inicialmente, para restabelecer o funcionamento e reduzir os efeitos da indisponibilidade sobre as atividades institucionais.
III. A área de infraestrutura propõe atualizar um componente do sistema operacional de um servidor utilizado por aplicações institucionais. Como a intervenção modificará o ambiente de produção, sua execução dependerá de análise e autorização prévias, além de agendamento compatível com os serviços afetados.
IV. Nas últimas semanas, foram registradas diversas ocorrências de lentidão e interrupção no sistema de protocolo eletrônico. Após os atendimentos que restabeleceram o serviço, a equipe reúne os registros e inicia uma investigação técnica para determinar por que as ocorrências continuam se repetindo.
Considerando as práticas de gerenciamento de problema, habilitação de mudança, gerenciamento de incidente e solicitação de serviço, assinale a correspondência correta.
Solicitação de serviço II. Gerenciamento de incidente III. Habilitação de mudança IV. Gerenciamento de problema.
Habilitação de mudança II. Gerenciamento de problema III. Solicitação de serviço IV. Gerenciamento de incidente.
Solicitação de serviço II. Gerenciamento de problema III. Habilitação de mudança IV. Gerenciamento de incidente.
Habilitação de mudança II. Gerenciamento de incidente III. Solicitação de serviço IV. Gerenciamento de problema.
São casos de usos válidos quando se trata de Privileged Access Management (PAM):
1. Proteger o acesso remoto.
2. Controlar o acesso de terceiros.
3. Prevenir roubo de credenciais.
4. Estar em conformidade ao padrões de segurança da organização.
5. Automatizar o ciclo de vida do usuário (criação, provisionamento e descontinuidade de contas).
Assinale a alternativa que indica todas as afirmativas corretas.
São corretas apenas as afirmativas 1, 2, 3 e 4.
São corretas apenas as afirmativas 1, 2, 4 e 5.
São corretas apenas as afirmativas 1, 3, 4 e 5.
São corretas apenas as afirmativas 2, 3, 4 e 5.
São corretas as afirmativas 1, 2, 3, 4 e 5.
Analise as afirmativas abaixo sobre o gerenciamento de usuários e permissões em sistemas operacionais.
1. Um usuário com privilégios administrativos (root/admin) pode acessar e modificar qualquer arquivo do sistema.
2. As permissões de arquivo no Linux (rwx) são independentes para proprietário, grupo e outros usuários.
3. A autenticação de um usuário é o processo de verificar a identidade do usuário antes de conceder acesso aos recursos.
4. A autorização determina quais recursos um usuário autenticado pode acessar e quais operações pode realizar.
Assinale a alternativa que indica todas as afirmativas corretas.
São corretas apenas as afirmativas 1 e 2.
São corretas apenas as afirmativas 2 e 4.
São corretas apenas as afirmativas 1, 3 e 4.
São corretas apenas as afirmativas 2, 3 e 4.
São corretas as afirmativas 1, 2, 3 e 4.
De acordo com a Lei nº 6.306/2002 (Organização administrativa do Ministério Público do Estado de Alagoas),
a Chefia de Gabinete do Procurador-Geral de Justiça é órgão de assessoramento do Procurador-Geral, no tocante à superintendência administrativa quea ele compete, e será dirigida por profissional com formação de nível superior, nomeado em comissão, de livre escolha e designação pelo Governador do Estado.
as Procuradorias e Promotorias de Justiça constituem unidades administrativas compostas de membros do Ministério Público de instância respectiva e seus funcionários, destinando-se a dar suporte à atividade-fim ministerial.
na estrutura básica organizacional do Ministério Público, são órgãos auxiliares somente: os Centros de Apoio Operacional, o Centro de Formação e Aperfeiçoamento Funcional, a Comissão de Concurso e a Coordenação de Estágios.
na estrutura básica organizacional do Ministério Público, são órgãos de administração superior somente: a Procuradoria-Geral de Justiça, o Colégio de Procuradores de Justiça e o Conselho Superior do Ministério Público.
caberá à Coordenação de Estágios organizar, orientar, dirigir e supervisionar os estágios remunerados ofertados pelo Ministério Público a universitários matriculados desde o primeiro até o último ano do Curso de Direito.
No GNU/Linux, o acesso a arquivos e diretórios segue uma lógica específica de verificação das permissões, baseada na relação do usuário com o arquivo.
Analise as proposições a seguir:
Asserção (A): Um usuário que seja simultaneamente proprietário de um arquivo e membro do grupo proprietário pode ter acesso negado ao arquivo mesmo que o grupo possua permissões adequadas de acesso.
Porque
Razão (R): O sistema GNU/Linux verifica primeiro se o usuário é o dono do arquivo; se for, aplica apenas as permissões do dono, desconsiderando as permissões de grupo e outros.
Assinale a afirmativa CORRETA:
A proposição A é falsa e R é verdadeira.
A proposição A é verdadeira e R é falsa.
As proposições A e R são verdadeiras, e R justifica corretamente A.
As proposições A e R são verdadeiras, mas R não justifica A.
Quando um arquivo é compartilhado pelo OneDrive com permissão de edição, qualquer usuário que receba o link passa, automaticamente, a ser proprietário do arquivo compartilhado.
Certo
Errado
Em um domínio do Active Directory, um administrador delegou a um grupo de suporte a capacidade de forçar o logoff remoto de sessões em estações de trabalho e reiniciar serviços críticos sem conceder acesso total ao controlador de domínio. Essa delegação foi realizada por meio da atribuição de privilégios específicos no nível local dos computadores gerenciados, alinhada às boas práticas de segurança baseadas no princípio do menor privilégio. O mecanismo utilizado para essa finalidade é:
Permissões NTFS.
Políticas de grupo locais.
Associações de função (Role Assignments).
Direitos de usuário (User Rights).
No Linux, o comando chmod 754 arquivo.txt concede ao proprietário permissões de leitura e execução quanto ao grupo leitura, escrita e execução, e concede aos demais usuários apenas permissão de leitura.
Certo
Errado
No sistema de permissões de arquivos e diretórios em ambientes UNIX/Linux, o modo de proteção é definido por bits rwX. Sobre o significado dessas permissões quando aplicadas a diretórios, é correto afirmar
que o bit r, isoladamente, já garante acesso completo aos arquivos internos do diretório, dispensando o bit x.
que, sem o bit x, o diretório não pode ser criado nem removido pelo proprietário, independentemente das demais permissões.
que o bit x, em diretórios, controla exclusivamente a possibilidade de alterar as permissões (chmod) dos arquivos internos.
que o bit x, em diretórios, faz com que todos os scripts presentes no diretório sejam automaticamente considerados executáveis, independentemente das permissões individuais definidas em cada arquivo.
que o bit x concede permissão de busca, permitindo percorrer o diretório para acessar arquivos e subdiretórios pelo caminho, mesmo sem o bit r para listar o conteúdo.
Em um servidor Linux, o responsável pelo laboratório verifica as permissões de um script e obtém a saída a seguir.
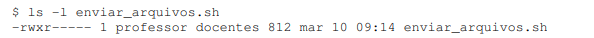
Outro docente, pertencente ao grupo docentes, mas que não é o usuário professor, precisa executar o script e também alterar seu conteúdo. Qual comando, executado pelo usuário professor, concede as permissões adicionais necessárias, sem conceder qualquer acesso a usuários que não pertencem ao grupo docentes?
chmod u+w enviar_arquivos.sh
chown docentes enviar_arquivos.sh
chmod 777 enviar_arquivos.sh
chmod o+rwx enviar_arquivos.sh
chmod g+wx enviar_arquivos.sh
Em um servidor Windows Server 2022 integrado ao Active Directory, uma usuária deve acessar uma pasta compartilhada na rede apenas para leitura. Qual configuração atende estritamente ao princípio do menor privilégio e às melhores práticas de administração?
Incluir a usuária em um grupo de segurança com permissão NTFS de "Leitura" na pasta, configurando a permissão de Compartilhamento também como "Leitura".
Conceder à usuária a permissão NTFS de "Modificar", restringindo a alteração de arquivos exclusivamente por meio da permissão de Compartilhamento definida como "Leitura".
Configurar a permissão de Compartilhamento como "Controle Total" e limitar a permissão NTFS do grupo da usuária apenas para a permissão de "Gravação".
Tornar a usuária administradora local do servidor e utilizar uma política de grupo (GPO) em nível de domínio para bloquear as opções de exclusão na referida pasta.



