







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
RMON é um padrão de gerenciamento proativo de redes e que funciona com integração ao SNMP sobre a pilha TCP/IP de redes, cuja sigla representa Remote Network Monitoring (MIB). A RMON MIB se divide em nove grupos, cada um contém contadores, sendo que um deles permite ao monitor observar e capturar pacotes ou gravar estatísticas baseadas nesses pacotes. Esse grupo é conhecido por
filter.
alarm.
matrix.
history.
Os administradores de rede precisam ter um profundo conhecimento da configuração inicial dos computadores e servidores da rede e como os protocolos funcionam. As ameaças de segurança a redes podem ser classificadas em dois tipos. Assinale a alternativa CORRETA:
Ameaças ativas ou espionagem, que são tentativas de um intruso obter informações relacionadas à comunicação, cuja forma mais grave é a exposição a partes não autorizadas de arquivos, mensagens ou documentos em trânsito; e, Ameaças ativas que são as modificações dos dados transmitidos ou criação de transmissões verdadeiras.
Ameaças passivas ou espionagem, que são tentativas de um intruso obter informações relacionadas à comunicação, cuja forma mais grave é a exposição a partes não autorizadas de arquivos, mensagens ou documentos em trânsito; e, Ameaças ativas que são as modificações dos dados transmitidos ou criação de transmissões falsas.
Ameaças ativas ou tentativas de um intruso obter informações relacionadas à comunicação, cuja forma mais grave é a exposição a partes autorizadas de arquivos, mensagens ou documentos em trânsito; e, Ameaças passivas que são as modificações dos dados transmitidos ou criação de transmissões falsas.
Ameaças passivas ou espionagem, que são tentativas de um intruso obter informações relacionadas à comunicação, cuja forma mais grave: exposição a partes não autorizadas de arquivos, mensagens ou documentos em transito; e, Ameaças ativas que não modificam os dados transmitidos nem criam transmissões falsas.
Nenhuma das anteriores.
Considere:
I. O Netflow permite o controle em tempo integral do que está ocorrendo na rede.
II. O Netflow inclui pontos de agregação que podem ser colocados dentro da rede para evitar a responsabilidade pelas decisões de traffic engineering (TE).
III. O Netflow é uma alternativa da sFlow.org de coleta, porém não de análise do uso de informações de tráfego da rede.
Está correto o que se afirma em
I, apenas.
II, apenas.
III, apenas.
I e II, apenas.
I, II e III.
Com relação às principais áreas do gerenciamento de redes, (I) gerenciamento de falhas, (II) gerenciamento de contabilidade, (III) gerenciamento de configuração e de nome, (IV) gerenciamento de desempenho e (V) gerenciamento de segurança, assinale a alternativa que indica CORRETAMENTE a correspondência entre a área e suas funções:
(1) recursos que permitem a detecção, isolamento e a correção da operação anormal do ambiente OSI.
(2) os recursos que permitem que se imponham taxas para o uso dos objetos gerenciados e se identifiquem os custos para o uso desses objetos gerenciados.
(3) recursos que controlam, identificam, coletam e, fornecem dados para objetos gerenciados, com o objetivo de ajudar a fornecer operação contínua dos serviços de interconexão.
(4) recursos necessários para avaliar o comportamento dos objetos gerenciados e a eficácia das atividades de comunicação.
(5) aspectos da segurança OSI essenciais para operar corretamente o gerenciamento de rede OSI e para proteger os objetos gerenciados.
I-1; II-2; III-3; IV-4;V-5
I-2; II-3; III-4; IV-5; V-1
I-3; II-1; III-4; IV-2; V-5
I-4; II-5; III-2; IV-3; V-1
I-1; II-3; III-2; IV-5; V-4
Qual protocolo é utilizado para o monitoramento de redes de computadores?
NTP
LDAP
SCTP
SMTP
SNMP
SNMP (“Simple Network Management Protocol”) é um protocolo que faz parte da pilha TCP/IP, sendo utilizado para obter informações de servidores, no trabalho de gerenciamento. No seu funcionamento, utiliza o conceito de MIB (“Management Information Base”), definido pelo RFC1066 como o conjunto de objetos gerenciados, que procura abranger todas as informações necessárias para a gerência da rede.
No funcionamento do protocolo SNMP (“Simple Network Management Protocol”), existem duas operações básicas e suas derivações descritas a seguir.
I. utilizada para comunicar um evento; o agente comunica ao gerente o acontecimento de um evento, previamente determinado.
II. utilizada para ler o valor da variável; o gerente solicita ao agente que obtenha o valor da variável.
As operações I e II são, respectivamente, conhecidas por:
LINK e GET
LINK e PUT
TRAP e SET
TRAP e PUT
TRAP e GET
O X.500 é um serviço de diretório universal desenvolvido pela International Telecommunications Union (ITU), com o objetivo de definir a ligação entre serviços de diretórios locais para assim formar um diretório global distribuído. No X.500, a comunicação entre o cliente e o servidor do diretório usa o LDAP (“Lightweight Directory Access Protocol”), executado sobre a pilha de protocolos TCP/IP. O LDAP, por sua vez, é composto por vários modelos, sendo um dos mais importantes o de segurança.
Os serviços implementados por dois agentes foram:
I. Aplicação Cliente através da qual pessoas ou aplicações efetuam as várias entradas no diretório;
II. Aplicação Servidor que vai gerir a Directory Information Tree – DIT e que disponibiliza os serviços de diretório ao cliente.
Esses dois agentes são conhecidos, respectivamente, por:
Application User Agent (AUA) e Server Service Agent (SSA)
Directory User Agent (DUA) e Directory Service Agent (DSA)
Transport User Agent (TUA) e Transport Service Agent (TSA)
Directory Client Agent (DCA) e Directory Primary Agent (DPA)
Remote Authentication Agent (RAA) e Local Authentication Agent (LAA)
O protocolo LDAP, integrado à Internet sobre o TCP/IP, significa
Lightweight Directory Access Protocol.
Lightness Directory Access Protocol.
Lightweight Data Access Protocol.
Lightness Data Access Protocol.
Lightweight Dynamic Access Protocol.
No contexto das redes de computadores, a topologia é a representação geométrica da relação de todos os links com os dispositivos de uma conexão. Dentre as topologias físicas disponíveis para implementação, a estrela ou radial é a mais utilizada, tendo em vista suas vantagens. Uma destas vantagens é o(a):
melhor desempenho, devido ao uso de terminadores nas extremidades do backbone.
melhor desempenho, resultante da obrigatoriedade do tráfego unidirecional.
maior tolerância a falhas, considerando a utilização de repetidores de sinal.
maior segurança, como consequência do emprego de links multiponto.
maior facilidade no isolamento de falhas, pelo uso de um dispositivo central.
Em eletrônica é comum o uso de corrente alternada. Assinale a opção que define corretamente uma corrente alternada.
É o resultado da aplicação de uma tensão entre dois pontos.
É aquela que varia com o tempo e geralmente é de forma senoidal.
É a capacidade de um sistema elétrico que realiza um trabalho em um determinado tempo.
É a diferença de trabalho elétrico medido entre dois pontos.
No contexto do gerenciamento de redes de computadores, a disponibilidade
deve ser monitorada pelos usuários, somente.
não deve ser monitorada pelos administradores da rede, por questões de controle interno.
é uma estatística de falha.
geralmente almejada pelos administradores da rede é de, no máximo, 70%.
é um toolkit de controle.
Dependendo do status de sua conexão de rede local, a aparência do ícone na pasta Conexões de rede é alterada ou um ícone separado é exibido na área de notificação. Em qual situação, NÃO será exibido nenhum ícone de conexão de rede local na pasta Conexões de rede?
Se a conexão da rede local estiver ativa.
Se o driver estiver ativado.
Se um adaptador de rede não for detectado pelo computador.
Se a mídia estiver desconectada.
Se o driver estiver desativado.
Pacotes de software utilizados para registrar falhas de funcionamento de rede de computadores emitem informações conhecidas como tíquetes de problemas, que têm quatro principais finalidades, das quais, nesse contexto, exclui-se
qualquer relatório administrativo de falhas.
o acompanhamento de problemas.
a estatística de problemas.
a metodologia de resolução de problemas.
o ato de restauração da rede.
A figura a seguir representa uma captura feita com o analisador de protocolos Wireshark (www.wireshark.com) e é relativa ao detalhamento de um datagrama que está saindo de um roteador. Este datagrama, ao chegar ao próximo roteador, sofrerá qual tratamento?
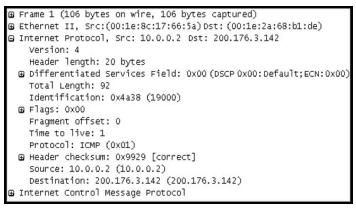
Será encaminhado para o roteador seguinte, dentro da rota pré-estabelecida, para que chegue ao seu destino.
Será encaminhado para o roteador seguinte de acordo com as tabelas de roteamento deste roteador.
Será fragmentado porque a MTU da rede de origem é maior que a MTU da rede de destino.
Será entregue ao host de destino porque o próximo roteador já é o roteador de borda.
Será descartado
Quais dos aplicativos a seguir destinam-se à gerência e/ou monitoramento de redes de computadores.
I- Ntop
II- OpenNMS
III- HP Open View
IV- Nagios
V- CACIC
I, II e III
I, III, IV e V
II, IV e V
IV e V
todos
A gerência TCP/IP envolve três componentes básicos: a base de informações de gerenciamento (MIB), que especifica as variáveis que os elementos de rede têm que manter; um conjunto de estruturas comuns e um esquema de identificação usados para referenciar as variáveis na MIB; e um protocolo de comunicação entre gerentes e agentes, o SNMP.
Sabendo-se que as classes A, B e C de endereços IP são iniciadas com as cadeias de bits “0”, “10”, “110”, respectivamente, bem como que a quantidade teórica máxima de hosts individualmente identificados em cada uma dessas classes de redes equivale a 224, 216 e 28 bits, respectivamente, então é correto afirmar que o servidor web envolvido na comunicação apresentada na figura possui endereço classe C e hostid (identificador individual de rede) igual a 101.
Certo
Errado
Protocolos como NFS e SNMP são empregados com maior freqüência na rede B que na rede A.
A versão 3 do protocolo SNMP especifica implementações e características de segurança com o uso de criptografia de dados.
A versão 2 do protocolo SNMP especifica, no mínimo, duas estações de gerenciamento: uma para enviar TRAPs e outra para receber GET-Response.



