







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
Na administração de uma rede de computadores, uma importante atividade é o gerenciamento dessa rede. Um importante protocolo é o SNMP (Simple Network Management Protocol), que pode ser utilizado com as ferramentas CACTI e ZABBIX. Em qual camada funciona o protocolo SNMP?
Enlace.
Transporte.
Rede.
Física.
Aplicação.
Softwares de monitoramento de hosts e serviços em uma rede de computadores, tais como Nagios, Zabbix, Cacti, entre outros, utilizam um protocolo padrão de rede para monitoramento e gerenciamento de redes. Esse protocolo é mais usado para saber o que acontece dentro de ativos de redes e serviços. Ele foi criado para facilitar o monitoramento e gerenciamento de redes, permitindo que uma das ferramentas mencionadas anteriormente possa criar soluções para monitorar a rede. Qual é esse protocolo?
SNMP.
ICMP.
TCP.
IMAP.
SMTP.
As empresas hoje em dia dependem totalmente das suas redes de computadores para que possam funcionar. É por meio delas que as máquinas dos seus colaboradores se comunicam com elas mesmas e também com a internet. Para o bom funcionamento das redes de computadores, é importante ter uma equipe para fazer seu suporte e gerenciamento.
Com relação ao gerenciamento de redes, analise as afirmativas a seguir.
I. A meta do gerenciamento de desempenho é quantificar, medir, informar, analisar e controlar o desempenho de diferentes componentes da rede.
II. O objetivo do gerenciamento de falhas é registrar, detectar e reagir às condições de falhas da rede.
III. O gerenciamento de contabilização permite que o administrador tenha a quantidade de usuários que estão cadastrados na rede, porém sem o controle de acesso desses usuários, que fica a critério do gerenciamento de segurança.
Estão corretas as afirmativas
I e II, apenas.
I e III, apenas.
II e III, apenas.
I, II e III.
O protocolo sFlow permite monitorar o que está trafegando em uma rede.
Este protocolo possui dois componentes que são:
Data e Counter.
Agent e Collector.
Sampling e Counter.
Security e Controller.
Data e Flowing.
Qual das seguintes ferramentas é usada para monitoramento de tráfego de rede?
Firewall.
Protocol Analyzer.
IDS.
Honeypot.
Antivirus.
O MIB2 (Management Information Base, versão 2) é o segundo componente usado em gerenciamento de rede. Cada agente tem seu próprio MIB2, que é uma coleção de todos os objetos que o gerente pode gerenciar. Os objetos no MIB2 são classificados sob dez diferentes grupos.
FOROUZAN, Behrouz A. Protocolo TCP/IP. Porto Alegre: Grupo A, 2010.
Sobre os objetos citados no texto, é correto afirmar que o objeto
do tipo sistema (system) define informações gerais sobre as interfaces do nó, incluindo endereço IP e conexões TCP.
if (interface) define informações sobre host, por exemplo, nome e localização.
icmp define informações relacionadas à tabela de roteamento.
at (adress translantion) defi ne conjunto de informações sobre a tradução de endereços utilizando protocolo ARP.
udp é o responsável por oferecer informações numéricas sobre o tráfego da rede (número de pacotes e erros gerados).
Em uma rede local de grande porte, onde diversas aplicações trafegam dados, é de suma importância que os ativos e os passivos sejam monitorados, uma vez que, acontecendo algum problema, o mesmo deve ser rapidamente resolvido. Em relação a este monitoramento, também se adiciona o gerenciamento, que é nada mais do que entender o que está sendo coletado de informações pelo monitoramento, e gerar relatórios e ações que resolvam e até mesmo predizem possíveis problemas. Em relação à tecnologia de gerenciamento temos vários fornecedores que possuem softwares gratuitos e pagos. Estes softwares podem ser configurados para utilizarem protocolos comuns ao mercado e até mesmo protocolos proprietários. Em relação aos de público domínio temos.
( ) SNMP
( ) CMIP
( ) CDP
Assinale a alternativa que apresenta a sequência correta de cima para baixo.
F - V - F
V - F - V
F - V - V
V - V - F
O protocolo padrão usado para o gerenciamento de redes, definindo o formato das solicitações que um gerente envia a um agente e o formato das respostas que um agente retorna, é o:
SNMP.
SMTP.
ICMP.
ASN1.
MIB.
DiffServ, ou serviços diferenciados, é um método utilizado em algumas redes na tentativa de conseguir qualidade de serviço para pacotes de diferentes tipos. Sobre redes DiffServ, é correto afirmar:
Os roteadores de núcleo são os responsáveis pela reserva de recursos para diferentes fluxos de pacotes e, portanto, são mais complexos que os roteadores de borda.
Os roteadores de borda são os responsáveis pela classificação dos pacotes e, portanto, são mais complexos que os roteadores de núcleo.
O DiffServ é suportado em redes IPv6, mas não em redes IPv4, devido à ausência de campo específico para esse fim no cabeçalho IPv4.
Uma limitação de redes DiffServ é a existência de um ponto central de falha: o controlador da rede, entidade logicamente centralizada responsável por classificar pacotes desconhecidos pelos roteadores.
Em países nos quais a legislação prega o princípio da Neutralidade da Rede, como o Brasil, o uso de DiffServ é aconselhado para garantir uma boa qualidade de serviço para todos os usuários.
Uma Analista do Tribunal Regional do Trabalho precisa implementar um sistema de monitoramento de tráfego de rede. Considerando os desafios de segurança e privacidade envolvidos, a abordagem correta, dentre as opções elencadas, é:
Capturar todo o tráfego de rede através de um sniffer ativo, incluindo conteúdo sensível, para análise em tempo real.
Criptografar todos os dados da rede, tornando-os inacessíveis para qualquer análise, impedindo, assim, a ação de hackers e a exposição de dados sensíveis.
Utilizar um sniffer de rede passivo, para obter o desempenho real dos dados dos usuários, e um ativo, para analisar dados preditivos e alertas.
Utilizar um sniffer configurado para capturar apenas tráfego da rede local, excluindo comunicações externas.
Enviar cópias de todo o tráfego de rede para um servidor externo, visando o backup dos dados e sua recuperação rutura.
Nem sempre é possível ter à disposição switchs gerenciáveis e organizar sub-redes e VLANs em cada porta. Na prática, mesmo conhecendo as limitações de segurança, em algumas situações, é necessário criar sub-redes distintas usando switchs comuns, tudo numa mesma infraestrutura física de rede. Numa situação semelhante, sejam os hosts Al, AZ e A3 pertencentes à rede A, e os hosts B1, B2 e B3 pertencentes à rede B, analise o esquema.
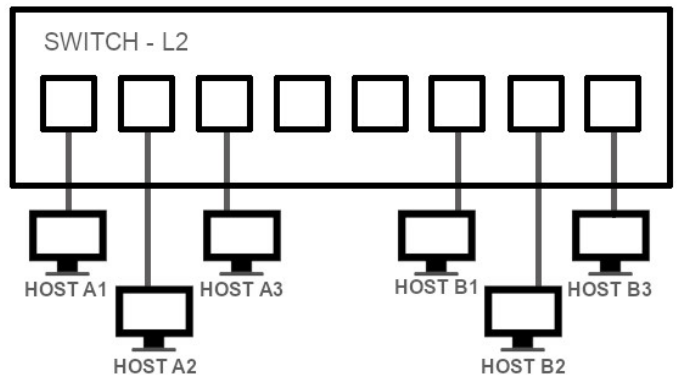
Assinale a alternativa que contém endereços e máscaras de rede para configurar, respectivamente, as redes locais A e B,
192.168.1.0, 255.255.0.0 e 192.168.2.0, 255.255.0.0
192.108.2.0, 255.255.255.0 e 192.168.2.128, 255.255.255.0
192.168.2.0, 255.255.192.0 e 192.168.2.128, 255.255.192.0
192.108.2.0, 295.255.255.128 e 192.168.2.64, 255.255.255.128
192.168.1.0, 255.255.255.128 e 192.168.1.128, 255.255.255.128
O ATM (Asynchronous Transfer Mode) apresenta algumas características, como:
as células de informação são sempre enviadas, mesmo quando não existe informação para transportar.
as células de informação transmitidas possuem tamanho fixo.
cada célula de informação transporta dois identificadores do circuito virtual (um principal e outro alternativo) em seu cabeçalho, utilizados para encaminhar células de informação ao longo dos caminhos das conexões estabelecidas.
permitir o transporte de tráfego de usuários associados a dados, não sendo possível o transporte de sinais de voz e de vídeo.
ser uma tecnologia que não é orientada à conexão.
De acordo com o gerenciamento de usuários, roles e permissões, analise as afirmações a seguir:
I-Uma ACL (Access control list) é uma lista de ACEs (Access control entries) que, por padrão, a ordem das entradas na lista é relevante para o processamento das regras.
II-Uma ACE (Access control entry) é um elemento XML utilizado para configurar uma ACL (Access control list)
III-Um privilégio do tipo atômico permite agregar mais de um privilégio por permissionamento.
É correto o que se afirma em:
I, apenas.
II, apenas.
I, II e III.
I e II, apenas.
III, apenas.
O gerenciamento de redes pode ser entendido como o processo de controlar uma rede de computadores de tal modo que seja possível maximizar sua eficiência e produtividade. Analise as afirmativas sobre gerenciamento de redes:
I.O processo de gerenciamento de redes compreende um conjunto de funções integradas que podem estar em uma máquina ou espalhados por milhares de quilômetros, em diferentes organizações e residindo em máquinas distintas.
II.A gerência de redes é considerada como uma atividade única, ou seja, focada na operação das tarefas processadas na rede.
III.O gerenciamento de redes de computadores envolve monitoração e controle de diferentes elementos de hardware e software, dentre os quais os componentes dos computadores, componentes de interconexão e conectividade, sistemas operacionais, softwares de aplicação e ferramentas de desenvolvimento.
Assinale a alternativa correta:
As afirmativas I, II e III são verdadeiras.
Apenas as afirmativas I e III são verdadeiras.
Apenas as afirmativas I e II são verdadeiras.
Apenas as afirmativas II e III são verdadeiras.
Apenas a afirmativa II é verdadeira.
Qual das seguintes ferramentas de rede é usada para testar a conectividade entre dois dispositivos de rede?
traceroute.
ping.
nslookup.
netstat.
ifconfig.
Existem duas versões do RMON, conhecidas por RMON1 ou RMONv1, e RMON2 ou RMONv2.
Certo
Errado
A MIB RMON apresenta mecanismos para um gerente configurar e controlar um monitor remoto, mas não consegue coletar seus dados nem receber seus alarmes.
Certo
Errado
A área de Segurança de Redes de Computadores é essencial para proteger informações confidenciais e garantir características como integridade, confidencialidade e disponibilidade de dados em uma rede. Dessa forma, a técnica de Detecção e Prevenção de Instruções garante
o monitoramento do tráfego da rede em busca de atividades suspeitas ou maliciosas.
a concessão de permissões e restrições para usuários e dispositivos com base em políticas de segurança.
a criação de conexões seguras e criptografadas entre dispositivos e redes através de redes públicas, como a Internet.
a avaliação da segurança de uma rede ou sistema por meio de testes de penetração.
A seção [home] do arquivo smb.conf é onde o responsável pela administração da rede insere as configurações e opções que se aplicam a todo o servidor.
Certo
Errado
A figura (I) mostra a tela inicial do software de simulação de redes de computadores Cisco Packet Tracer 5.3, e as figuras (II) e (III) destacam as barras ALFA e DELTA.
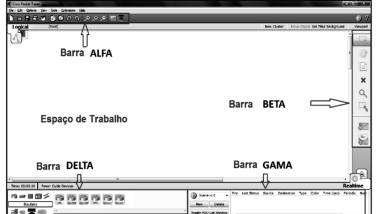
(I) - Tela Inicial

(II) - ALFA
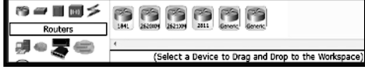
(III) - DELTA
As barras ALFA e DELTA são respectivamente denominadas de:
botões de uso geral e dispositivos
ícones de uso geral e acessórios
testes e equipamentos
ajustes e ferramentas



