







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
O gerenciamento de redes abrange uma variedade de atividades interdependentes relacionadas à administração de redes de computadores. Assinale a alternativa que apresenta o objetivo do gerenciamento de redes.
Coleta de dados e diagnósticos.
Ação e monitoramento.
Controle e verificação do Acordo de Nível de Serviço.
Detecção e diagnóstico da ocorrência de falhas e acompanhamento do desempenho da rede e dos serviços de rede.
Monitoramento de roteadores, switches, servidores etc. e registro dos dados sobre seu próprio funcionamento.
Considerando que Wireshark e Nmap são softwares livres empregados para o monitoramento da rede, marque V para as afirmativas verdadeiras e F para as falsas.
( ) Wireshark: é analisador de pacotes (sniffer) que usa bibliotecas libpcap ou winpcap de acordo com o sistema operacional da máquina em que está sendo executado para capturar; filtrar; e, ler o conteúdo de pacotes.
( ) Nmap: não é um programa escalável, pois pode escanear informações de apenas um único computador na rede por vez.
( ) Nmap: permite coletar informações de computadores na rede como: sistema operacional; serviços e portas em execução/abertas; e, endereço MAC.
A sequência está correta em
F, F, F.
F, V, F.
V, F, V.
V, F, F.
V, V, V.
Suponha que Rodolfo precise verificar a conexão de rede entre dois hosts. Para isso, ele executa o comando ping www.google.com -c 5, o qual apresenta o resultado exposto na imagem a seguir.
PING www.google.com (142.250.79.164): 56 data bytes 64 bytes from 142.250.79.164: icmp_seq=0 ttl=56 time=49.706 ms 64 bytes from 142.250.79.164: icmp_seq=1 ttl=56 time=56.585 ms 64 bytes from 142.250.79.164: icmp_seq=2 ttl=56 time=55.709 ms 64 bytes from 142.250.79.164: icmp_seq=3 ttl=56 time=47.623 ms 64 bytes from 142.250.79.164: icmp_seq=4 ttl=56 time=55.844 ms --- www.google.com ping statistics --- 5 packets transmitted, 5 packets received, 0.0% packet loss round-trip min/avg/max/stddev = 47.623/53.093/56.585/3.688 ms |
Sobre o funcionamento do comando ping, é correto afirmar que
utiliza as mensagens echo request e echo reply para verificar a latência entre dois dispositivos comunicantes na rede.
transfere arquivos entre dois computadores na mesma rede.
é utilizado para realizar diagnósticos de erros de configuração de hardware em dispositivos de rede.
o TTL é sempre igual a 56, pois assegura que o datagrama não entre em um loop infinito.
a largura de banda disponível da rede é apresentada por meio dos valores de round-trip.
Leia o acerto abaixo, e em seguida assinale a alternativa correta, onde o nome indicado completa as suas colunas:
“_________________ é uma ferramenta de software de código aberto para monitorar a infraestrutura de TI, como redes, servidores, máquinas virtuais e serviços em nuvem. O _____________coleta e exibe métricas básicas.
Zabbix
Docker
Kubernetes
Jenkins
Proxy
Uma rede de cinco switches e 300 computadores está lenta. Para descobrir se algum computador está transmitindo um número muito elevado de dados, é possível coletar rapidamente informações como tráfego por porta, visando localizar o problema, por meio da:
Centralização das informações coletadas por SNMP de todos os switches em uma gerência.
Retirada dos equipamentos que estão há mais tempo sem transmitir, gerando uma conexão individualizada.
Transferência de mensagem para todos os receptores simultaneamente, ou seja, realizando broadcasting.
Tabela de endereços MACs.
Qual é a ferramenta de monitoramento de rede mais adequada para coletar informações sobre o tráfego de pacotes de rede em tempo real?
Wireshark.
Nagios.
Cacti.
Zabbix.
SolarWinds.
No Snort regras são simples e escritas de forma direta. No entanto, são poderosas o suficiente para detectar uma ampla variedade de tráfego suspeito. Sobre a regra Snort apresentada a seguir, assinale a afirmativa correta.
-
alert tcp $EXTERNAL_NET any -> $HOME_NET any\
(msg:“SCAN SYN FIN” flags: SF, 12;\
reference: arachnids, 198; classtype: attemp;)
Detecta o ataque SYN-FIN.
Detecta ataques de portas origem e destino específicas.
A opção reference indica o tipo de ataque a ser detectado.
Considera o primeiro e segundo bits reservados no octeto dos marcadores (flags) do TCP.
Para incluir uma barreira de proteção na rede de computadores da empresa X, Leandro implementou no servidor da empresa uma ferramenta capaz de monitorar todo o tráfego da rede em busca de ameaças, enviar um alerta ao plantonista de segurança da empresa e tomar as medidas iniciais contra a ameaça encontrada.
A ferramenta implementada é um:
HIPS;
HIDS;
NIDS;
NIPS;
WIPS.
A gerência de redes está associada ao controle das atividades e ao monitoramento do uso dos recursos no ambiente da rede. De acordo com a ISSO, há um tipo de gerência que está associado à ocorrência de uma condição anormal, cuja recuperação exige ação de gerenciamento e normalmente é causada por operações incorretas ou um número excessivo de erros. Esse tipo de gerência possui três grandes responsabilidades, que são o monitoramento dos estados dos recursos da rede, a manutenção de cada um dos objetos gerenciados e as decisões que devem ser tomadas para restabelecer as unidades do sistema que possam apresentar problemas. O ideal é que as condições anormais que possam ocorrer sejam detectadas antes que os seus efeitos sejam percebidos.
Esse tipo é conhecido como gerência de
contabilização.
configuração.
desempenho.
segurança.
falhas.
Em um determinado sistema computacional, foi executado o comando “Insert Into Rede (network, mask, next, router, port) Values (“172.17.32.0”, “255.255.224.0”, “172.17.64.1”, “r_15”, 3)”. Assinale a alternativa ajustada à situação.
Uma tabela foi cadastrada em um SGBD, já com o primeiro registro válido para cadastro.
Uma nova sub-rede foi inserida dentro da rede 172.17.32.0, para isolar os hosts das outras redes.
Um registro de uma rede foi inserido em um banco de dados, provavelmente, para documentação.
Um roteador de rede recebeu uma configuração de nova rota adicional, cujo próximo salto é 172.17.64.1.
A porta 3 do roteador “r_15” recebeu uma nova configuração em substituição à anterior, direcionando o tráfego destinado à 172.17.32.0 para o próximo roteador em 172.17.64.1.
Na arquitetura da ferramenta Zabbix, é papel do Zabbix proxy
estabelecer uma VPN entre o Zabbix server e cada dispositivo monitorado.
funcionar como servidor web para visualização remota de dados monitorados.
monitorar ativamente recursos locais do dispositivo onde está instalado e enviar dados ao Zabbix server.
receber dados de um ou mais dispositivos monitorados e enviar ao Zabbix server.
servir como banco de dados a ser utilizado pelo Zabbix server.
A versão RMON1 define vinte e dois grupos de MIB para o monitoramento básico de rede.
Certo
Errado
Existe um protocolo de rede que pode ser utilizado para gerenciamento e monitoramento de redes ou dispositivos compatíveis conectados à rede. Por exemplo, você pode monitorar de forma remota uma bomba de uma estação de tratamento de água para coletar as informações de operação dela por meio de uma ferramenta específica, como o Zabbix. As informações podem ser, então, utilizadas para gerar relatórios de desempenho ou alertas de funcionamento. Assinale a alternativa correta que representa o protocolo de rede que permite tal função:
SNMP
NTP
IMAP
NNTP
SMTP
Levando em consideração o cenário descrito na introdução, considere que a empresa deseja reduzir os riscos de segurança da informação e, para isso, o gestor de TI foi aconselhado a implementar uma arquitetura Zero Trust.
Tendo decidido iniciar a implementação pelos servidores A e B, assinale a opção que apresenta uma ação que seria consistente com a arquitetura proposta para o início da implementação.
Rodar software de antivírus em ambos os servidores.
Atualizar ambos os servidores aplicando os patches disponíveis.
Implementar um segundo fator de autenticação no computador 2.
Revisar as conexões entre os servidores A e B para garantir que todo tráfego seja criptografado e autenticado e desativar o http deixando somente https como opção de uso.
Remover o acesso via internet do firewall A.
Dentre as alternativas a seguir, a métrica de desempenho de rede que corresponde à taxa de transmissão no nível da camada de aplicação, excluindo o overhead de protocolos de camadas inferiores e retransmissões, é denominada
goodput.
latência.
jitter.
largura de banda.
taxa de perda de pacotes.
Em relação à medição do desempenho das redes de computadores, é INCORRETO afirmar que:
Para melhorar o desempenho, os operadores devem primeiro descobrir exatamente o que está acontecendo.
As medições podem ser feitas de várias maneiras e em diferentes pontos da rede (tanto nos elementos físicos quanto na pilha de protocolos).
Não há interesse em saber a quantidade de algo, como o número de bytes processados em determinado intervalo de tempo.
O tipo mais elementar de medição consiste em ativar um timer ao iniciar um procedimento e usá-lo com a finalidade de verificar o tempo necessário para concluir essa atividade.
Uma vez que existem endereços de camada de rede e endereços de camada de enlace, é preciso fazer a tradução de um para o outro. Em um cenário TCP/IP, temos o isolamento de subredes em distintos domínios de broadcast. A tradução de endereços de rede em endereços de enlace pode ser realizada pelo protocolo ARP (Address Resolution Protocol). A figura a seguir apresenta duas subredes interconectadas por um roteador em um cenário TCP/IP. Marque a alternativa que representa, corretamente, os pares de endereço MAC inseridos nas mensagens de ARP Request e ARP Response, respectivamente, quando o nó 111.111.111.111 deseja enviar um pacote TCP/IP ao nó 222.222.222.222. Considere, em sua resposta, a interação com o ARP a partir do nó 111.111.111.111.
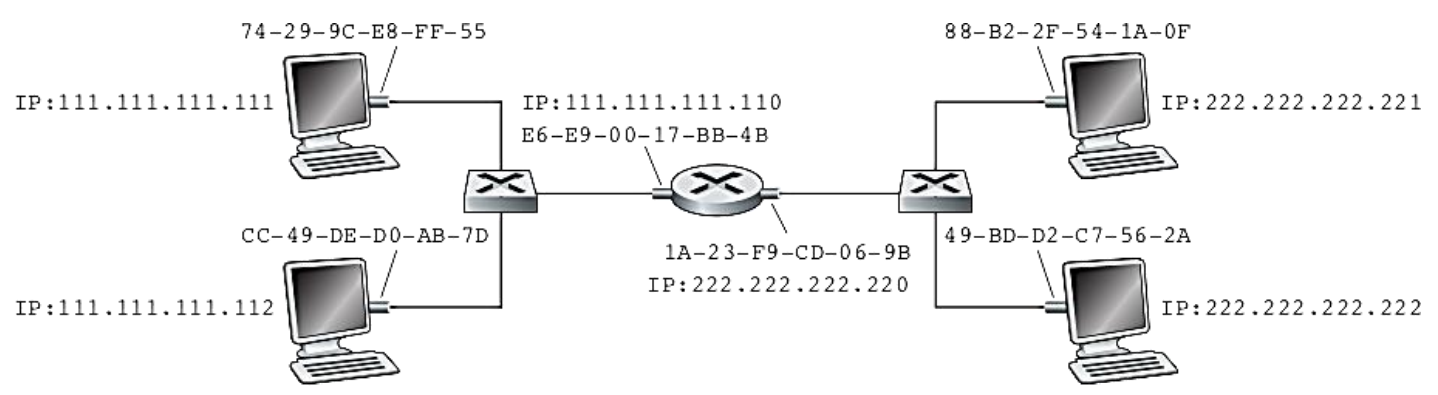
FONTE: KUROSE, J. Redes de computadores e a internet: uma abordagem top-down. 6ª ed. Pearson Education.
ARP Request = {Origem: 74-29-9C-E8-FF-55, Destino: FF-FF-FF-FF-FF-FF} e ARP Response = {Origem: 49-BD-D2-C7-56-2A, Destino: 74-29-9C-E8-FF-55}.
ARP Request = {Origem: 74-29-9C-E8-FF-55, Destino: 49-BD-D2-C7-56-2A} e ARP Response = {Origem: 49-BD-D2-C7-56-2A, Destino: 74-29-9C-E8-FF-55}.
ARP Request = {Origem: 74-29-9C-E8-FF-55, Destino: E6-E9-00-17-BB-4B} e ARP Response = {Origem: 1A-23-F9-CD-06-9B, Destino: 74-29-9C-E8-FF-55}.
ARP Request = {Origem: 74-29-9C-E8-FF-55, Destino: FF-FF-FF-FF-FF-FF} e ARP Response = {Origem: E6-E9-00-17-BB-4B, Destino: 74-29-9C-E8-FF-55}.
O PC indicado na figura que segue foi configurado pelo profissional de redes da empresa. A configuração foi feita com base nas indicações da área de TI da empresa. Analisando a imagem, foi dito ao técnico que ele poderia utilizar qualquer endereço de Gateway. O técnico selecionou quatro possíveis endereços, no entanto seu supervisor, após verificação apontou um que não pode ser utilizado.
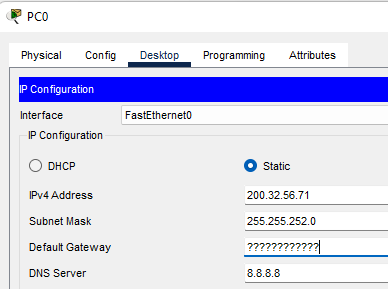
Este endereço IP em particular se encontra descrito na alternativa:
200.32.56.0
200.32.56.255
200.32.57.255
200.32.58.0
Para a realização de um ataque bem direcionado a um alvo, é importante que se colha grande quantidade de informações, e essa etapa de preparação do ataque é conhecida como footprinting. Combinando ferramentas e técnicas, um atacante pode facilmente obter informações públicas sobre os blocos de rede de um domínio e sobre o endereço de contato dos responsáveis por ele.
Uma ferramenta utilizada para essa finalidade é a
ping
nmap
whois
telnet
traceroute
O protocolo syslog provê uma forma de transporte para permitir que uma máquina envie mensagens de notificação de eventos, por meio de redes IP, havendo coletores de mensagens de eventos conhecidos como servidores syslog. Em relação às mensagens do protocolo syslog, assinale a afirmativa INCORRETA.
PRI consiste em um código que representa os valores de serviços e gravidade da mensagem.
O cabeçalho da mensagem contém um carimbo de tempo e uma indicação do nome da estação e do endereço IP do dispositivo.
Msg contém dois campos – TAG (“rótulo”) e CONTENT (“conteúdo”). O campo TAG é o nome do programa ou processo que gerou a mensagem; o campo CONTENT contém os detalhes da mensagem.
Algumas mensagens enviadas ao syslogd têm um serviço e uma gravidade. O serviço identifica a aplicação ou sistema componente que gera a mensagem. A gravidade, ou nível da mensagem, indica a gravidade relativa da mensagem e pode ser usada para se fazer uma filtragem rudimentar.



