







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
Em uma auditoria, descobriu-se que o sistema de denúncias online não gera logs de tentativas de login inválidas, não alerta quando ocorre um número elevado de falhas de autenticação em curto espaço de tempo e armazena os logs apenas em arquivos locais, sem integração com ferramentas de correlação. Considerando o OWASP Top 10 2021, essa situação representa uma vulnerabilidade crítica da categoria A09:2021 - Security Logging and Monitoring Failures. A ação mais apropriada para mitigar esse problema é:
Implementar logs consistentes para eventos críticos, armazená-los em solução centralizada de monitoramento, adotar retenção suficiente para investigações forenses e configurar alertas automáticos para atividades suspeitas.
Ampliar o nível de detalhe nos logs, incluindo mensagens de erro completas geradas pela aplicação, permitindo que usuários e técnicos visualizem diretamente informações internas para acelerar o suporte e a correção de falhas.
Configurar registros detalhados somente para operações de login bem-sucedidas e acessos concluídos, pois esses eventos indicam de forma mais clara quem está realmente utilizando o sistema.
Manter os logs armazenados em arquivos locais no servidor de aplicação, mas aumentar o nível de detalhe coletado (como IP, navegador e cabeçalhos), garantindo maior riqueza de dados para futuras análises.
Reduzir a quantidade de logs gerados, registrando somente eventos considerados de alto impacto, como exclusões de dados, para diminuir custos de armazenamento e evitar sobrecarga nos servidores.
O analista Raimundo precisa configurar urgentemente o syslog-ng (versão Open Source Edition) na ALEGO. Ele sabe que o syslog-ng permitirá a criação de uma infraestrutura de logs flexível e escalável.
Os cenários típicos de operação do syslog-ng são
trust e trustee apenas.
cloud e web farm, apenas.
client, server e relay, apenas.
managed e unmanaged, apenas.
filter, scope, key e agreggate, apenas.
A implantação de um servidor Syslog centralizado é suficiente para prover as funções de normalização, correlação analítica e geração estruturada de alertas que são típicas de uma solução SIEM.
Certo
Errado
No escopo de operações de segurança (SecOps), a centralização de logs em ferramentas do tipo SIEM (Security Information and Event Management) exige a normalização e a correlação temporal dos eventos coletados de origens heterogêneas (como os firewalls, os servidores web e a Active Directory), permitindo que as regras de detecção automatizadas identifiquem os padrões de ataques complexos, como os movimentos laterais.
Certo
Errado
Considere os seguintes logs coletados durante o processamento de requisições em um sistema distribuído de e-commerce.
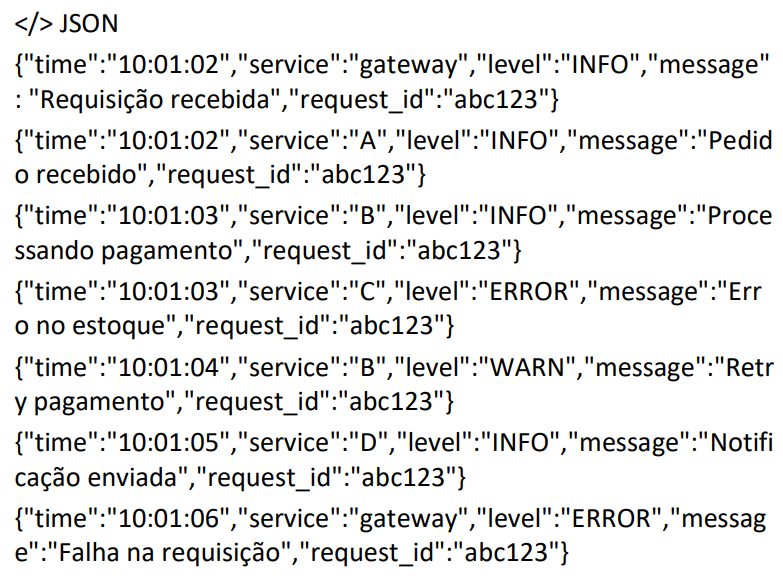
Durante a análise de um incidente, a equipe conseguiu reconstruir o fluxo completo da requisição entre os diferentes serviços envolvidos, identificando o ponto exato de falha e as tentativas de recuperação.
Nesse cenário, assinale a opção que identifica corretamente a prática de estruturação de logs que foi determinante para viabilizar essa análise.
A separação dos logs por serviço, facilitando a análise individualizada de cada componente.
A inclusão de níveis de severidade nos registros, possibilitando a priorização dos eventos relevantes.
A padronização do formato dos logs em estrutura JSON, permitindo indexação e consulta eficiente dos registros.
O registro de timestamps consistentes entre os serviços, viabilizando a ordenação cronológica dos eventos.
A utilização de identificador único de requisição propagado entre os serviços, permitindo a correlação determinística dos eventos.
Um dos objetivos da pilha ELK é agregar e analisar logs de diferentes soluções e criar visualizações para o monitoramento de aplicações e infraestruturas.
Certo
Errado
No âmbito da gestão de acesso aos conteúdos de um sistema de informação, um arquivo de log é gerado e utilizado com o propósito de validar as credenciais do usuário.
Certo
Errado
No padrão Syslog de registro (logging) de mensagens, o código facility é usado para
especificar o tipo de sistema que está logando uma mensagem.
especificar o nível de dificuldade para tratar ou resolver o efeito ou erro reportado por uma mensagem.
especificar o nível de severidade de uma mensagem.
codificar o endereço IP do dispositivo que originou uma mensagem.
especificar o identificador (id) do usuário responsável por verificar e tratar uma mensagem.
Para garantir que logs de acessos ao sistema não possam ser modificados por usuários comuns, ele pode montar a pasta de logs em modo somente leitura com mount ‑o remount,ro /
Certo
Errado
Um Security Operations Center (SOC) está operando uma solução SIEM (Security Information and Event Management) que recebe logs de múltiplas fontes:
• Firewall de perímetro (5.000 eventos/segundo);
• Proxies web (8.000 eventos/segundo);
• Servidores Windows/Linux (3.000 eventos/segundo);
• EDR em endpoints (12.000 eventos/segundo);
• Cloud AWS/Azure (4.000 eventos/segundo).
O SOC configurou as seguintes regras de correlação:
Regra 1: “Múltiplas tentativas de login falhadas (>10) em diferentes sistemas pelo mesmo usuário em janela de 5 minutos” → Gera alerta de severidade MÉDIA.
Regra 2: “Login bem-sucedido após múltiplas falhas + acesso a arquivo sensível + exfiltração de dados (>100MB upload externo)” → Gera alerta de severidade ALTA.
Regra 3: “Criação de nova conta administrativa + modificação de GPO + execução de PowerShell codificado em Base64” → Gera alerta de severidade CRÍTICA.
Durante uma janela de 30 minutos, o SIEM detectou:
09:00h: Usuário “joao.silva” - 15 logins falhados em 3 aplicações diferentes (SIEM, ERP, Portal RH);
09:03h: Usuário “joao.silva” - Login bem-sucedido no ERP a partir de IP 177.192.20.71 (Brasil);
09:07h: Usuário “joao.silva” - Acesso ao diretório “\fileserver\financeiro\confidencial”;
09:15h: Mesmo IP 177.192.20.71 - Upload de 250MB para storage.xpto.com via HTTPS;
09:20h: Login bem-sucedido do usuário “admin.ti” (conta administrativa) a partir do mesmo IP 177.192.20.71.
Com base neste cenário, assinale a opção que apresenta a análise correta dos alertas disparados e a resposta adequada para este cenário.
Apenas o alerta da Regra 1 foi disparado, indicando possível ataque de força bruta. A Regra 2 não foi acionada porque o upload ocorreu 12 minutos após o login, excedendo a janela de correlação típica. Ação recomendada: resetar senha de “joao.silva”, implementar MFA na conta e monitorar por 24h.
Os alertas das Regras 1 e 2 foram disparados, caracterizando provável comprometimento de credenciais seguido de exfiltração. Ação recomendada: revogar sessões ativas de “joao.silva”, isolar o endpoint no IP 177.192.20.71, bloquear comunicação com storage.xpto.com, e iniciar investigação forense do fileserver e logs de acesso.
Os alertas das Regras 1, 2 e 3 foram disparados em sequência. O login de “admin.ti” às 09:20h do mesmo IP indica elevação de privilégios após o comprometimento inicial. Ação recomendada: desabilitar ambas as contas (“joao.silva” e “admin.ti”), reverter alterações em GPOs, e acionar resposta a incidente nível crítico.
Apenas o alerta da Regra 2 foi disparado. A Regra 1 não foi acionada porque os 15 logins falhados distribuídos em 3 sistemas diferentes não caracterizam “múltiplos sistemas” conforme threshold da regra. Ação recomendada: bloquear IP 177.192.20.71 no firewall, quarentenar arquivos acessados e notificar usuário “joao.silva” sobre possível comprometimento.
Nenhum alerta foi disparado porque a sequência de eventos, embora suspeita, não atende simultaneamente a todos os critérios de nenhuma das três regras configuradas. Ação recomendada: criar nova regra de correlação que capture este padrão específico de comportamento e manter monitoramento manual do IP 177.192.20.71.
Os logs são fundamentais em TI para monitorar sistemas, detectar falhas e identificar atividades suspeitas. Eles ajudam na auditoria, na segurança e na tomada de decisões técnicas.
A tabela a seguir apresenta 10 registros extraídos dos logs de acesso a um servidor web, contendo informações como IP, horário, endereço solicitado e o código de status HTTP retornado.
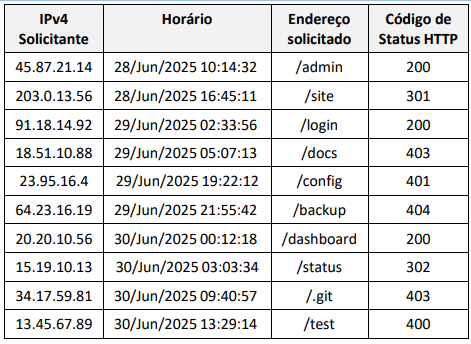
Analise os dados da tabela e assinale a opção correspondente ao endereço que foi redirecionado permanentemente para outro.
/
/
/
/
/
Assinale a opção que apresenta o comando utilizado em sistemas Linux para verificar os registros de logs de forma contínua e em tempo real.
tail -f
grep -r
ls -l
cat /
ps -ax
No sistema operacional Windows 11, qual é o caminho padrão para armazenar os logs de instalação de dispositivos plug and play?
%WINDIR%\Inf\Setupapi.log
%WINDIR%\Panther
X:\Windows\panther\
%WINDIR%\Minidump.dmp
%WINDIR%\System32\Sysprep\Panther
Um administrador de rede deseja instalar um servidor Syslog na rede de sua empresa. Esse servidor será protegido por um dispositivo de segurança do tipo firewall. Durante a configuração desse servidor, o administrador de rede optou por utilizar o protocolo sem necessidade de conexão dentre os protocolos TCP e UDP disponíveis.
Com relação ao assunto, avalie as afirmativas a seguir:
I. O firewall deverá permitir que os pacotes do tipo UDP com porta de destinado 514 acessem o servidor Syslog.
II. O protocolo Syslog possui níveis de severidade de mensagens, que vão de 0 (Emergency) a 7 (Debug).
III. O servidor Syslog poderá armazenar mensagens de diversos ativos de rede da empresa.
Está correto o que se afirma em
I, apenas.
I e II, apenas.
I e III, apenas.
II e III, apenas.
I, II e III.
No protocolo SYSLOG, os indicadores de nível de severidade representados pelos valores 2 e 7 correspondem, respectivamente, a
informativo (mensagens informativas) e emergência (sistema inutilizável).
aviso (condição de aviso) e alerta (a ação deve ser tomada imediatamente).
crítico (condições críticas) e debug (mensagens de nível de depuração).
emergência (sistema inutilizável) e informativo (mensagens informativas).
notificação (condição normal, mas significativa) e erro (condição de erro).
O protocolo syslog provê uma forma de transporte para permitir que uma máquina envie mensagens de notificação de eventos, por meio de redes IP, havendo coletores de mensagens de eventos conhecidos como servidores syslog. Em relação às mensagens do protocolo syslog, assinale a afirmativa INCORRETA.
PRI consiste em um código que representa os valores de serviços e gravidade da mensagem.
O cabeçalho da mensagem contém um carimbo de tempo e uma indicação do nome da estação e do endereço IP do dispositivo.
Msg contém dois campos – TAG (“rótulo”) e CONTENT (“conteúdo”). O campo TAG é o nome do programa ou processo que gerou a mensagem; o campo CONTENT contém os detalhes da mensagem.
Algumas mensagens enviadas ao syslogd têm um serviço e uma gravidade. O serviço identifica a aplicação ou sistema componente que gera a mensagem. A gravidade, ou nível da mensagem, indica a gravidade relativa da mensagem e pode ser usada para se fazer uma filtragem rudimentar.
O administrador de redes de um órgão público implementou uma ferramenta para registrar os eventos (logs) críticos de seus sistemas e ativos, coletando-os e gerenciando-os de forma centralizada. A ferramenta é baseada no padrão Syslog, em conformidade com a RFC 5424 (The Syslog Protocol).
Considerando as especificações técnicas da RFC 5424 para o protocolo Syslog, a ferramenta para registro de logs atende o requisito:
arquitetura em 2 camadas: conteúdo e aplicação;
entrega confiável de mensagens baseada no protocolo de transporte TCP;
envio de mensagens Syslog dos dispositivos (originator) para mais de um coletor;
originator, relay e collector não podendo operar no mesmo servidor por questão de segurança;
as mensagens Syslog são informativas, não possuindo níveis diferentes de severidade.
O protocolo Syslog pode ser usado para integrar diferentes sistemas em um só repositório de dados.
Certo
Errado
Assinale a opção correspondente ao registro de log que armazena dados de atividades do sistema global e a coleta de mensagens de vários programas e serviços.
syslog
auth.log
dpkg.log
boot.log
kern.log
O uso do syslog em servidores Linux é comum para registrar eventos do sistema operacional. A fim de enviar os logs para um servidor externo ao que está gerando os eventos, é necessário informar essa configuração ao syslog. Assinale a opção que apresenta a configuração que deve estar presente no arquivo syslog.conf, caso seja necessário enviar os logs do serviço de email para um servidor externo com endereço 192.168.1.5, com somente mensagens críticas.
smtp.crit @192.168.1.5
mail.!crit @192.168.1.5
smtp.!crit @192.168.1.5
smtp.!err @192.168.1.5
mail.crit @192.168.1.5



