







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
A transmissão confiável de dados através de redes de melhor esforço envolve o tratamento de situações adversas, tais como: bits corrompidos e descarte de pacotes. Na versão 3.0 do protocolo conceitual RDT (Reliable Data Transfer), que nos ajuda a entender os requisitos do protocolo TCP, é possível tratar ambas as situações (bits corrompidos e descarte de pacotes). A máquina de estados a seguir representa o RDT 3.0 do lado remetente. Marque a alternativa que representa o conjunto de ação(ões) que completa a máquina de estados onde aparece a expressão "complete aqui".
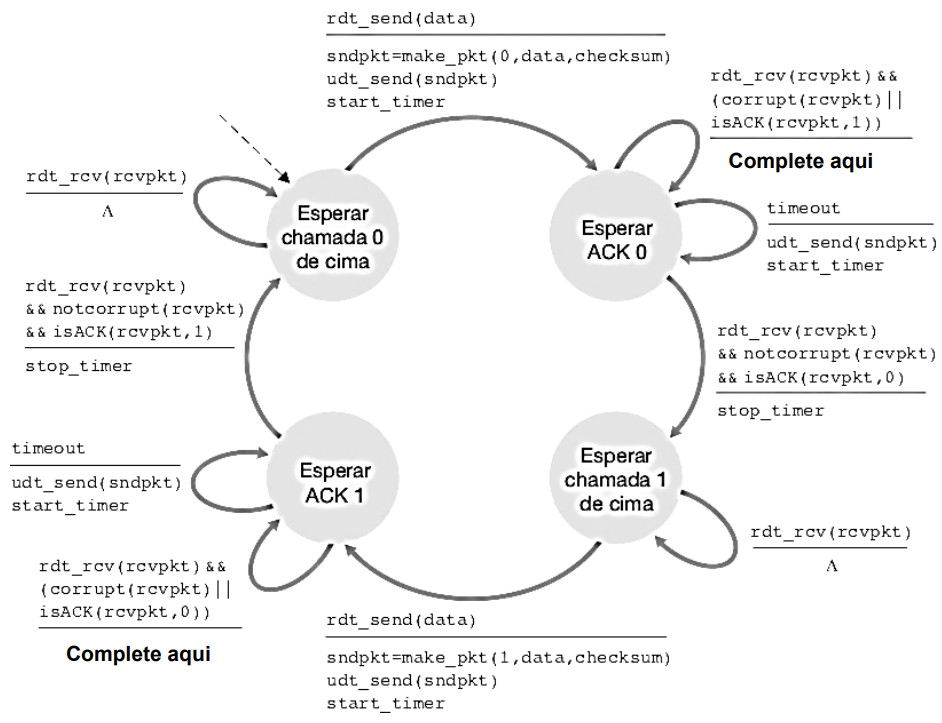
FONTE: KUROSE, J. Redes de computadores e a internet: uma abordagem top-down. 6ª ed. Pearson Education. (Adaptado).
O conjunto tem duas ações: 1) rdt_send(sndpkt) e 2) start_timer.
O conjunto tem uma ação: 1) rdt_send(sndpkt).
O conjunto é vazio, ou seja, sem ações.
O conjunto tem uma ação: 1) start_timer.
Assinale a alternativa que contém apenas protocolos padrões utilizados pela ferramenta Nagios.
DHCP e SSH.
HTTP e ARP.
HTTP e SNMP.
ARP e SNMP.
SNMP e DHCP.
O processo de enviar pacotes para portas TCP e UDP no sistema-alvo para determinar quais serviços estão em execução ou no estado LISTENING é definido como varredura de porta.
Certo
Errado
Considere o excerto abaixo.
“Redes locais Ethernet (padrão IEEE 802.3 e extensões) são compostas de equipamentos que se comunicam, denominados estações (STA na padrão IEEE 802.3), de equipamentos que os interligam (hubs e switches), e do meio de transmissão. Essa tecnologia interliga as estações, de forma todas estações em uma mesma rede local consigam se comunicar diretamente”.
Disponível em: <https://moodle.ifsc.edu.br/mod/book/view.php?id=312208&chapterid=52709> Acesso em 07 abr. 2023.
Nesse contexto, o protocolo capaz de fazer com que estações possam detectar colisão rapidamente e interromper a transmissão de forma abrupta (em vez de completá-la), sendo esta uma estratégia que economiza tempo e largura de banda, denomina-se
WiMax.
VPN.
CDMA.
CSMA/CD.
Um técnico de informática do TJ-RS deseja compartilhar uma impressora com os computadores de um cartório conectados à rede local cabeada. Para atingir seu objetivo, o técnico conectou a impressora na rede sem fio do prédio.
Acerca da decisão tomada pelo técnico, assinale a alternativa correta sobre a possibilidade de os computadores da rede cabeada se comunicarem com a impressora para instalação e impressão.
Apenas é possível que os computadores conectados à rede sem fio instalem a impressora.
É possível instalar a impressora nos computadores apenas se o nome da rede sem fio for a mesma rede da cabeada.
Não é possível que os computadores instalem a impressora, pois ambos precisam estar ligados à mesma rede.
É possível conectar os computadores à impressora atribuindo a ela um IP válido e visível aos computadores da rede cabeada.
Apenas é possível instalar a impressora se o roteador sem fio ao qual ela se conectou for o mesmo em que estão ligados os cabos dos computadores.
Assinale a alternativa que apresenta um utilitário de rede que pode ser utilizado para verificar se um host está ativo na Internet.
ping
ipconfig
route
netstat
arp
Lara trabalha no Departamento de Segurança da Informação do Tribunal de Contas do Estado de São Paulo (TCE SP). Durante sua verificação de rotina, identificou que os pacotes que trafegavam pela rede tinham problemas quanto a sua integridade. A integridade é a certeza de que os dados recebidos estão exatamente conforme enviados por uma entidade autorizada. Lara especializou sua busca e identificou que não havia integridade de campos selecionados dentro de um único bloco de dados sem conexão.
Lara repassou ao seu chefe que a transmissão estava com problemas de integridade:
da conexão com recuperação;
da conexão sem recuperação;
da conexão com campo seletivo;
sem conexão com campo seletivo;
sem conexão.
A varredura de portas é o processo de enviar mensagens para as portas de comunicação dos serviços de rede para identificar quais estão ativos. Há um método de varredura furtiva de porta TCP que usa um zumbi para determinar os serviços ativos no computador alvo, sem deixar rastros, pois o alvo conhecerá apenas o endereço IP desse zumbi.
Esse método é conhecido como TCP
SYN scan
ACK scan
NULL scan
FIN scan
IDLE scan
Na arquitetura do Zabbix, o proxy Zabbix
permite a interação entre o servidor Zabbix e o administrador e, normalmente, é instalado na máquina do servidor.
gerencia o armazenamento de dados recebidos pelo Zabbix.
realiza a autenticação dos usuários do Zabbix e da rede e dos seus componentes.
realiza o monitoramento dos recursos dos servidores e aplicações, enviando dados obtidos para o servidor.
é um componente opcional e pode proporcionar a redistribuição de carga de coletas.
De acordo com a organização ISO, são áreas funcionais do gerenciamento de redes de computadores:
gestão de contabilização e gestão de desempenho.
gestão de segurança e gestão de usuários.
gestão financeira e gestão patrimonial.
gestão de falhas e gestão de usuários.
gestão de configuração e gestão patrimonial.
No contexto de gerenciamento de redes, a versão 3 do protocolo SNMP introduziu, em relação a versões anteriores,
a PDU (Protocol Data Unit), conhecida como GetBulkRequest.
a PDU (Protocol Data Unit), conhecida como InformRequest.
o conceito de MIB (Message Information Base) hierárquica.
melhorias significativas de segurança.
capacidade de comunicação gerente-para-gerente.
O monitoramento e análise de tráfego em Internet são importantes para detectar e solucionar problemas de desempenho, segurança e gerenciamento de rede. Selecione a alternativa que mostra uma técnica utilizada para gerenciar a largura de banda de uma rede, a fim de otimizar o desempenho e priorizar o tráfego de dados com base em suas necessidades.
Sniffer
Wireshark
TCPDump
Traffic Shapping
IDS
Uma das características da MIB-II é que o gerenciamento é realizado em cada dispositivo individualmente, ou seja, cada dispositivo deve ter sua MIB e seu agente.
Certo
Errado
Ferramentas de monitoramento de redes, servidores e serviços verificam o funcionamento de cada serviço e equipamento disponível numa rede. Nesse sentido, podemos citar uma ferramenta de monitoramento chamada Zabbix. Esta ferramenta permite ao administrador de redes tomadas de decisões, suporte e manutenção rápida. Para disponibilizar essas informações ao administrador de redes, qual o protocolo padrão de monitoramento e gerenciamento de redes utilizado pelo Zabbix?
Arp.
Nessus.
ICMP.
SNMP.
Nagios.
Sobre ferramentas de monitoramento, considere as seguintes características:
I. Permite monitoramento agentless (sem agentes) para diversos protocolos e conta com funções de auto-discovery (descoberta automática de itens) e low level discovery (descoberta de métricas em itens monitorados). Seus principais módulos do sistema de monitoramento são: server, proxy e agent.
II. Solução de código aberto para executar análises de dados, obtendo métricas que dão sentido à enorme quantidade de dados e para monitorar aplicativos com a ajuda de painéis personalizáveis. Se conecta a diversas fontes de dados, comumente chamadas de bancos de dados como Graphite, Prometheus, Influx DB, ElasticSearch, MySQL, PostgreSQL etc., que são algumas das muitas fontes de dados que suporta por padrão. Permite escrever plug-ins do zero para integração com várias fontes de dados diferentes.
III. Solução de busca e visualização de dados indexados no Elasticsearch e análise dos dados por meio da visualização em gráficos padrão ou apps integrados como o Lens, o Canvas e o Maps. Possibilita a análise visual de dados de um índice do Elasticsearch ou de vários índices.
As características I, II e III são, correta e respectivamente, correspondentes a
Grafana – Kibana – Zabbix.
Zabbix – Grafana – Kibana.
Kibana – Zabbix – Grafana.
Grafana – Zabbix – Kibana.
Zabbix – Kibana – Grafana.
Sobre os protocolos de rede e ferramentas de análise de pacotes, assinale a alternativa correta.
Wireshark (baseado no Ethereal) e Microsoft Network Monitor não servem para analisar tráfego de uma rede.
Existem basicamente dois tipos de analisadores de protocolos: os baseados em software e os baseados em hardware. Analisadores de Protocolos baseados em software são capazes de fornecer um conjunto maior de informações ao administrador, pois eles possuem circuitos desenhados especificamente para essa função, não precisando dividir recursos com um PC normal, enquanto os Analisadores de Protocolos baseados em hardware precisam dividir recursos de memória e processador co!'f1 outras tarefas do sistema operacional, além de outras tarefas que estejam sendo desenvolvidas no PC.
Um analisador de pacote, como o Wireshark (baseado no Ethereal), é definido como um elemento passivo na rede. Ele observa e captura os pacotes de rede enviados e recebidos pelo computador, mas sem interagir com o ambiente, como por exemplo, enviando pacotes. Além disso, também possui a característica de armazenar ou apresentar o conteúdo desses pacotes.
Analisadores de pacotes, como o Wireshark (baseado no Ethereal) e o Microsoft Network Monitor, são definidos como elementos ativos na rede. Eles observam e capturam os pacotes de rede enviados e recebidos pelo computador, interagindo com o ambiente, enviando pacotes e causando ruído na rede. Além disso, também não possuem a característica de armazenar ou apresentar o conteúdo desses pacotes.
Microsoft Network Monitor não possui gerenciamento de dispositivo sem fio e também não é gratuito.
Sobre as ferramentas nmap, wireshark e snort, utilizadas para ajudar os administradores a melhorar a segurança de sua rede, bem como identificar problemas, analise as afirmações a seguir.
I - O Wireshark (baseado no Ethereal) é um analisador de pacotes proprietário e caro. É usado para realizar análise e auxiliar na resolução de problemas, pois permite vermos o tráfego com o nível de detalhes que desejarmos. Podemos usá-lo para seguir fluxos de rede e encontrar problemas.
II - O Snort é IPS (lntrusion Prevention System - Sistema de Prevenção de Intrusos) / IDS (lntrusion Detection System - Sistema de Detecação de Intrusos) grátis e de código aberto criado em 1998. Trata-se de uma ferramenta de análise de tráfego e registro de pacotes em tempo real. Enfim, ele pode ser considerado um IDS tradicional, com detecção realizada por meio da correspondência de assinaturas. Hoje em dia, o Snort é desenvolvido pela Sourcefire, sendo que o projeto agora é gerenciado pela Cisco, que usa a tecnologia em seus aparelhos (SourceFire Next-Generation IPS). Um projeto alternativo é o sistema Suricata, que é um fork do código fonte original do Snort.
III - O Nmap é um clássico e poderoso scanner, utilizado para descobrir dispositivos e serviços em uma rede de computadores. Para atingir seu objetivo, ele envia pacotes aos dispositivos alvo e analisa as respostas, mapeando sua rede e portas com a ferramenta número um de varredura de portas e agora apresenta scripts NSE poderosos que podem detectar vulnerabilidades, configurações incorretas e informações relacionadas à segurança em serviços de rede.
IV - O Nmap é um clássico e poderoso scanner proprietário, utilizado para descobrir dispositivos e serviços em uma rede de computadores. Para atingir seu objetivo, ele envia pacotes aos dispositivos alvo e analisa as respostas, mapeando sua rede e portas com a ferramenta número um de varredura de portas e agora apresenta scripts NSE poderosos que podem detectar vulnerabilidades, configurações incorretas e informações relacionadas à segurança em serviços de rede, porém o Nmap não possui parâmetros para verificar se um firewall está protegendo o host.
Estão corretas, apenas, as assertivas:
I e II.
II e III.
III e IV.
I e III.
II e IV.
Sobre o gerenciamento de redes de computadores, analise as afirmativas a seguir.
I. Pode-se afirmar que o gerenciamento de redes é a implementação integrada e organizada de hardware, software e pessoas para monitorar, testar, consultar, configurar e analisar todos os elementos da rede, a fim de garantir exigências de desempenho e qualidade.
II. O protocolo RDP é usado para transmitir informações e comandos entre uma entidade gerenciadora e um agente que opera nome da entidade dentro de um dispositivo de rede gerenciado.
III. O protocolo SNMP opera na camada de rede e, por isso, é ineficaz para o gerenciamento de rede, pois não se pode monitorar serviços de alto nível tão importantes nas redes atuais, tais como: http, ftp e dns.
Está correto o que se afirma em
I, II e III.
I, apenas.
I e III, apenas.
II e III, apenas.
Quanto aos softwares que permitem o monitoramento e gerenciamento de redes, assinale a alternativa correta.
Audacity e Cacti
Nagios e Cacti
Apache e Audacity
Nagios e Apache
Quando trabalhamos para manter a rede estruturada, um dos pontos críticos, além de backups e segurança de borda, é o monitoramento dos ativos de rede. Muitas ferramentas colaboram nesse processo, como o Zabbix, Nagios, MMonit, etc. Além do fato de algumas dessas ferramentas, em especial o Zabbix, terem protocolo próprio e varias mecanismos de monitoramento, a maioria dos dispositivos de rede possui implementações que permitem monitoramento do protocolo SNMP. Sobre os componentes chaves do SNMP ou o próprio protocolo, está correto apenas o que se afirma na alternativa:
o NMS é o cliente que coleta os dados diretamente dentro dos dispositivos. Cada dispositivo tem seu próprio NMS em execução.
o agente é um software que executa nos dispositivos (ou pode ser instalado quando o dispositivo não possui um agente nativo) e fornece acesso a objetos disponíveis.
é um protocolo que executa, exclusivamente, sobre a porta 161 com protocolo de transporte TCP.
toda transmissão é feita em texto plano, ou seja, mesmo com autenticação, não existe nenhum mecanismo de encriptação como TLS disponível para o SNMP.
o protocolo SNMP possui um mecanismo conhecido como trap, que realiza múltiplas requisições e iterações do tipo GetNextRequest.



