







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
Aline, analista de TI de uma empresa, deve fazer um relatório apresentando vantagens e desvantagens do LDAP.
Em seu relatório, Aline escreve que o LDAP é:
dependente de uma plataforma específica;
seguro, por utilizar encriptação na comunicação;
pouco amparado pela indústria devido à falta de um padrão;
flexível, podendo ser usado com aplicações distribuídas;
proprietário, sendo necessária a aquisição de licenças para uso.
No contexto do monitoramento de aplicações com Zabbix, qual é a característica que ajuda a coletar informações detalhadas sobre o desempenho e a saúde das aplicações?
Zabbix suporta apenas o monitoramento de aplicações desenvolvidas em linguagens específicas.
Zabbix utiliza exclusivamente notificações por e-mail para alertar sobre problemas de desempenho.
Zabbix requer que os desenvolvedores insiram manualmente cada métrica de desempenho no código-fonte.
Zabbix permite a criação de templates personalizados para facilitar a configuração de itens de monitoramento.
Zabbix envia relatórios de monitoramento apenas para desenvolvedores designados, ignorando a equipe de operações.
Um administrador de um computador, ao configurar o serviço LDAP, precisa trabalhar com um arquivo que define qual tipo de informação poderá ser armazenado no diretório, de acordo com as necessidades de cada aplicação. Esse tipo de arquivo para o LDAP é conhecido como:
schema
logondb
securite
services
suffixes
Para manter o monitoramento e a defesa de rede, uma medida adequada é encaminhar os registros importantes para programas de análise que ajudam a organização a detectar, analisar e responder ameaças à segurança, como as soluções
de análise de logs e eventos de segurança Kubernete Security.
fornecidas por ferramentas Security Information and Event Management (SIEM).
de análise de eventos Reverse Proxy Server Firewalls (RPSF).
para detecção de ameaças Stateless Packet Inspection Firewalls (SPIF).
de gerenciamento de eventos de segurança Metasploitable.
Verifique os dados de rede de um servidor na figura a seguir:
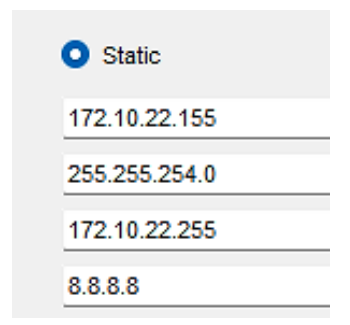
Com base nestes dados, analise as afirmativas abaixo e dê valores Verdadeiro (V) ou Falso (F).
( ) O prefixo da rede que ele se encontra é /
( ) O endereço de Default Gateway não pode ser utilizado pois é um broadcast.
( ) Este endereço IP é considerado IP Privado segundo.
Assinale a alternativa que apresenta a sequência correta de cima para baixo.
F - V - V
F - V - F
V - V - F
V - F - F
Existem diferentes maneiras de verificar a conexão entre duas estações ligadas a uma rede IP. O ping é uma ferramenta de diagnóstico que testa a conectividade entre duas estações. Outras duas ferramentas que fazem um trabalho semelhante são:
Find e telnet.
Scann e traceroute.
Traceroute e scan_config.
Traceroute e telnet.
Telnet e scan_config.
Um software do tipo sniffer de rede apresentou o seguinte trecho em sua saída sobre um pacote capturado contendo uma query DNS.
> | Internet Protocol Version 4, Src: 192.168.170.8, Dst: 192.168.170.20 |
> | User Datagram Protocol, Src Port: 32795, Dst Port: 53 |
∨ | Domain Name System (query)a |
Transaction ID: 0x75c0
> Flags: 0x0100 Standart query
Questions: 1
Answer: RRs: 0
Authority RRs: 0
Additional RRs: 0
∨ Queries
> ___ www.netbsd.org: type A, class IN
O objetivo dessa query é obter
o nome de domínio (DNS reverso) relativo ao endereço IP 192.168.170.20.
um servidor de e-mails que atende o domínio netbsd.org.
um endereço IPv6 associado ao domínio www.netbsd.org.
um endereço IPv4 associado ao domínio www.netbsd.org.
o MAC Address do dispositivo cujo endereço IP é 192.168.170.20.
O RMON é uma pilha de protocolos que requer uma MIB (management information base) proprietária.
Certo
Errado
Quais são os dois exemplos de indicadores de desempenho que podem ser coletados pelos elementos gerenciados (roteadores, switches, servidores etc.)?
Quantidade de recursos contabilizados e volume de tráfego.
Quantidade de transações atendidas e desempenho dos componentes de software.
Quantidade de recursos contabilizados e nível de segurança garantido.
Quantidade de eventos registrados e critérios para o disparo de alarmes.
Quantidade de erros por unidade de tempo e volume de tráfego.
Numa empresa fictícia chamada Sistemas Operacionais, o administrador de redes criou grupos de usuários para cada setor da empresa com o objetivo de facilitar seu gerenciamento. A empresa foi divida em três setores: Diretores, RH e TI. Cada setor tinha seu diretório compartilhado na rede, com suas devidas permissões de acesso, como mostrado abaixo:
Grupo: Diretores. Usuários: Janderson e Kevin;
Grupo: RH. Usuários: Larissa e Lucas;
Grupo: TI. Usuários: Paulo e Tiago;
Diretório: Diretores, permissão 644;
Diretório: RH, permissão 664;
Diretório: TI, permissão 771;
Das afirmações abaixo:
I. Larissa pode executar scripts contidos no diretório TI para configurar sua impressora, mas não pode visualizar arquivos do diretório Diretores;
Il. Paulo criou um arquivo “manual da rede” dentro do diretório TI. Este arquivo pode ser visualizado pelos usuários Janderson e Kevin;
III. Lucas modificou o arquivo de folha de pagamento no diretório RH, os usuários Tiago e Paulo podem visualizar este arquivo, mas Janderson e Kevin não podem;
IV. Kevin criou o arquivo “diretoria” no diretório Diretores e além dele próprio, somente Janderson pode modificá-lo.
Quais são verdadeiras?
I e II.
III e IV.
Nenhuma das alternativas.
I e III.
II e IV.
No arquivo de configuração da ferramenta MRTG, a diretiva ImageDir serve para especificar o diretório onde arquivos
de imagem (figuras) são criados.
de imagem de instalação do sistema operacional são armazenados.
binários de plugins da ferramenta, denominados imagens, são armazenados.
temporários de trabalho são gravados.
de strings correspondentes aos idiomas suportados são armazenados.
Suponha que uma equipe de segurança de TI está analisando um incidente de segurança e deseja ver o tráfego de rede que foi capturado durante o incidente. Qual ferramenta eles poderiam usar para analisar os dados capturados?
IDS/lPS.
NAT.
VPN.
EAP.
DNS.
Quais são os principais tipos de redes de computadores?
Cliente-Servidor, Peer-to-Peer, Mesh e Híbrida.
Local, Ethernet, Token-Ring e Wireless.
Rede de área metropolitana, Rede de área local, Rede de área de trabalho e Rede de área de armazenamento.
Cabo de par trançado, Cabo coaxial, Fibra óptica e Sinal de rádio.
Servidor, Hub, Switch e Firewall.
As áreas do gerenciamento de redes definem propriedades recomendáveis para arquiteturas de gerenciamento de redes. Ao todo, existem cinco áreas: gerenciamento de desempenho, falhas, configuração, contabilização e segurança. Sobre essas áreas, é CORRETO afirmar que
o gerenciamento de falhas abrange a quantificação, medição, definição de métricas, análise e apresentação dos dados.
o gerenciamento de configuração possibilita o registro, a identificação e o tratamento de eventos que prejudicam os serviços da rede.
técnicas como certificados digitais e biometria podem contribuir para implantar o gerenciamento de segurança.
o gerenciamento de contabilização permite ao administrador de redes especificar detalhes da operação dos dispositivos da rede.
o gerenciamento de desempenho visa a garantir confidencialidade, integridade, privacidade e não repúdio dos dados da rede.
Uma rede local de computadores possui acesso à Internet por meio de um roteador com NAT fornecido pelo provedor de acesso. Esse roteador possui um firewall embutido capaz de filtrar tráfego. O endereço IPv4 da rede local é 192.168.1.0/24, enquanto o IPv4 público fornecido pelo provedor é dinâmico. Encontrou-se a seguinte regra configurada no firewall desse roteador:
Ação: negar (deny)
IP origem: 192.168.1.35
IP destino: todos
Protocolo: TCP
Portas de origem: todas
Portas de destino: 80 e 443
Considerando as portas padrões dos serviços da Internet, e também que existem diversos computadores nessa rede local, essa regra tem o objetivo de bloquear o acesso a
um único website em todos os computadores da rede local.
websites em todos os computadores da rede local.
websites em um único computador da rede local.
e-mails em todos os computadores da rede local.
e-mails em um único computador da rede local.
Para medir o desempenho de taxa de upload e download, alguns sites fornecem uma ferramenta para auxiliar os profissionais que trabalham com infraestrutura de redes a diagnosticar problemas como atraso na entrega das mensagens. Com isso, é possível saber se o pacote contratado atende às necessidades da empresa. Dentre as métricas abaixo, qual NÃO se aplica à avaliação de desempenho quanto à degradação dos serviços?
Taxa de Usabilidade.
Taxa de Download.
Taxa de Upload.
Latência.
“É uma ferramenta que permite descobrir o caminho feito pelos pacotes desde a sua origem até o seu destino. Ele é usado para testes, medidas e gerenciamento da rede. Ele pode ser utilizado para detectar falhas como, por exemplo, gateways intermediários que descartam pacotes ou rotas que excedem a capacidade de um datagrama IP. Com esta ferramenta, o atraso da "viagem" do pacote entre a origem e gateways intermediários são reportados, permitindo determinar a contribuição de cada gateway para o atraso total da ‘viagem’ do pacote desde a origem até o seu destino.”
É CORRETO afirmar que o texto acima se refere ao:
Ipconfig.
Host.
Traceroute.
Telnet.
A técnica de varredura que pode ajudar a determinar se o firewall é um filtro de pacotes simples que permite somente conexões estabelecidas ou se é um firewall com detecção de estados que faz uma filtragem de pacotes mais avançada é a varredura TCP ACK.
Certo
Errado
A Resolução no 740/2020, da Anatel, aprovou o Regulamento de Segurança Cibernética Aplicada ao Setor de Telecomunicações, que tem por objetivo estabelecer condutas e procedimentos para a promoção da segurança nas redes e nos serviços de telecomunicações. Nessa resolução, é apresentada a seguinte definição:
espaço virtual composto por um conjunto de canais de comunicação da internet e outras redes de comunicação que garantem a interconexão de dispositivos de TIC e que engloba todas as formas de atividades digitais em rede, incluindo o armazenamento, processamento e compartilhamento de conteúdo além de todas as ações, humanas ou automatizadas, conduzidas através desse ambiente.
Na resolução citada, essa é a definição de espaço
inter-rede
intrarrede
extrarrede
cibernético
metaverso
Martin é um criptoanalista contratado pela empresa Z para identificar o ataque ocorrido em sua rede. Após um tempo, Martin tinha as seguintes informações:
- algoritmo de encriptação
- texto cifrado
- mensagem de texto claro escolhida pelo criptoanalista, com seu respectivo texto cifrado produzido pela chave secreta
- texto cifrado escolhido pelo criptoanalista, com seu respectivo texto claro decriptado produzido pela chave secreta
Com base nas informações obtidas pelo criptoanalista, pode-se identificar o ataque como:
apenas texto cifrado;
texto claro conhecido;
texto claro escolhido;
texto cifrado escolhido;
texto escolhido.



