







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
Quanto aos critérios para a aceitação dos riscos, é importante que a organização defina sua própria escala de níveis de aceitação do risco e que itens, como, por exemplo, operações, tecnologia, finanças, entre outros, serão considerados.
Certo
Errado
Em uma organização de tecnologia da informação, pretende-se implantar a segurança da informação segundo a Norma ISO/IEC 27002. Um dos pontos dessa norma a ser visto é a parte de Gerenciamento das Operações e Comunicações. Neste caso, para esse item:
devem ser tratadas a prevenção sobre o acesso físico não autorizado, as instalações e as informações dessa organização
deve ser tratado o controle do acesso à informação, com base nos requisitos de negócio, além da segurança da informação
deve ser tratada a garantia de operações seguras e corretas dos recursos de processamento da informação
deve ser tratada a manutenção da proteção adequada e segura dos ativos dessa organização
Conforme a norma ABNT NBR ISO/IEC 27005, no contexto da análise de riscos da organização, a partir da identificação de cenários de incidentes relevantes, de ameaças, de ativos afetados, de vulnerabilidades exploradas e de efeitos para os ativos e processos do negócio, convém que ocorra a
avaliação da probabilidade dos incidentes.
determinação do nível de risco.
descrição geral do processo de tratamento do risco.
análise qualitativa de riscos.
análise quantitativa de riscos.
Baseando-se na norma ISO/EIC 27005, na parte de análise e avaliação de risco, é importante verificar os impactos relativos a problemas com a área de sistemas. Na identificação das consequências operacionais de cenários de incidentes, dentre os itens que devem ser vistos, deve-se verificar:
a redução de furtos e roubos
a aquisição de sistemas e ativos
o valor estimado da organização
a investigação e o tempo de reparo
As organizações podem usar a Norma ABNT ISO 27002 como uma referência para a seleção de controles dentro do processo de um SGSI (Sistema de Gestão de Segurança da Informação).
Conforme definido nessa norma, assegurar que as informações e os recursos de processamento da informação estejam protegidos contra malware é um dos objetivos listados para o contexto da segurança
nas operações
nas comunicações
em recursos humanos
no controle de acesso
física e do ambiente
Segundo Stallings & Brown, “política de segurança organizacional ou corporativa pode ser um grande documento único ou, mais comumente, um conjunto de documentos relacionados”. Alguns dos tópicos que essa política precisa abordar estão relacionados abaixo, EXCETO:
(STALLINGS, William & BROWN, Laurie. Segurança de computadores: princípios e práticas. 2ed. Rio de Janeiro: Elsevier, 2014.)
A abordagem de gerenciamento de riscos adotada pela organização e a sua definição do esquema de classificação das informações utilizadas.
Questões de pessoal, em geral, especialmente aquelas referentes a quem ocupa cargos de confiança e quaisquer sanções legais que possam ser impostas ao pessoal e as condições sob as quais se aplicam tais penalidades.
Heurísticas de respostas da equipe técnica em TI na efetivação de um incidente para a continuidade de negócio e mitigação de expectativas relacionadas a perdas.
Planejamento de contingências e continuidade do negócio e processos de detecção e tratamento de incidentes.
Integração da segurança no processo de desenvolvimento e aquisição de sistemas.
Segundo a Norma NBR ISO/IEC n.o 27001:2013, antes de uma empresa iniciar um processo de gestão de riscos, ela deverá determinar as partes interessadas que são relevantes para o Sistema de Gestão da Segurança da Informação e os requisitos dessas partes interessadas que são relevantes para a segurança da informação.
Certo
Errado
Com base na Norma NBR ISO/IEC n.o 27001:2013, o Sistema de Gestão de Segurança da Informação (SGSI) preserva a confidencialidade, a integridade e a disponibilidade da informação por meio da aplicação de um processo de
gestão de riscos.
gestão de qualidade.
gestão de mudanças.
definição do escopo.
papéis e responsabilidades.
A MITRE ATT&CK® tornou-se uma referência global sobre as táticas e técnicas adversárias.
Dentre as técnicas listadas para a tática de persistência, estão as três a seguir:
manipulação de conta, extensões do navegador e implantação de imagem interna
manipulação de conta, extensões do navegador e autenticação forçada
manipulação de conta, interceptação de autenticação multifator e autenticação forçada
extensões do navegador, interceptação de autenticação multifator e autenticação forçada
implantação de imagem interna, interceptação de autenticação multifator e autenticação forçada
Qual das seguintes alternativas descreve corretamente uma categoria de classificação de informações frequentemente utilizada para categorizar informações com base na sua sensibilidade?
Classificação Cronológica
Classificação Hierárquica
Classificação Alfabética
Classificação Numérica
Classificação por Níveis de Sigilo
A ISO 27001 é a norma internacional que define os Requisitos para Sistemas de Gestão de Segurança da Informação (SGSI). Essa norma inclui toda a abordagem organizacional usada para proteger a informação empresarial e seus critérios e adota o modelo PDCA (Plan-Do-Check-Act) para descrever a estrutura de um SGSI. Observe-se a figura a seguir:
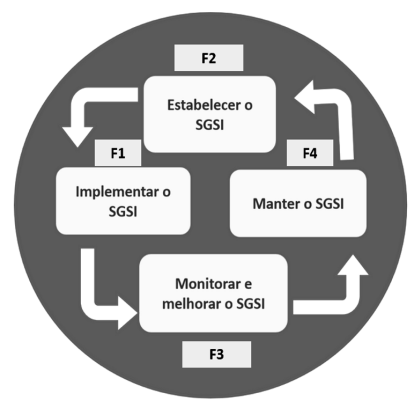
Na figura, as fases do modelo PDCA que correspondem a F1, F2, F3 e F4 são respectivamente:
Do, Plan, Check, Act
Plan, Check, Act, Do
Check, Act, Do, Plan
Do, Plan, Act, Check
A International Organization for Standardization – ISO é uma instituição que reúne as normas de padronização de produtos e empresas na tentativa de manter e garantir a qualidade dos serviços e produtos. Desse modo, as empresas que têm uma certificação ISO apresentam muito mais confiança de que estão seguindo as normas e os requisitos de qualidade. Há uma norma que foi desenvolvida para tratar diretamente de assuntos relacionados à segurança da informação. Que norma é essa?
14001.
45001.
27001.
17025.
50001.
Os direitos concedidos a usuários com acessos privilegiados são restritos e controlados, sendo necessário ter requisitos para expirar esse tipo de acesso.
Certo
Errado
O GDPR é um regulamento do direito europeu a respeito de privacidade e proteção de dados pessoais, aplicável a todos os indivíduos na União Europeia e Espaço Econômico Europeu.
Certo
Errado
Conforme o SEI (Software Engineering Institute), as etapas que compõem o tratamento de incidentes correspondem a
análise forense, relatório forense e resposta forense.
análise do incidente, definição de autoria e resposta ao gestor da área.
resposta ao incidente, definição de autoria e resposta ao gestor da área.
notificação do incidente, análise do incidente e resposta ao incidente.
notificação da autoria, análise forense e resposta forense.
Conforme a norma a ABNT NBR ISO/IEC 27002:2013, um nível adequado de proteção da informação, de acordo com a sua importância para a organização, é assegurado pelo controle
requisitos do negócio para controle de acesso.
contratação de recursos humanos.
criptográfico.
dispositivos móveis e trabalho remoto.
classificação da informação.
No NIST Cybersecurity Framework, version 1.1, os elementos fundamentais do core correspondem a
analisar risco, fazer, planejar e checar.
planejar, fazer, checar e agir.
identificar, proteger, detectar, responder e recuperar.
medir, analisar risco, proteger, recuperar e agir.
planejar, fazer, responder e recuperar.
As normas ISO são regras criadas com o objetivo de realizar a normatização de condutas e processos em organizações e entidades públicas. Ela está relacionada, também, com a ABNT, que normatiza determinadas questões que devem ser seguidas por todas as instituições nacionais. A legislação de segurança da informação é dividida em níveis, de acordo com a figura abaixo:
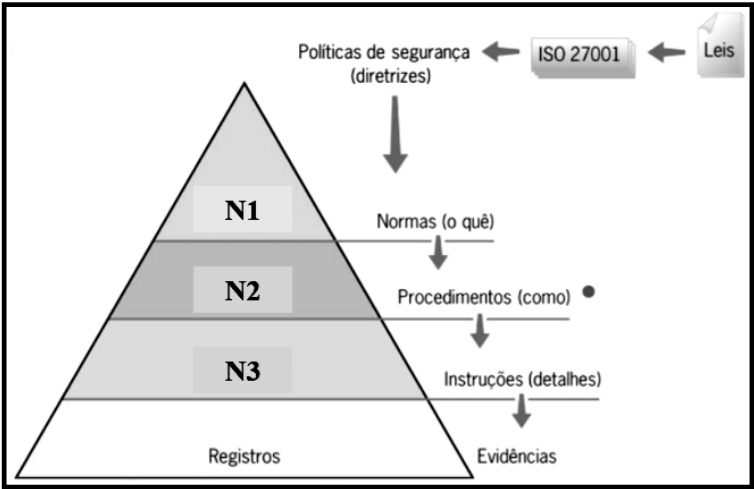
Os níveis N1, N2 e N3 são conhecidos, respectivamente, como
Estratégico, Operacional e Tático.
Estratégico, Tático e Operacional.
Operacional, Tático e Estratégico.
Tático, Estratégico e Operacional.
Tático, Operacional e Estratégico.
Os frameworks de segurança da informação e segurança cibernética são ferramentas cruciais para orientar as organizações na proteção de seus ativos digitais. Eles oferecem uma estrutura padronizada para identificar, prevenir e responder a ameaças cibernéticas.
Nesse contexto, relacione os frameworks a seguir aos seus respectivos propósitos:
1. MITRE ATT&CK
2. CyBOK
3. NIST Cybersecurity
( ) É uma base de conhecimento que lista táticas, técnicas e procedimentos (TTPs) usados por atacantes cibernéticos.
( ) É composto por cinco funções principais: Identificar, Proteger, Detectar, Responder e Recuperar.
( ) Fornece práticas recomendadas e diretrizes específicas para implementar controles de segurança em uma organização.
Assinale a opção que indica a relação correta, na ordem apresentada.
1 – 2 – 3.
1 – 3 – 2.
2 – 1 – 3.
2 – 3 – 1.
3 – 2 – 1.
De acordo com a norma ABNT NBR ISO/IEC 27001:2006, NÃO é um de seus termos e definições o(a):
aceitação do risco.
ativo.
integridade.
aceitação da falha.
declaração de aplicabilidade.



