







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
Na Estratégia Nacional de Segurança Cibernética, elevar o nível de maturidade em segurança cibernética da sociedade é uma das inciativas da ação estratégica “promover ambiente participativo, colaborativo, confiável e seguro”.
Certo
Errado
Aplica-se a abordagem de teste de penetração BlackBox quando o grupo de teste não possui nenhuma informação real sobre o alvo e, nesse caso, deve-se começar com a coleta de informações.
Certo
Errado
Com base na norma ISO/IEC 27002, assinale a opção correta a respeito de controles de acesso.
É fundamental que o controle de acesso a ativos de uma organização seja estabelecido com base em requisitos políticos e de usabilidade dos recursos.
Por questões de segurança, é crucial que as informações sobre os requisitos do negócio a serem atendidos pelo controle de acesso sejam restritas ao conselho diretivo da organização.
Uma política de controle de acesso deve estabelecer a concentração das funções de controle de acesso, tais como pedidos, autorizações e administração de acessos.
Para evitar sobrecarga no processamento de informações, é recomendado evitar a retenção dos registros de acesso, das identidades dos usuários e dos dados de autenticação.
Convém que as regras para controle de acesso sejam apoiadas por procedimentos formais e responsabilidades claramente definidas.
De acordo com a norma ABNT NBR ISO/IEC 27001, a alta direção de uma organização deve demonstrar liderança e comprometimento em relação ao sistema de gestão da segurança da informação (SGSI) por vários meios, entre os quais se inclui
a atribuição de responsabilidade e autoridade para assegurar que o SGSI esteja em conformidade com os requisitos normativos.
a determinação da capacidade da organização para modificar os parâmetros do SGSI e, como consequência, estabelecer as questões externas relevantes aos objetivos de segurança da informação.
a comunicação sobre a importância de uma gestão eficaz da segurança da informação e da conformidade com os requisitos do SGSI.
o estabelecimento das partes interessadas que são relevantes para o SGSI e os respectivos requisitos para a segurança da informação.
a indicação dos limites e da aplicabilidade do SGSI para o estabelecimento do escopo, que deve estar disponível como informação documentada.
Pela grande quantidade de informações que uma análise de risco fornece é, portanto, considerada um dos pontos chave para um Sistema de Gestão de Segurança da Informação (SGSI). São atividades de uma análise de riscos, EXCETO:
determinar valores para os ativos com riscos a serem gerenciados.
implementar contramedidas.
realizar a estimativa dos riscos.
avaliar os controles existentes.
avaliar a probabilidade de ocorrência dos incidentes.
Ao constatar a ocorrência de não conformidades, a organização deve adotar a ação corretiva de retenção de informação documentada como evidência da responsabilização pessoal dos envolvidos e do trâmite disciplinar correcional.
Certo
Errado
A política de segurança da informação deve estar disponível como referência aberta para consulta fora da organização.
Certo
Errado
A norma ABNT NBR ISO/IEC 27005 – Tecnologia da Informação – Técnicas de segurança – Gestão de Riscos de segurança da informação – estabelece quatro opções para o tratamento de riscos em um sistema de informação, sendo duas dessas opções:
replicação e divisão do risco.
modificação e retenção do risco.
absorção e participação do risco.
substituição e compactação do risco.
internalização e implementação do risco.
Proprietários dos ativos são encarregados de proteger e salvaguardar os ativos de informação e processamento, além de serem os responsáveis por treinamentos e pela conscientização dos utilizadores dos ativos.
Certo
Errado
Na NBR ISO 27002:2013, é recomendada a aplicação de controles para lidar com os recursos humanos que, em geral, são o elo mais fraco da segurança da informação.
Com relação à segurança em recursos humanos, essa norma estabelece controles para serem aplicados
antes da contratação, apenas
durante a contratação, apenas
no encerramento e na mudança da contratação, apenas
durante a contratação e no encerramento e na mudança da contratação, apenas
antes da contratação, durante a contratação e no encerramento e na mudança da contratação
Projetos de sistemas de informação devem contemplar, em seu estágio inicial, os requisitos de sistemas para a segurança da informação.
Certo
Errado
A melhoria de processos, a adoção de sistemas íntegros e a busca pela melhoria da governança exigem padrões para a mitigação de riscos, por exemplo, a ISO 31000, que é uma norma genérica para construção de uma estrutura de gestão de riscos corporativos. Sobre os principais conceitos da ISO 31000, assinale a afirmativa INCORRETA.
Desenvolve a compreensão dos riscos para posterior avaliação e tratamento do risco.
Identifica eventos; fontes de riscos; áreas de impacto; e, causas e consequências potenciais.
Auxilia na tomada de decisão com base nos resultados na análise de riscos, identificando seu tratamento e prioridades.
Trata que a comunicação e a consulta às partes interessadas (internas e externas) sejam realizadas em algumas fases da gestão de riscos.
A identificação dos requisitos de segurança da informação e integração dos processos associados deve ocorrer nos estágios finais dos projetos de desenvolvimento dos sistemas de informação.
Certo
Errado
Qual das seguintes opções não é uma política de segurança de TI comum?
Controle de acesso.
Backup e recuperação de dados.
Gerenciamento de patches.
Prevenção e investigação dos crimes contra a vida.
Criptografia de dados.
Mesmo que a organização atribua a um gestor a responsabilidade global por desenvolver e implementar a segurança da informação, é relevante que a responsabilidade por pesquisar e implementar os controles permaneça com os gestores individuais dos ativos.
Certo
Errado
Assinale a alternativa que apresenta um aspecto importante da proteção de dados.
O backup regular de dados é desnecessário.
A criptografia de dados é uma medida eficaz para proteger informações sensíveis.
Senhas fracas e compartilhamento de informações confidenciais são boas práticas de segurança.
Atualizações de software não são relevantes para a segurança dos dados.
Redes Wi-Fi públicas não representam riscos para a segurança dos dados.
A gestão da segurança da informação é gerenciada de acordo com quatro funções ou processos denominados como planejamento; organização; direção; e, controle. Considerando as funções ou os processos da gestão da segurança da informação, assinale a afirmativa INCORRETA.
O processo de organização agrupa e estrutura todos os recursos disponíveis para a execução das atividades.
O processo de planejamento determina de forma antecipada o que deve ser feito e como colocar em prática o planejamento.
No processo de planejamento não é possível prever e minimizar os riscos de segurança por meio da implementação de ações preventivas.
O processo de direção tem a função administrativa de conduzir, coordenar e liderar as pessoas na execução das atividades planejadas e organizadas, a fim de garantir a segurança da informação.
O processo de controle visa comparar o desempenho atual obtido com valores e metas previamente estabelecidos pelo comitê de gestão, sendo apontados os eventuais desvios e ações de correção necessárias.
Conforme descrição feita pela norma ISO/IEC 17799 dos princípios da segurança da informação, a proteção da informação é vital, sendo caracterizada pela trilogia CID, ou seja, Confidencialidade, Integridade e Disponibilidade.
(I)Confidencialidade.
(II)Integridade.
(III)Disponibilidade.
Enumere as lacunas abaixo de acordo com os tópicos acima.
(__)Garante que somente pessoas autorizadas poderão acessar as informações. Trata-se da não permissão da divulgação de uma informação sem prévia autorização.
(__)Garante acesso a uma informação no momento desejado. Isso implica no perfeito funcionamento da rede e do sistema.
(__)Garante que a exatidão e completeza das informações não sejam alteradas ou violadas.
Fonte:http://proedu.rnp.br/bitstream/handle/123456789/1538/15.6_versao_Finalizada_com_Logo_IFRO-Seguranca_Inform acao_04_04_14.pdf?sequence=1&isAllowed=y
Marque a alternativa CORRETA que corresponde a sequência de cima para baixo das lacunas acima.
I, III, II.
III, I, II.
III, II, I.
II, III, I.
I, II, III.
A norma NBR-ISSO-IEC 27005:2019 ilustra o processo de gestão de riscos de segurança da informação com a figura abaixo.
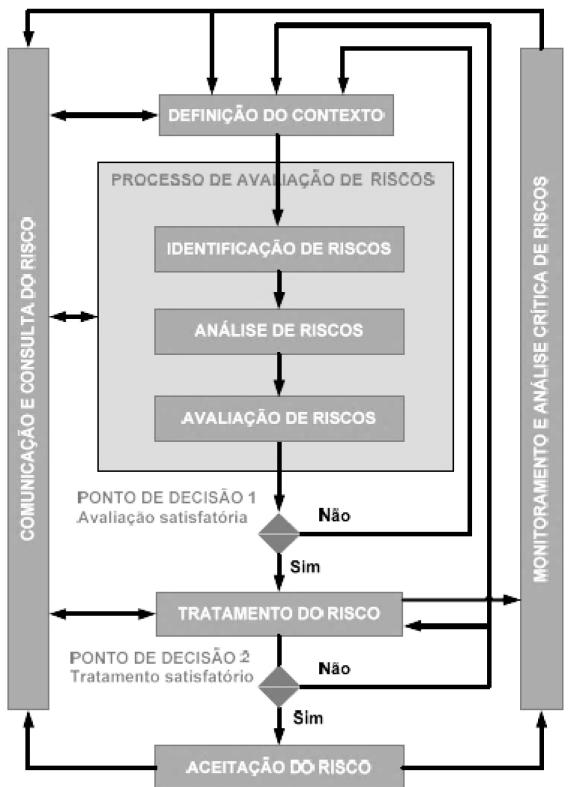
FIM DA PRIMEIRA OU DAS DEMAIS ITERAÇÕES
Entendendo o diagrama acima como um processo, devemos esperar como saída da atividade DEFINIÇÃO DO CONTEXTO, de acordo com a norma NBR-ISSO-IEC 27005:2019,
o escopo do levantamento de processos, incluindo atividades auto normativas.
uma lista de ameaças com a identificação do tipo e da fonte das ameaças.
uma lista de ativos com riscos a serem gerenciados e uma lista dos processos de negócio relacionados aos ativos e suas relevâncias.
uma lista de riscos avaliados, ordenados por prioridade de acordo com os critérios de avaliação de riscos.
a especificação dos critérios básicos, o escopo e os limites do processo de gestão de riscos de segurança da informação e a organização responsável pelo processo.
Qual é o objetivo principal do Plano de Continuidade de Negócios?
Gerenciar incidentes de segurança da informação.
Garantir que os serviços de informação sejam continuamente disponíveis.
Aumentar o tempo de resposta aos incidentes.
Garantir a segurança das informações.
Garantir a integridade dos dados.



