







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
Na NBR ISO/IEC 27001:2006, tem-se, com relação a ações preventivas, que a organização deve determinar ações para eliminar as causas de não-conformidades potenciais com os requisitos do SGSI (Sistema de Gestão de Segurança da Informação), de forma a evitar a sua ocorrência. As ações preventivas tomadas devem ser apropriadas aos impactos dos potenciais problemas e a prioridade das ações preventivas deve ser determinada com base nos resultados do(a):
Cronograma do Plano de Ações Preventivas.
Parecer de viabilidade das ações preventivas.
Plano de gestão do conhecimento.
Análise/avaliação de riscos.
Avaliação da capacitação da equipe.
Na NBR ISO/IEC 27001:2006, uma ocorrência identificada de um estado de sistema, serviço ou rede, indicando uma possível violação da política de segurança da informação ou falha de controles, ou uma situação previamente desconhecida, que possa ser relevante para a segurança da informação é um(a):
Evento de segurança da informação.
Incidente de segurança da informação.
Problema de segurança da informação.
Ocorrência de violação premeditada de segurança da informação.
Incidente identificado de segurança da informação.
Segundo a Norma Complementar n. 03/IN01/DSIC/GSIPR, na elaboração da Política de Segurança da Informação e Comunicações, recomenda-se estabelecer diretrizes sobre o tema:
Proteção da DMZ.
Backup e restauração.
Uso de e-mail.
Balanceamento de carga.
Acesso à Intranet.
Considere a tabela de priorização de riscos abaixo, resultante de um método de análise de riscos quantitativo. Quanto mais alto o valor, maior é seu risco.
Ameaças | Impacto | Probabilidade | Risco | |
A1 | Queda no link com bancos | 5 | 3 | 15 |
A2 | Erros de sistemas novos | 3 | 4 | 12 |
A3 | Falha no link com filiais | 4 | 3 | 12 |
A4 | Furto de notebook | 5 | 2 | 10 |
A5 | Espionagem na Presidência | 5 | 2 | 10 |
A6 | Espionagem de lançamentos | 5 | 2 | 10 |
A7 | Indisponibilidade de sistemas | 5 | 2 | 10 |
Esta tabela pode ser representada por uma matriz de Impacto versus Probabilidade, como a apresentada abaixo:
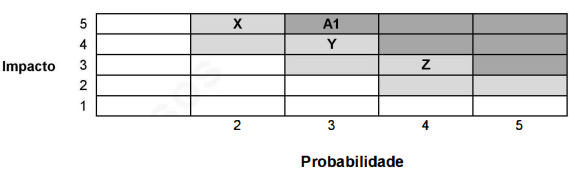
A ameaça A 1, a de maior risco, já está posicionada na matriz. As células desta matriz que contêm X, Y e Z são correta e respectivamente preenchidas pelas ameaças:
X | Y | Z |
A2 | A3 | A4, AS, A6, A 7 |
X | Y | Z |
A2, A3 | A4, A5 | A6, A7 |
X | Y | Z |
A7, A6 | AS, A4, A3 | A2 |
X | Y | Z |
A4, A5 | A6, A7 | A2, A3 |
X | Y | Z |
A4, AS, A6, A7 | A3 | A2 |
Na NBR ISO/IEC 27001:2006, tem-se, com relação ao SGSI (Sistema de Gestão de Segurança da Informação), que a organização deve estabelecer, implementar, operar, monitorar, analisar criticamente, manter e melhorar um SGSI documentado dentro do contexto das atividades de negócio globais da organização e os riscos que ela enfrenta. Para os efeitos desta Norma, o processo usado está baseado no modelo:
PIN-BK.
PDCA.
MPS.BR.
ABNT-SEG.
ISO/ABNT.
Na NBR ISO/IEC 27001:2006, o processo de comparar o risco estimado com critérios de risco predefinidos para determinar a importância do risco é o processo de:
Analisar riscos.
Avaliar riscos.
Gerir riscos.
Estimar risco residual.
Prever riscos.
A NBR ISO/IEC 27001:2006 define integridade como
a propriedade de estar acessível e utilizável sob demanda por uma entidade autorizada.
a propriedade de salvaguarda da exatidão e completeza de ativos.
a propriedade na qual a informação não está disponível ou revelada a indivíduos, entidades ou processos não autorizados.
o risco remanescente após o tratamento de riscos.
qualquer coisa que tenha valor para a organização.
Criada para atender a todos os tipos de organizações, a NBR ISO/IEC 27001:2006
é um guia voltado para a implementação do sistema de gerenciamento de projetos da organização, com o objetivo de garantir que os requisitos do Cliente sejam atendidos dentro do prazo, custo e qualidade esperados.
é voltada para a implementação de um sistema de governança corporativa.
é voltada para a implantação do sistema de gestão de qualidade de uma organização com o objetivo de garantir foco no Cliente e melhoria contínua na execução dos processos.
define normas e procedimentos para o desenvolvimento iterativo de sistemas de software.
especifica os requisitos para estabelecer, implementar, operar, monitorar, analisar criticamente, manter e melhorar um Sistema de Gestão de Segurança da Informação (SGSI) documentado dentro do contexto dos riscos de negócios globais da organização.
A NBR 27001/2006 define requisitos de documentação para o SGSI, a qual deve incluir registros de decisões da direção, assegurar que as ações sejam rastreáveis e que os resultados registrados sejam reproduzíveis. Sobre a documentação no SGSI, considere as afirmativas a seguir.
I. Evita a existência de documentos de origem externa.
II. Assegura que as alterações e a situação da revisão atual dos documentos sejam identificadas.
III. Assegura que a distribuição de documentos seja controlada. IV. Previne o uso não intencional de documentos obsoletos.
Assinale a alternativa correta.
Somente as afirmativas I e II são corretas.
Somente as afirmativas I e IV são corretas.
Somente as afirmativas III e IV são corretas.
Somente as afirmativas I, II e III são corretas.
Somente as afirmativas II, III e IV são corretas.
Em relação aos componentes de risco definidos pela Força Aérea Americana, todas as definições a seguir estão corretas, EXCETO:
Risco de desempenho: o grau de incerteza de que o produto atenderá seus requisitos e será adequado para seu uso planejado.
Risco de suporte: o grau de incerteza de que o produto será compatível com as plataformas propostas para a sua operação.
Risco de custo: o grau de incerteza de que o orçamento do projeto será mantido.
Risco de cronograma: o grau de incerteza de que o cronograma do projeto será cumprido e de que o produto será entregue no prazo.
A NBR 27001/2006 provê um modelo para especificar e implementar um Sistema de Gestão de Segurança da Informação (SGSI). Ela adota um modelo conhecido como Plan-Do-Check-Act (PDCA), que é aplicado para estruturar todos os processos do SGSI. Com relação às etapas do modelo PDCA, considere as afirmativas seguir.
I. Do implementa e opera a política, os controles, os processos e os procedimentos do SGSI.
II. Plan avalia e, quando aplicável, mede o desempenho de um processo frente à política, aos objetivos e à experiência prática do SGSI e apresenta os resultados para análise crítica pela direção.
III. Check estabelece a política, os objetivos, os processos e os procedimentos do SGSI relevantes para a gestão de riscos e a melhoria da segurança da informação para produzir resultados de acordo com as políticas e os objetivos globais de uma organização.
IV. Act executa as ações corretivas e preventivas, com base nos resultados da auditoria interna do SGSI e da análise crítica feita pela direção e em outras informações pertinentes, para alcançar a melhoria contínua do SGSI.
Assinale a alternativa correta.
Somente as afirmativas I e II são corretas.
Somente as afirmativas I e IV são corretas.
Somente as afirmativas III e IV são corretas.
Somente as afirmativas I, II e III são corretas.
Somente as afirmativas II, III e IV são corretas.
A Norma ABNT NBR ISO/IEC 27001:2006 traz em seu texto um item que trata diretamente da “Análise crítica do SGSI (Sistema de Gestão de Segurança da Informação)” pela direção, onde diz que “a direção deve analisar criticamente o SGSI da organização a intervalos planejados [...] para assegurar a sua contínua pertinência, adequação e eficácia” (ABNT NBR ISO/IEC 27001:2006, p. 11).
A partir de tal afirmação, analise os itens a seguir:
I. Modificação de procedimentos e controles que afetem a segurança da informação, quando necessário, para responder a eventos internos e externos que possam impactar no SGSI.
II. Técnicas, produtos ou procedimentos que podem ser usados na organização para melhorar o desempenho e a eficácia do SGSI.
III. Melhoria na verificação de como a eficácia dos controles está sendo medida.
IV. Atualização da análise/avaliação de riscos e do plano de tratamento de riscos.
V. Acompanhamento das ações oriundas de análises críticas anteriores pela direção.
Assinale a alternativa correta, que corresponde às ENTRADAS da análise crítica pela direção.
Somente I é verdadeira.
Somente III é verdadeira.
Somente IV é verdadeira.
Somente II e V são verdadeiras.
Somente I, III e IV são verdadeiras.
Com base na norma NBR 27001/2006, relacione os termos estabelecidos na coluna da esquerda com as definições na coluna da direita.
(I) Avaliação de Riscos.
(II) Gestão de Riscos.
(III) Análise de Riscos.
(IV) Incidente de Segurança da Informação.
(V) Evento de Segurança da Informação.
(A) Evento ou série de eventos de segurança da informação indesejados ou inesperados, que tenham grande probabilidade de comprometer as operações do negócio e ameaçar a segurança da informação.
(B) Ocorrência identificada de um estado de sistema, serviço ou rede, indicando possível violação da política de segurança da informação, ou falha de controles, ou situação previamente desconhecida, que possa ser relevante para a segurança da informação.
(C) Processo de comparar o risco estimado com critérios de risco predefinidos para determinar a importância do risco.
(D) Uso sistemático de informações para identificar fontes e estimar o risco.
(E) Atividades coordenadas para direcionar e controlar uma organização no que se refere a riscos.
Assinale a alternativa que contém a associação correta.
I-C, II-D, III-E, IV-B, V-A.
I-C, II-E, III-D, IV-A, V-B.
I-D, II-C, III-E, IV-B, V-A.
I-E, II-C, III-D, IV-B, V-A.
I-E, II-D, III-C, IV-A, V-B.
Uma política de segurança eficaz parte da premissa do uso efetivo de um conjunto de ferramentas de segurança, como firewalls, sistemas de detecção de intrusos, validadores de senha e criptografia forte.
Certo
Errado
Como forma de estabelecer um controle mais adequado da segurança da informação, segundo a norma NBR/ISO/IEC 27002/2005, convém considerar os controles de acesso lógico e físico de forma conjunta. As regras e os direitos para cada usuário ou grupo de usuários devem estar claramente expressos na política de controle de acesso.
Uma ameaça pode causar impacto em vários ativos ou apenas em parte de um deles, podendo ter efeitos imediatos (operacionais) ou futuros (negócios).
Um arquivo de texto, uma IDE para desenvolvimento em linguagem C e um pendrive são classificados como ativos de software, de serviço e físico, respectivamente.
Certo
Errado
Registros ou logs de auditoria podem conter dados pessoais confidenciais e de intrusos; por isso, é importante que medidas de proteção adequadas sejam tomadas, como, por exemplo, não permitir, quando possível, que administradores de sistemas não tenham permissão de exclusão ou desativação de registros de suas próprias atividades.
Certo
Errado
Na prática, os padrões 27001 e 27002 normalmente são usados em conjunto, embora seja possível o uso de outros controles de segurança da informação juntamente com o padrão 27001, até mesmo em substituição ao padrão 27002.
A organização deve fazer análises críticas com o objetivo de identificar tentativas e violações de segurança bem-sucedidas, sendo esta uma atividade verificada na fase check (checar).
Certo
Errado



