







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
Muitos serviços disponíveis na Internet enviam senhas temporárias aos seus usuários. De acordo com a norma NBR/ISO/IEC 27002/2005, essa prática é conveniente, desde que realizada de forma segura, procurando-se evitar o uso de correio eletrônico de terceiros ou sem criptografia.
De acordo com a norma NBR/ISO/IEC 27005, a comunicação de riscos visa assegurar que as informações sobre os riscos sejam compartilhadas entre os tomadores de decisão e outros stakeholders, buscando-se, assim, alcançar um entendimento de todos sobre como os riscos serão gerenciados.
Certo
Errado
Alcançar e manter a proteção adequada dos ativos da organização é um objetivo de controle estabelecido na norma NBR/ISO/IEC 27001/2006. Associado a esse objetivo, há o controle relativo à remoção de propriedade, o qual determina que um ativo não mais utilizado por um proprietário deverá ser dele desvinculado.
Para a implementação de um processo de segurança em organizações, é necessária a observação de alguns fatores críticos de sucesso. Não é um desses fatores
a política de segurança que reflita os objetivos de negócio.
a implantação consistente com a cultura organizacional.
o comprometimento da alta direção ser opcional.
a divulgação eficiente para todos os gestores e funcionários.
a proposição de educação e de treinamento adequados.
Com relação à ISO 27002, assinale a opção correta.
Após identificar os requisitos de segurança da informação e os riscos a que uma organização está exposta, convém que controles apropriados sejam selecionados e implementados para assegurar que os riscos sejam reduzidos a um nível aceitável, pois, segundo a norma, por meio do controle gerencia-se o risco.
A segurança da informação objetiva a preservação da confidencialidade, integridade e disponibilidade da informação. Cada categoria principal de segurança da informação contém um ou mais objetivos de controle que definem o que deve ser alcançado, além de um controle que pode ser aplicado para que os objetivos sejam alcançados.
Considera-se ativo tudo que tenha valor para a organização. São exemplos de ativos de informação os aplicativos, sistemas, ferramentas de desenvolvimento e utilitários.
Diretriz é a descrição que orienta o que deve ser feito e como deve ser feito, de modo a se alcançar os objetivos estabelecidos. Quanto às diretrizes para comércio eletrônico da norma em questão, as considerações podem ser implementadas pela aplicação de controles criptográficos de chave assimétrica, não sendo recomendada a utilização de chaves simétricas.
A referida norma recomenda o desenvolvimento e a implementação de uma política para avaliação e uso de controles criptográficos que, em conjunto com a análise e avaliação de riscos, são ações independentes que auxiliam na escolha dos controles de modo mais amplo.
Assinale, dentre as alternativas a seguir, a única que não corresponde a um objetivo da realização de uma análise de risco.
Avaliação do custo/benefício da medidas preventivas.
Quantificação do impacto de eventuais ameaças.
Identificação dos riscos.
Definição dos cargos de confiança.
Estudo de mecanismos de proteção.
Acerca de Sistema de Gestão da Segurança da Informação, assinale a alternativa incorreta.
É parte do sistema de gestão, baseada na abordagem do risco de negócios, para estabelecer, implementar, operar, monitorar, revisar, manter e melhorar a segurança da informação.
É influenciado pelas necessidades de negócios e objetivos, resultando em requisitos de segurança os processos empregados e o tamanho e estrutura da empresa.
É influenciado pelas necessidades de negócios e objetivos, resultando em requisitos de segurança os processos empregados e o tamanho e estrutura da empresa.
A informação não é um ativo, não necessitando ser adequadamente protegida.
Seja qual for a forma apresentada ou o meio através do qual a informação é compartilhada ou armazenada, é recomendado que ela seja sempre protegida adequadamente.
Por política de segurança entende-se
política planejada, válida para os setores críticos da organização, com regras o mais claro e simples possível, e estrutura gerencial de fiscalização dessa política, claramente sustentada pela alta hierarquia da área de informática.
política elaborada, implantada e em contínuo processo de revisão, válida para toda a organização, com regras o mais claro e simples possível, e estrutura gerencial e material de suporte a essa política, claramente sustentada pela alta hierarquia.
política e diretrizes de implantação, em contínuo processo de desenvolvimento, fiscalizada por toda a organização, com regras criptografadas e estrutura matricial e material de priorização dessa política, claramente sustentada pela alta hierarquia.
política elaborada, implantada e imune a revisões, válida para toda a organização,com estrutura gerencial de regras de formalização individualizada dessa política nas unidades organizacionais, claramente sustentada pelos gestores do nível operacional.
o conjunto de diretrizes e metas elaboradas, implantadas e em contínuo processo de revisão, válidas para os responsáveis pela segurança, com técnicas criptográficas o mais claro e simples possível, e estrutura gerencial e material de terceirização de procedimentos, sustentada pela alta hierarquia, quando possível.
O planejamento da política de segurança deve ser realizado tendo como diretriz o caráter geral e abrangente de todos os pontos, incluindo as regras que devem ser obedecidas por todos.
Essas regras devem especificar quem pode acessar quais recursos, quais os tipos de uso permitidos no sistema, bem como os procedimentos e controle necessários para proteger as informações.
Assinale a alternativa que apresente uma visão geral do planejamento.
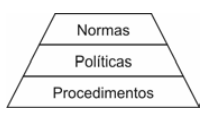
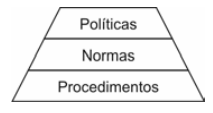
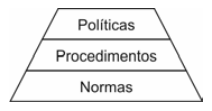
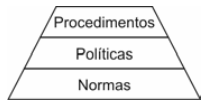
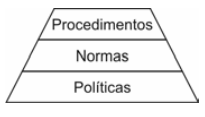
A política de segurança da informação deve indicar como as coisas devem acontecer na organização no que se refere à segurança da informação. Para recomendar ou apoiar um comportamento desejado dos colaboradores da organização são definidas regras genéricas denominadas diretrizes de segurança da informação. Considerando que as diretrizes definem regras genéricas, marque a alternativa que contém uma diretriz adequada da política de segurança da informação:
A quantidade vendida, quantidade submetida à troca e os níveis de estoque e reposição de produtos não devem ser divulgadas aos concorrentes.
As informações pessoais de acesso ao sistema, como por exemplo, usuário, senha e nível de acesso, não podem ser divulgadas aos demais funcionários da empresa.
Os relatórios de venda recebidos no e-mail institucional dos gerentes de vendas não podem ser divulgados aos vendedores.
Toda a informação recebida, produzida, armazenada, distribuída e descartada em resultado das operações da organização, são de propriedade da organização e de ninguém mais.
As informações de vendas (quantidade vendida, quantidade devolvida etc.) recebidas e manipuladas pelos gerentes de vendas e níveis mais altos da organização não devem ser divulgadas aos concorrentes diretos.
Quando o foco é a Gestão da Segurança da Informação, a terminologia empregada no mundo dos hackers assume papel de importância.
Nesse contexto, dois termos são a seguir descritos.
I. É o software pirata distribuído ilegalmente pela Internet.
II. É o hacking de sistemas telefônicos, geralmente com o objetivo de fazer ligações gratuitas ou para espionar ligações alheias.
Esses dois termos são denominados, respectivamente:
warez e phreaking.
netcat e phishing.
worm e spoofing.
trojan e flooding.
hoax e sniffing.
Em relação às orientações da norma ISO 27002 quanto à criptografia, assinale a opção correta.
Controles criptográficos garantem a confidencialidade por meio da utilização de assinaturas digitais ou códigos de autenticação de mensagens (MAC), que protegem a autenticidade, originalidade, presteza e integridade de informações sensíveis ou críticas, armazenadas ou transmitidas.
Não repúdio refere-se à utilização de técnicas de criptografia para obter prova da ocorrência ou não de um evento ou ação.
Técnicas criptográficas não podem ser utilizadas para proteger chaves criptográficas, pois existe sempre a ameaça de que seja forjada uma assinatura digital pela substituição da chave privada do usuário, em caso de utilização de criptografia simétrica.
Datas de ativação e desativação de chaves devem ser definidas sem restrições de tempo e independentes das avaliações de risco.
Além do gerenciamento seguro de chaves secretas e privadas, o processo de autenticação deve ser conduzido obrigatoriamente utilizando-se certificados de chave privada emitidos por autoridades certificadoras.
Segundo a norma NBR ISO/IEC 27.005, uma metodologia específica é definida para a gestão de risco em segurança da informação.
O processo formal da avaliação de riscos motiva os requisitos específicos dos controles a serem implementados, servindo como guia para normas corporativas de segurança e práticas eficazes de gerenciamento de segurança.
Se a análise do plano de tratamento de riscos de uma das organizações, no escopo de seu centro de dados, revelou que, para a eliminação de todos os riscos identificados no escopo, foi adotada a redução por meio de controles, é correto afirmar que tal abordagem está coerente com a prática do gerenciamento de riscos de segurança.
Considere que o plano de classificação de ativos de uma das organizações auditadas valore os ativos usando uma metodologia mista, isto é, empregando ora a valoração qualitativa, ora a valoração quantitativa. Nesse caso, tal abordagem produz desconformidades com o prescrito em modelos da ABNT e da ISO/IEC, uma vez que se deve adotar um ou outro modelo, mas não ambos simultaneamente.
De forma geral do que se trata a norma ISO 27001?
Padrões de banco de dados e da linguagem SQL.
Gestão de segurança da informação.
Protocolos de Rede.
Padrões para a infraestrutura física de redes.
Para que o plano de continuidade de negócios apresentado por uma das organizações avaliadas seja considerado conforme a Norma NBR ISO/IEC 15.999, ele deve ter referências implícitas ou explícitas a um dos seguintes documentos: plano de gerenciamento de incidentes; plano de recuperação de negócios; declaração de política de gestão de continuidade dos negócios (GCN); e relatório de análise de impactos sobre negócios BIA (business impact analysis).
Se qualquer não-conformidade for encontrada como um resultado da análise crítica nas áreas sobre o cumprimento das políticas e normas de segurança da informação, NÃO convém que os gestores
determinem as causas da não-conformidade.
determinem e implementem ação corretiva apropriada.
analisem criticamente a ação corretiva tomada.
avaliem a necessidade de ações para assegurar que a conformidade não se repita.
registrem os resultados das análises e das ações corretivas e que esses registros sejam mantidos.
Tomar as ações corretivas e preventivas para alcançar a melhoria contínua, com base nos resultados da auditoria interna do SGSI, na revisão gerencial ou em outra informação pertinente, faz parte da fase do planejamento do SGSI.



