







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
Com base nos conceitos e objetivos dos frameworks COBIT e ITIL, associe corretamente as afirmativas a seguir, considerando 1 para COBIT e 2 para ITIL:
( ) Estrutura voltada para governança e gerenciamento corporativo de TI, com foco em alinhamento estratégico, gestão de riscos, conformidade, auditoria e geração de valor para o negócio.
( ) Framework direcionado à gestão de serviços de TI, contemplando práticas relacionadas ao gerenciamento de incidentes, mudanças, catálogo de serviços e melhoria contínua da operação.
( ) Modelo amplamente utilizado para definição de controles, métricas e objetivos de governança, permitindo que organizações avaliem maturidade e efetividade dos processos de tecnologia da informação.
( ) Conjunto de boas práticas utilizado para padronizar a entrega e suporte de serviços de TI, buscando elevar qualidade operacional e experiência dos usuários internos e externos.
Assinale a alternativa que apresenta a sequência correta:
2 – 1 – 2 – 1
1 – 2 – 1 – 2
1 – 1 – 2 – 2
2 – 2 – 1 – 1
1 – 2 – 2 – 1
A agenda de governo digital e automação no setor público municipal reorganiza fluxos de trabalho por meio de workflow, integrações e trilhas de auditoria, exigindo governança de dados, segurança e mecanismos de responsabilização.
Considerando governo digital, automação e impactos tecnológicos no trabalho administrativo, analise as assertivas abaixo e, a seguir, aponte a alternativa CORRETA.
I. Em rotinas automatizadas por RPA/BPM, é admissível concentrar permissões amplas em uma única identidade de serviço compartilhada entre execuções, desde que haja logs, pois a auditabilidade substitui a necessidade de segregação de funções e de menor privilégio.
II. Logs e trilhas de auditoria são relevantes para rastreabilidade, porém não asseguram, isoladamente, não repúdio; para isso, requerem gestão de identidades e acessos, controle de credenciais e garantias de integridade dos registros.
III. Governo digital pressupõe interoperabilidade e governança de dados (padrões, qualidade, dicionário de dados, integrações), sob pena de perpetuar ilhas informacionais e inconsistência semântica entre cadastros e sistemas.
IV. A automação de triagens/decisões por regras ou modelos demanda governança de critérios (versionamento, monitoramento de desempenho/deriva e mecanismos de contestação/override), para evitar opacidade decisória e replicação sistemática de vieses/
Apenas as assertivas I e II estão corretas.
Apenas as assertivas II, III e IV estão corretas.
Apenas as assertivas I, III e IV estão corretas.
Apenas as assertivas I e III estão corretas.
Todas as assertivas estão corretas.
A distinção conceitual entre as estruturas de Help Desk e Service Desk está diretamente relacionada à maturidade do setor e ao foco de sua atuação na empresa. Ao comparar os dois modelos, constata-se que o Service Desk possui:
atuação reativa, ponto de contato descentralizado e perfil do atendente estritamente técnico.
vínculo periférico com o negócio, foco exclusivo na infraestrutura de TI e grande importância estratégica.
atuação pró-ativa, ponto de contato centralizado e maior envolvimento com usuário e conhecimento do negócio.
menor escopo de serviço que o Help Desk tradicional, focando prioritariamente em problemas de hardware.
interação à distância com o usuário, pouca importância estratégica e foco em relacionamento periférico.
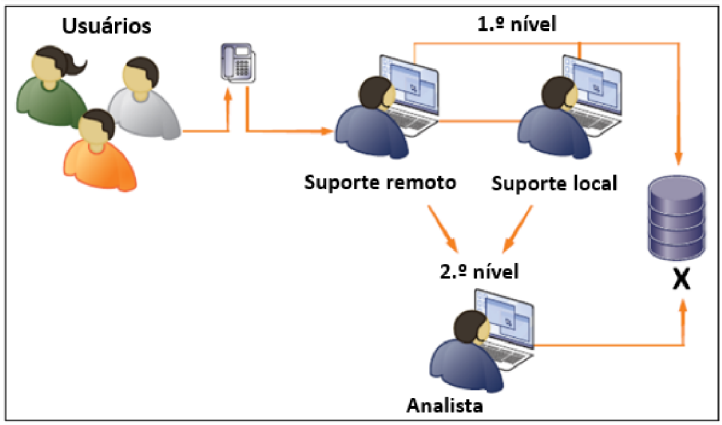
Adaptado de: MEDEIROS, L. C. L. L.; SOARES, W. Formação de suporte técnico: Proinfo. Rio de Janeiro: Escola Superior de Redes, 2010. p. 7.
A imagem precedente mostra uma estrutura de um serviço de atendimento e suporte a usuários de recursos e serviços de Tecnologia da Informação (TI). Nesse contexto, é correto afirmar que a figura que contém a letra X representa:
a Base de Conhecimento, que serve para registrar uma chamada e o início do devido tratamento de um problema reportado por um usuário.
a Base de Conhecimento, que serve para reportar à Alta Direção da organização os indicadores de desempenho dos serviços prestados pela área de TI.
a Base de Conhecimento, que serve para reportar ao Gestor do Departamento de TI os indicadores de desempenho dos serviços prestados.
o repositório de registro dos tipos de serviços de TI prestados, que são dois: hardware e rede.
a Base de Conhecimento, que serve como repositório de documentação de registros de problemas e soluções.
O Service Desk representa o único ponto de contato entre os prestadores de serviços e os usuários no ambiente de Tecnologia da Informação. Dentre as funções estratégicas e operacionais atribuídas a essa estrutura, destaca-se a responsabilidade de:
centralizar e documentar de forma detalhada o inventário de hardware e software em um banco de dados.
manter os usuários permanentemente informados sobre serviços, eventos, ações e oportunidades que possam impactar a execução de suas atividades diárias.
atuar de forma puramente reativa, limitando-se à resolução de problemas de hardware e auxiliando no uso de softwares básicos.
recrutar estagiários e estudantes para gerenciar plataformas de alta complexidade e detectar a indisponibilidade de sistemas antes que ela ocorra.
eliminar a necessidade de intervenção do analista de segundo nível, resolvendo todos os incidentes reportados no primeiro contato telefônico.
O Decreto n.º 12.069/2024 dispõe sobre a Estratégia Nacional de Governo Digital e a Rede Nacional de Governo Digital – Rede Gov.br e institui a Estratégia Nacional de Governo Digital para o período de 2024 a 2027. Segundo esse decreto, o objetivo principal do conceito de governo digital é:
transferir todas as funções digitais para uso exclusivo em dispositivos móveis, de forma a disseminar o uso das informações públicas
transformar as organizações públicas, com apoio no uso de tecnologias digitais, com vistas à entrega de valor público para a sociedade
utilizar prioritariamente formulários impressos nos processos, objetivando garantia de transparência e segurança da informação
restringir o compartilhamento de dados entre órgãos públicos, de forma a aumentar a segurança da informação
evitar a publicação de dados governamentais públicos para proteger as informações
O setor de tecnologia da informação (TI) de um órgão público recebeu a orientação de que a ativação da contingência dos sistemas de alta criticidade envolvendo dados sigilosos deveria receber dupla aprovação formal, possuir prazos máximos de indisponibilidade reduzidos e regras rígidas de auditoria.
A orientação recebida está explicitamente alinhada à:
mudança cultural de TI;
gestão de processo de TI;
mudança organizacional de TI;
governança de processo de TI;
gestão da qualidade do processo de TI.
Dentro das boas práticas de gerenciamento de serviços de TI, é um acordo formal entre um provedor de serviços e um cliente que define os níveis de serviço esperados. Ele inclui métricas de desempenho (como tempo de resposta e tempo de resolução), responsabilidades de cada parte, garantias de disponibilidade e penalidades em caso de descumprimento. Esse acordo é fundamental para alinhar as expectativas e estabelecer um relacionamento transparente entre provedor e cliente. Marque a alternativa CORRETA que corresponde ao acordo descrito.
KPI (Key Performance Indicator).
RFC (Request for Change).
ITIL (Information Technology Infrastructure Library).
SLA (Service Level Agreement).
No planejamento estratégico as definições de visão, missão, objetivos e metas são estabelecidos para proporcionar melhor direcionamento de ações organizacionais. Assinale a alternativa que corresponde a um exemplo de missão empresarial.
IKEA: "Criar um melhor dia a dia para a maioria das pessoas."
Nike: "Trazer inspiração e inovação para todo atleta do mundo."
Coca-Cola: "Ser uma das empresas mais admiradas e respeitadas do mundo, oferecendo bebidas que refrescam e fazem bem para o corpo e para a mente."
Google: "Organizar as informações do mundo e torná-las universalmente acessíveis e úteis."
Microsoft: "Empoderar cada pessoa e cada organização no planeta a alcançar mais."
Em suporte de TI, o termo SLA é utilizado para garantir que os chamados sejam atendidos dentro de prazos e níveis de serviço acordados. Sobre o SLA, analise as assertivas e assinale V, se verdadeiras, ou F, se falsas.
( ) Define prazos e prioridades para atendimento de chamados, ajudando a organizar o suporte.
( ) É opcional e não influencia na priorização ou monitoramento dos chamados.
( ) Permite medir a eficiência do time de suporte e identificar oportunidades de melhoria.
( ) Substitui totalmente a necessidade de ferramentas de monitoramento e ticketing.
( ) Garante que todos os chamados sejam resolvidos independentemente da gravidade ou impacto do problema.
A ordem correta de preenchimento dos parênteses, de cima para baixo, é:
V – F – V – F – F.
F – V – V – V – V.
V – F – V – F – V.
F – V – F – V – V.
V – F – F – F – F.
Maria utilizou a notação BPMN para modelar o processo de negócio do departamento DEPTO1 da organização ORG_A, conforme figura abaixo.

Considerando a notação BPMN, é correto afirmar que:
o fluxo F5 é uma junção e leva à execução de um subprocesso de baixa complexidade;
a sequência de gateways G1 e G2 garante a execução exclusiva do subprocesso B;
o fluxo F1 é executado em paralelo ao fluxo F3, assim como são paralelos os fluxos F2 e F4;
o fluxo pelo gateway G2 está condicionado ao término da execução do subprocesso A;
o gateway G2 é exclusivo e conflita na bifurcação e união de caminhos alternativos.
O ITIL (Information Technology Infrastructure Library) é um framework amplamente adotado para o gerenciamento de serviços de TI. Um de seus processos centrais é o que lida com o registro, a classificação, a priorização e a resolução de interrupções não planejadas em um serviço de TI ou a redução na qualidade de um serviço de TI. O objetivo é restaurar a operação normal do serviço o mais rápido possível, minimizando o impacto nos negócios. Marque a alternativa CORRETA que corresponde ao processo de gerenciamento descrito.
Gerenciamento de Incidentes.
Gerenciamento de Configuração.
Gerenciamento de Problemas.
Gerenciamento de Mudanças.
O alinhamento estratégico entre a TI e o negócio visa a garantir que os investimentos em tecnologia apoiem os objetivos organizacionais, sendo um dos pilares da governança de TI.
Certo
Errado
A governança de TI é uma responsabilidade exclusiva do departamento de TI, sem a necessidade de envolvimento das áreas de negócios da organização.
Certo
Errado
Existem várias questões importantes quando se trata da governança de riscos quando se migram sistemas para provedores de nuvem. Assinale a afirmativa correta relacionada à questões relativas à governança de sistemas em nuvem.
A migração dos dados empresariais para a nuvem significa que a responsabilidade pela segurança dos dados passa a ser do provedor de nuvem.
A sobreposição de fronteiras de confiança de dados de nuvem pode proporcionar aos consumidores maior segurança contra sistemas automatizados mal-intencionados
Um provedor de nuvem não confiável pode não manter as garantias que faz nos SLAs publicados para seus serviços de nuvem. Isso pode comprometer a qualidade das soluções do consumidor de nuvem que dependem desses serviços de nuvem.
Devido aos padrões estabelecidos dentro da indústria de computação em nuvem, as nuvens públicas facilitam mudar de um provedor de nuvem para outro.
Os consumidores de nuvem sempre são informados da localização física de seus recursos de TI e dados quando hospedados em nuvens públicas.
A SEMCONGER deseja implementar um modelo de governança de TI alinhado às boas práticas do mercado. Qual alternativa é a recomendada para esse contexto?
SCRUM, pois melhora a gestão de infraestrutura de TI.
PMBOK, pois foca em desenvolvimento ágil de software.
ITIL, porque se concentra exclusivamente na segurança da informação.
COBIT, visto que fornece um framework abrangente para governança de TI.
A equipe de produção da PPSA, por meio de um contrato de óleo e gás, aceitou construir uma sonda para um projeto próximo a Singapura. Como esse país possui expertise na área, a PPSA optou por uma Joint Venture com uma empresa local para otimizar custos e benefícios. Nesse caso, será utilizada a estratégia de:
Transferir o risco.
Explorar o risco.
Compartilhar o risco.
Melhorar o risco.
Considerando a simbologia utilizada na notação amplamente conhecida pela abreviatura, em inglês, BPMN (Business Process Model and Notation), um gateway é usado para definir que rumo o fluxo vai seguir e para controlar as ramificações dos fluxos de sequência.

A representação acima é indicativa de qual dos seguintes tipos de gateways que podem ser encontrados na simbologia em questão?
Exclusivo baseado em dados.
Adicional baseado em eventos.
Paralelo.
Inclusivo.
A ITIL 4 introduziu um conceito chamado Sistema de Valor de Serviço (SVS), que visa melhorar a entrega de serviços de TI. No setor público, é essencial para garantir que os serviços de TI estejam alinhados com as necessidades dos cidadãos e das políticas governamentais, o seguinte elemento do SVS:
Governança.
Melhoria Contínua.
Gerenciamento de Incidentes.
Princípios Orientadores.
Cadeia de Valor de Serviço.
A governança da informação envolve a gestão e proteção dos dados e das informações dentro de uma organização. Assinale a alternativa que apresenta uma prática recomendada na governança da informação.
Armazenar todos os dados sem critérios definidos, garantindo que todas as informações estejam disponíveis para os funcionários em qualquer momento.
Permitir que os dados sejam compartilhados livremente entre departamentos sem quaisquer restrições, para promover uma maior colaboração.
Estabelecer políticas claras de acesso e controle, garantindo que apenas usuários autorizados possam acessar dados sensíveis e críticos para a organização.
Eliminar completamente a análise e o monitoramento de dados em tempo real, já que a análise de dados deve ser feita apenas periodicamente.



