







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
Assinale a alternativa que indica corretamente uma combinação de hardware e software usada para implementar uma política de segurança, comandando o tráfego da rede entre duas ou mais redes. Normalmente serve como uma primeira linha de defesa contra ameaças externas ao sistema de computadores, redes e informações críticas de uma empresa.
Firewall
Spoofing
Protocolo IP
JavaScript
Unidade Central de Processamento (UPC)
O recurso denominado Firewall apresenta duas frentes de ação. Pode ser determinado por um software ou por um hardware. Como hardware, normalmente, encontra-se em equipamentos de roteamento de redes e, como software, encontra-se como um dos recursos do próprio sistema operacional
Certo
Errado
Trojans têm, entre outras, a função de enviar, a outro local, informações confidenciais do sistema infectado para que sejam analisadas.
Certo
Errado
No que diz respeito às diferenças entre VPN e PROXY, analise as afirmativas a seguir:
I. Com uma VPN pode-se acessar qualquer website em qualquer sítio do mundo, enquanto que um PROXY funciona apenas para certas restrições geográficas e não pode ajudar caso se queira evitar firewalls.
II. Com uma VPN, a velocidade da sua ligação não é influenciada pois elas oferecem algumas funcionalidades como proxies SOCKS e DNS inteligente, enquanto que com PROXY o mais provável é ter uma ligação muito lenta pois um proxy é de tecnologia inferior que não é capaz de oferecer ligações mais rápidas.
III. VPN oferece um nível de criptografia elevado, tornando praticamente impossível para um hacker ou criminoso virtual intrometer-se na sua segurança online. Enquanto que PROXY oferece um nível de segurança muito baixo, pois não criptografa qualquer tráfego que passe pelos servidores, tornando-o vulnerável a criminosos virtuais e hackers.
Assinale a alternativa correta:
somente a afirmativa I está correta.
somente a afirmativa II está correta.
somente a afirmativa III está correta.
somente as afirmativas I e II estão corretas.
todas as afirmativas estão corretas.
Julgue os itens abaixo sobre os conceitos de Segurança na Internet:
I. Um bot é um programa que possui mecanismo de replicação e infecção similar aos do Worm, entretanto dispõe de mecanismos de comunicação que permitem que ele seja controlado remotamente.
II. O Trojan é um programa onde um arquivo é enviado se fazendo passar por um aplicativo útil, mas na verdade possui funcionalidades maliciosas escondidas.
III. O SpyWare consiste é uma propaganda inserida em outro programa.
Apenas o item I é verdadeiro.
Apenas os itens I e II são verdadeiros.
Apenas os itens I e III são verdadeiros.
Apenas o item II é verdadeiro.
Um spyware é um código malicioso (malware) que tem como principal objetivo a destruição dos dados armazenados em um computador.
Certo
Errado
Sobre a segurança da informação, assinale a alternativa correta.
Cracker é a pessoa que tem conhecimentos reais de programação e de sistemas operacionais, principalmente o Linux e o Unix, que são os mais usados em servidores da Internet. Conhece quase todas as falhas de segurança dos sistemas e está sempre em busca de outras. Desenvolve suas próprias técnicas e programas de invasão.
Firewall é o mecanismo de segurança interposto entre a rede interna e a rede externa com a finalidade de liberar ou bloquear o acesso de computadores remotos aos serviços que são oferecidos em um perímetro ou dentro da rede corporativa.
Criptografia é o ato de tentar entrar ou danificar um sistema, desviando-se dos seus controles de segurança. Um ataque pode buscar a obtenção de informações privilegiadas, a sua alteração ou a sua indisponibilização.
Vírus ́ é o nome dado por qualquer mensagem não solicitada enviada por e-mail.
Antivírus é um programa de computador que contenha, escondidas, funções adicionais que exploram secretamente as autorizações do processo provocando perda da segurança. Tipo de ataque em que um software aparentemente inofensivo inicia, de forma escondida, ataques ao sistema.
Diferentemente do vírus, este malware não se propaga por meio da inclusão de cópias de si mesmo em outros programas ou arquivos, mas sim pela execução direta de suas cópias ou pela exploração automática de vulnerabilidades existentes em programas instalados em computadores. A que o enunciado se refere?
Rootkit.
Trojan.
Botnet.
Spyware.
Worm.
Os rootkits são programas maliciosos que infectam o sistema dezenas de vezes sem que o usuário perceba. Contudo, eles são facilmente encontrados, pois não conseguem se esconder dos programas de detecção.
Certo
Errado
Considerando as seguintes descrições:
Keylogger: capaz de capturar e armazenar as teclas digitadas pelo usuário no teclado do computador.
Screenlogger: similar ao keylogger, capaz de armazenar a posição do cursor e a tela apresentada no monitor, nos momentos em que o mouse é clicado, ou a região que circunda a posição onde o mouse é clicado.
Estes se enquadram em que categoria de códigos maliciosos:
Rootkit.
Backdoor.
Botnet.
Spyware.
Um programa antivírus, para operar, necessita de um banco de dados com informações técnicas do vírus, sua assinatura. Dessa forma, o programa antivírus procura, no banco de dados, a assinatura do vírus e, se o programa em execução contém aquela assinatura, é sinal de que o programa está infectado. O antivírus pode tentar remover o vírus do programa, mas nem sempre é possível.
Certo
Errado
No processo conhecido como scanning, o worm, em sua fase de propagação, procura outros sistemas para infectar.
Certo
Errado
Um dos malwares mais nocivos e difundidos atualmente é o ransomware, que atua por meio de algumas formas. O mais comum deles é o que permite o acesso ao equipamento infectado, mas impede o acesso aos dados armazenados. Esse tipo de ransomware é conhecido como
Locker.
Scareware.
Doxware.
Leakware.
Crypto.
Para reduzir o risco de malware, por meio do monitoramento do computador, para evitar que estes programas maliciosos modifiquem configurações do sistema operacional, deve ser usado o seguinte recurso do Windows 10:
VBS.
Windows Firewall.
Defender.
BitLocker.
Credential Guard.
Para responder à questão 59, considere a Figura 20, que mostra uma imagem exibida na tela do monitor de um computador de um usuário, após um ataque malicioso bem-sucedido.
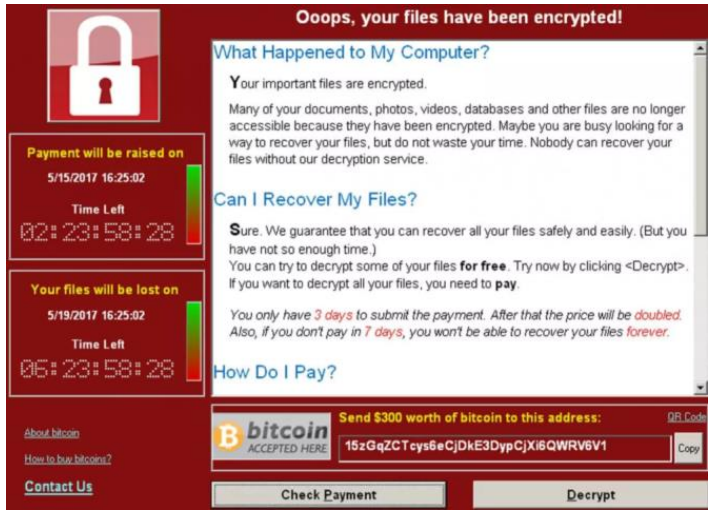
Figura 20 – Tela do monitor de vídeo.
No dia 12/05/2017, ocorreu um ataque cibernético de proporções mundiais que afetou vários países, inclusive o Brasil. O computador infectado exibia, em seu monitor de vídeo, uma imagem semelhante à da Figura 20, informando que os documentos, fotos, vídeos, bancos de dados e outros arquivos tinham sido criptografados e que para reaver o acesso a tais recursos o usuário teria que pagar um resgate, preferencialmente em "bitcoin". Esse tipo de ataque malicioso é chamado de:
Zumbi.
Mail bomb.
Keylogger.
Ransomware.
Smurf Attack.
Analise as seguintes assertivas sobre firewalls:
I. A abordagem de lista branca também é conhecida como default-rejeita.
II. Firewalls sem estado mantêm o contexto dos pacotes que estão sendo processados.
III. A política “descartado” não permite que determinado pacote passe pelo firewall, indicando a falha à origem.
Quais estão corretas?
Apenas I.
Apenas III.
Apenas I e II.
Apenas I e III.
Apenas II e III.
Vírus é um programa de computador ou parte de um programa, normalmente malicioso, que se propaga inserindo cópias de si mesmo e se tornando parte de outros programas e arquivos. Com base nessas informações, assinale a alternativa correta a respeito desses vírus.
Atualmente, não existem vírus de telefone celular.
Atualmente, o principal meio de propagação de vírus são os disquetes.
O vírus necessita de que o usuário execute o código malicioso para se tornar ativo e prosseguir com o processo de infecção.
O vírus é capaz de se propagar automaticamente pelas redes, explorando vulnerabilidades nos programas instalados e enviando cópias de si mesmo de equipamento para equipamento.
No local de trabalho, a segurança das informações tratadas é primordial para que as atividades sejam executadas sem problemas que afetem diretamente o desempenho do setor. O computador é a principal ferramenta para guarda de dados e informações importantes. Assinale a alternativa INCORRETA quanto às ameaças que os computadores sofrem.
Malware é um termo que abrange somente um tipo de software desenvolvido para executar ações maliciosas em um computador.
Vírus são pequenos programas criados para causarem algum tipo de dano a um computador.
Worms são um programa autorreplicante, semelhante a um vírus que não precisa de outro programa para se propagar.
Spywares são softwares de computador que recolhem a informação sobre um usuário e transmitem-na para uma entidade externa sem o conhecimento desse usuário.
Backdoors são técnicas que o invasor usa para deixar uma porta aberta depois de uma invasão a fim de voltar facilmente ao sistema invadido para novas realizações.
Worms são difíceis de detectar por não consumir em muitos recursos, devido à grande quantidade de cópias de si mesmo que costumam propagar, permitindo que atinjam os seus objetivos sem, como consequência, afetar o desempenho de redes e a utilização de computadores.
Certo
Errado
Considere as afirmações abaixo sobre os diferentes tipos de códigos maliciosos.
I - Técnicas como ofuscação e polimorfismo são utilizadas por atacantes para dificultar a análise de um código malicioso.
II - Um Spyware pode capturar dados bancários inseridos pelo usuário em um sistema comprometido.
III - Ransomware é um tipo de código malicioso que exige pagamento de resgate para restabelecer o acesso de dados armazenados em um dispositivo.
IV - Backdoor é um código malicioso que permite o retorno de um atacante a um sistema comprometido.
V - RootKit é um código malicioso que tem por objetivo ocultar as atividades do invasor no sistema comprometido.
Quais estão corretas?



