







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
Sobre o NAT, assinale a alternativa correta.
consiste em reescrever o endereço IP de origem de um pacote com o objetivo de permitir que um computador tenha acesso externo à Internet.
apenas trabalha com o protocolo TCP.
apenas trabalha com o protocolo UDP.
permite mais do que 65535 conexões ativas.
representa uma solução final para a exaustão do espaço de endereçamento IP, não sendo necessário o uso de IPv6.
Em uma rede interna utilizada pelos servidores públicos do IFSP, suas estações de trabalho precisam estar conectadas à internet. Utilizando esta técnica, todas estas estações podem usar a internet por meio de uma só conexão e utilizando um único endereço IP válido. Tal técnica realiza a conversão dos números IPv4 da rede privada em um número IPv4 da rede pública. De que técnica se trata?
NAT
DHCP
DNS
NAS
Existem endereços IP que foram reservados para utilização em redes privadas. Um dos mecanismos que permite que uma rede, utilizando endereços privados, possa acessar a internet é fazer com que o IP de origem de um pacote proveniente da rede privada que passam por um router ou firewall sejam reescritos para que ele tenha acesso ao exterior na rede pública. Basicamente é um mapeamento baseado no IP interno e na porta local do computador. Estamos nos referindo ao:
Network Spoofi ng.
Network Runnable Address.
Network Address Translation.
Network Sniffer.
Just in Time Network.
O NAT (Network Address Translation), que realiza a substituição de um IP privado por um público para os pacotes de mensagens que saem de uma rede local, evitou que o escasseamento dos endereços IPv4 inviabilizasse o crescimento do número de computadores conectados na internet. O relacionamento entre o IP privado que gerou o pacote enviado para a rede pública com um IP válido é realizado por meio do uso do campo
Type do cabeçalho Ethernet.
Flag do cabeçalho IP.
Número de Sequência do cabeçalho TCP.
Porta Origem do cabeçalho TCP.
TTL do cabeçalho IP.
Uma empresa precisa compartilhar um único endereço IP válido para dar acesso à Internet a todos os equipamentos de um escritório. O administrador de redes informou que isso pode ser facilmente implementado por meio da instalação de um equipamento com:
IPS;
DNS;
RIP;
NAT;
BGP.
Uma empresa vai montar um esquema de uso de IPs privados em sua rede de computadores, com o uso de NAT, para convertê-los em IPs válidos para acesso à internet. Um endereço possível para a rede interna, que utilize um endereço privado do TCP/IP e que também pode ser usado com o mecanismo de NAT, é:
172.16.0.0/12
172.36.0.0/16
172.46.128.0/18
192.166.8.0/16
192.164.9.0/18
Leia o trecho abaixo e, em seguida, assinale a alternativa que preenche corretamente a lacuna.
NAT, filter e mangle são _______ do iptables.
tabelas
políticas
regras
ordens
protocolos
A escassez de endereços IPs promoveu a criação da técnica conhecida como NAT. Considerando essa técnica, analise as seguintes afirmativas:
I. Três faixas de endereços são reservadas para uso dentro da rede isolada pelo equipamento que faz o NAT, são elas: 10.0.0.0/8, 192.2.0.0/16 e 172.0.0.0/8.
II. O mapeamento de acesso da máquina interna para a internet é feito considerando endereços IPs e portas.
III. Se dois computadores da rede interna acessarem o mesmo site de destino na internet, ambos os acessos terão como IP de origem o endereço verdadeiro atribuído ao NAT.
Estão CORRETAS as afirmativas:
II, apenas.
III, apenas.
I e III, apenas.
II e III, apenas.
Existem endereços IP que são reservados para utilização em redes internas privadas. Para que essas redes possam se comunicar com redes contendo endereços IPs válidos, deve-se usar a tecnologia:
BGP;
SSL;
NAT;
SSH;
VPN.
A figura representa o esquema de funcionamento do NAT.
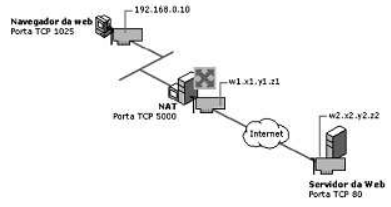
Sabe-se que:
· pelo esquema, uma empresa está usando a ID de rede 192.168.0.0 para a intranet e recebeu o endereço público 183.192.236.53, representado por w1.x1.y1.z1 do provedor de serviços de Internet;
· ocorrerá a conversão de endereço de rede pelo NAT, que mapeará todos os endereços particulares no 192.168.0.0 para o endereço IP de w1.x1.y1.z1;
· se vários endereços particulares forem mapeados para um único endereço público, a NAT usará portas UDP e TCP dinamicamente escolhidas para diferenciar um local da intranet de outro.
Para funcionar, o NAT utiliza endereços IP privados para as classes A, B e C. Em conformidade com a notação CIDR, além de 192.160.0.0/16 para a C, os endereços para a A e a B estão indicados na seguinte alternativa:
10.0.0.0/8 e 172.16.0.0/16
10.0.0.0/8 e 172.16.0.0/12
10.0.0.0/12 e 172.16.0.0/16
10.0.0.0/12 e 172.16.0.0/24
NAT (Network Address Translation) permite esconder endereços IP privados por trás de um conjunto de endereços IP públicos. Isso ajuda a proteger a rede interna a partir de redes externas e a reduzir o número de endereços IP públicos. Infelizmente, a NAT convencional não funciona em pacotes IPsec porque quando o pacote passa através de um dispositivo NAT, o endereço de origem do pacote é alterado, invalidando-o. Quando isso acontece, a conexão VPN descarta o pacote e as negociações de conexão da VPN falham. Uma solução para este problema é o uso de
encapsulamento UDP.
Proxy Reverso.
DNS secundário.
RTP.
transmissão em modo full duplex.
No mundo LINUX a configuração de regras para firewall, filtros e encaminhamento são de muita utilidade. Por exemplo, a tabela NAT, responsável pelo direcionamento de pacotes se divide em três chains:
INPUT, OUTPUT e FORWARD.
REDIRECT, INPUT e OUTPUT.
PREROUTING, OUTPUT e POSTROUTING.
DENIED, FORWARDING e ROUTING.
Durante uma sessão VPN, o endereço de Internet "emprestado" a um cliente da rede privada, para que ele possa utilizar a sessão é garantido pelo
DHCP e/ou NAT.
DHCP e/ou DNS.
DNS e/ou NAT.
DHCP, DNS e/ou NAT.
DNS, apenas.
Quando se tem o mapeamento de diversos IP locais em apenas um IP global, representa um caso especial de NAT denominado
load balancing.
high-availability.
masquerading.
dynamic.
static.
Uma conexão à Internet, por meio de um provedor de acesso, pode ser compartilhada via NAT entre vários micros. O micro da rede que detém o endereço IP válido e que compartilha a conexão com os demais micros denomina-se
máscara de subrede.
default gateway.
servidor DNS.
servidor DHCP.
servidor WEB.
A técnica de NAT, que proporciona o uso racional das faixas de endereçamento disponíveis, permite mapear todos os endereços de uma rede privada em um único endereço válido publicamente.
Hoje em dia, muitos Firewalls utilizam uma importante ferramenta que permite mascarar IPs, convertendo um IP privado num IP real registado, a fim de manter no anonimato o endereço IP de sua rede interna. Qual o nome dessa ferramenta?
NAT.
DMZ.
ACL.
NIC.
Proxy.
Os mapeamentos efetuados pelo NAT são exclusivamente estáticos.
O NAT, em geral, opera em conjunto com o roteamento, mas também é comum encontrá-lo em firewalls e proxies.



