







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
Os bancos investem em recursos de segurança para minimizar os riscos de fraude nas operações bancárias através de Internet Banking. Os usuários, porém, precisam estar atentos aos golpistas que procuram persuadir vítimas em potencial a acessar sites falsos e a fornecer informações sensíveis.
Esse ataque é conhecido como
botnet
injection
spyware
phishing
ransomware
Os ataques de phishing caracterizam-se pelo envio de mensagens eletrônicas que despertam a atenção de usuários por meio da sugestão de vantagens ou ameaças de prejuízos e também por induzirem os usuários a fornecer dados pessoais e(ou) financeiros.
Certo
Errado
Antônio recebeu uma mensagem SMS supostamente enviada pela segurança corporativa, orientando-o a clicar em um link para atualizar um cadastro. Ao fazê-lo, Antônio cai em um site falso, mas bastante parecido com o da sua empresa, e fornece dados sigilosos como nome de usuário e senha.
Esse tipo de técnica de engenharia social que se aproveita da confiança depositada por um usuário para roubar dados é denominado:
trojan;
phishing;
spoofing;
backdoor;
ransomware.
O phishing manifesta-se por meio do envio de mensagens eletrônicas que procuram atrair a atenção do usuário pela possibilidade de obter alguma vantagem financeira.
Certo
Errado
Um dos crimes cibernéticos mais comuns que tem ocorrido na atualidade é o sequestro de dados, conhecido com ransomware. Normalmente a “infecção” do computador ocorre quando o usuário clica em algum link recebido por e-mail e, a partir de então, inicia-se o processo de criptografia do computador. Esse tipo de fraude, que se dá através do envio de mensagem não solicitada, que se passa por comunicação de uma instituição conhecida, como um banco, empresa ou site popular, e que procura induzir o acesso a páginas fraudulentas (falsificadas), projetadas para furtar dados pessoais e financeiros de usuários, trata-se de uma abordagem de engenharia social. Tal tipo de fraude, é conhecida como:
spyware.
freeware.
phishing.
malware.
botnet.
Um técnico alertou sobre a possibilidade da rede de sua organização ser alvo de atividade scan maliciosa, que se trata de uma
técnica que consiste em alterar o conteúdo da página Web de um site, com fins suspeitos.
técnica que consiste em alterar campos do cabeçalho de um e-mail, de forma a mascarar a sua origem.
forma de capturar informações sensíveis tais como senhas, número de cartões e conteúdos de arquivos confidenciais em conexões inseguras ou não criptografadas.
varredura realizada por atacantes para explorar vulnerabilidades encontradas nos serviços disponibilizados e nos programas instalados, com fins suspeitos.
forma de adivinhar, por tentativa e erro, um nome de usuário e senha, por exemplo, para uso em atividades ilegais.
Uma pessoa recebe um e-mail de seu banco solicitando uma atualização cadastral, fornecendo um link para o procedimento. Ao acessar o link, é exibida uma página pedindo a senha da conta bancária. Com desconfiança, a pessoa percebe que o endereço da página é parecido, porém diferente, do endereço do banco, e a página não utiliza os protocolos de segurança. Tal situação trata-se de:
Uma tentativa de ataque de “phishing” pra capturar a senha da conta bancária.
Um erro de configuração por parte do administrador da página do banco.
O e-mail foi enviado por engano e deve ser ignorado.
A conta de e-mail da pessoa foi invadida e ela deve entrar em contato com o provedor
O computador foi infectado com uma praga chamada “Adware”
Larissa recebeu em seu smartphone uma mensagem de texto supostamente enviada pelo banco em que possui conta corrente, idêntica à da imagem a seguir:
Mens. de Texto
qui, 20 de dez 19:12
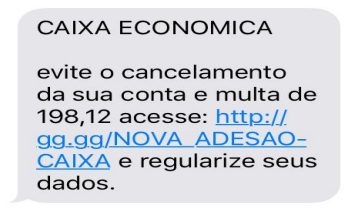
Acreditando que se tratava de uma mensagem enviada de fato pelo banco em que possui conta corrente, imediatamente clicou no link e começou a preencher os dados que estavam sendo solicitados, como: agência, conta, senha e demais dados confidenciais. No dia seguinte, ao conferir o saldo de sua conta corrente, Larissa percebeu que o saldo estava negativo. No contexto de Segurança da Informação, assinale a alternativa que represente o tipo de ameaça de que Larissa foi vítima.
Ransomware
Phishing
Botnet
Keylogger
Screenlogger
Uma das formas recorrentes de Phishing durante a navegação na Internet é o envio de e-mails em nome de instituições financeiras, que levam o usuário para uma página falsa, onde são solicitados e roubados os seus dados pessoais e financeiros. Como um dos passos para prevenção desse golpe, o usuário pode verificar se a página acessada utiliza um protocolo de conexão segura. Para tal, ele deve certificar-se de que a URL da página
começa com “http://”.
começa com “https://”.
termina com “.com”.
termina com “.html”.
termina com “.php”.
E-mail falso dos Correios infecta computadores; saiba como se defender Especialista em cibersegurança afirma que mais de 450 empresas no país já receberam esse ataque.
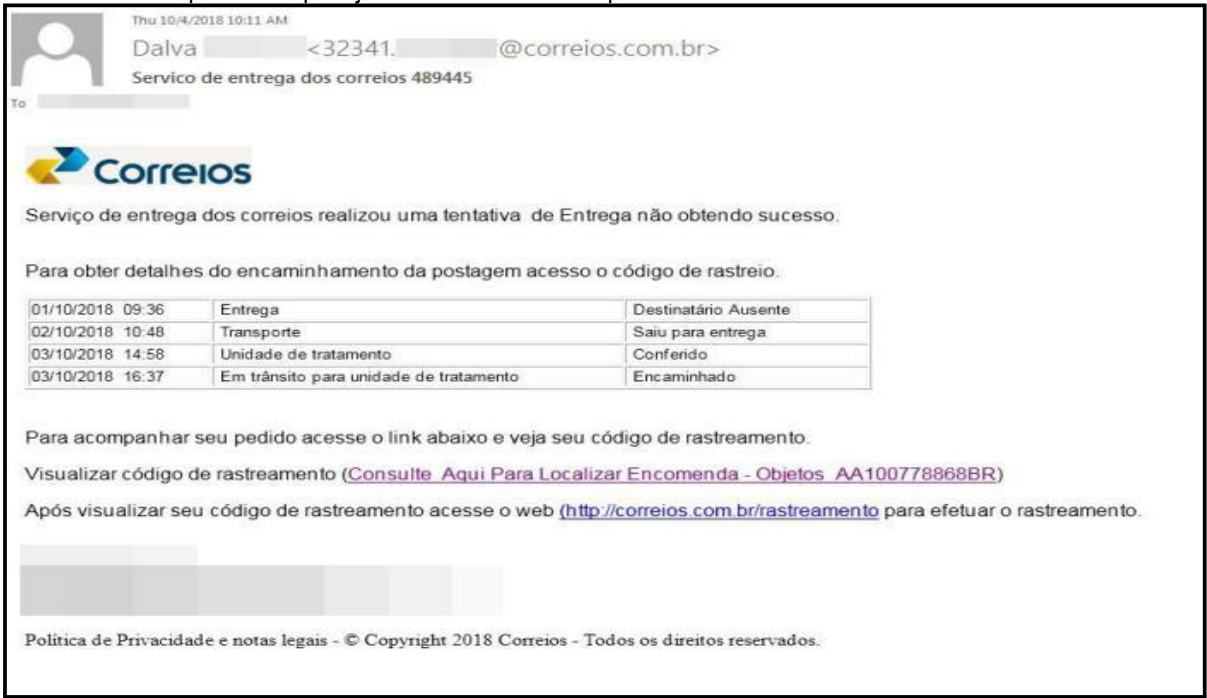
Mensagem falsa induz destinatário e baixar programa malicioso. Uma tentativa de entrega de encomenda sem sucesso e um aviso, por e-mail, dos Correios para o cliente acompanhar a encomenda. Para muitos, apelo mais do que suficiente para se abrir a mensagem eletrônica e seguir todas as orientações. O problema é que se trata de um e-mail falso, ele não foi enviado pelos Correios. A mensagem contém um malware (código malicioso) bancário, um software destinado a furtar dados das contas do usuário. O alerta vem de pesquisadores em cibersegurança da empresa especializada Trend Micro. O ataque começa quando o e-mail malicioso notifica o destinatário sobre uma falsa tentativa de entrega de encomenda.
Fonte https://gauchazh.clicrbs.com.br/tecnologia/noticia/2018/11/e-mail-falso-dos-correios-infecta-computadoressaiba-como-se-defender-cjo5rksa70blx01pinlaz917s.html
Autor: Leandro Rodrigues | Reportagem vinculada no dia 06/11/2018 - 11h25min em:
Esta ameaça revela uma campanha clássica de:
Phishing
Ransomware
CryptoLocker
Spamming
Assinale a alternativa que caracteriza o Phishing:
É uma forma de fraude eletrônica, caracterizada por tentativas de adquirir dados pessoais ao se fazer passar por uma pessoa confiável ou uma empresa enviando uma comunicação eletrônica oficial.
Trata-se da manipulação de uma instrução SQL através das variáveis que compõem os parâmetros recebidos por um script.
É um programa de computador destinado a infiltrar-se em um sistema de computador alheio de forma ilícita, com o intuito de causar alguns danos, alterações ou roubo de informações
Um atacante compromete um servidor DNS para, quando este receber a solicitação de resolução de uma URL de interesse, devolver o endereço IP de um site clonado ou malicioso.
“Ao usar a Internet é necessário estar atento à questões de segurança e métodos utilizados por pessoas mal intencionadas para obter informações pessoais dos usuários. Um exemplo dessa situação é o uso da técnica de ___________ que ocorre quando alguém finge ser outra pessoa normalmente por meio de um envio de e-mail falso ou direcionando para websites falsos, para enganar o usuário e fazê-lo compartilhar informações pessoais, como senhas, cartão de crédito e número de contas bancárias.”
-
A alternativa que preenche corretamente a lacuna em branco é:
worm
keylogger
spyware
phishing
botnet
O envio de mensagens por golpistas, tentando se passar pela comunicação oficial de uma instituição conhecida, como um banco, uma empresa ou um site popular, e solicitando que o usuário forneça dados pessoais e financeiros, como senhas e números de cartões de crédito, sob falsas pretensões, é um tipo de golpe denominado
Phishing.
Spam.
Scan.
Sniffing.
Provavelmente você já recebeu aquelas mensagens do tipo “atualize seus dados bancários” ou, então, “parabéns, você é o novo milionário”. Esse tipo de mensagem se tornou rotina em nossas caixas de email e configura um golpe muito comum na internet: ___________. Complete o texto com a alternativa CORRETA:
o phishing.
o virus.
o worm.
o backdoor.
A fraude de envio de mensagens não solicitadas no correio eletrônico possui o objetivo de roubar informações bancárias e de cadastros. De posse da afirmativa, como se denomina esse tipo de fraude?
Phishing
Malware
Vírus
Worm
Spyware
É o tipo de fraude por meio da qual um golpista tenta obter dados pessoais e financeiros de um usuário. Ocorre geralmente por meio de mensagens eletrônicas falsas em nome de instituições conhecidas, geralmente tentando induzir o preenchimento de informações em páginas falsas. A que tipo de fraude o enunciado se refere?
Worm.
Bot e Botnet.
Backdoor.
Vírus.
Phishing.
“Códigos maliciosos são programas especificamente desenvolvidos para executar ações danosas e atividades maliciosas em um computador” (Cartilha de Segurança para Internet, Versão 4.0, 2012). Qual das alternativas não é um Malware?
Vírus
Worm
Botnet
Phishing
Spyware
Todos os dias, um número muito grande de ameaças virtuais são espalhadas pela Internet. Dentre essas diversas ameaças, destaca-se uma com o objetivo de buscar informações e dados pessoais através de mensagens falsas. Com isso, criminosos podem conseguir nomes de usuários e senhas de um site qualquer, como também são capazes de obter dados de contas bancárias e de cartões de crédito. Essa prática é conhecida por:
banker.
phishing.
trishing.
thrashing.
Sobre proteção e vírus de computador foram feitas as seguintes afirmativas:
I. Phishing é uma tentativa de um fraudador tentar "pescar" informações pessoais de usuários desavisados ou inexperientes, por meio de mensagens e URLs falsas e páginas HTML em e-mails.
II. Os vírus e worms podem não se replicar de computador para computador, enquanto os cavalos de Troia se replicam, entram em um computador fazendo-se passar por um programa aparentemente legítimo, como uma proteção de tela, mas não causam danos ao sistema, só exibem anúncios em páginas web.
III. Spams apagam as informações do disco rígido ou desabilitam completamente o computador.
IV. Spyware é um software que exibe anúncios, coleta informações sobre você ou altera configurações em seu computador, geralmente sem o seu consentimento.
Assinale a alternativa correta:
Somente as afirmativas I e II estão corretas
Somente as afirmativas I e IV estão corretas
Somente as afirmativas II e III estão corretas
Somente as afirmativas II, III e IV estão corretas
Todas as afirmativas estão corretas
Como é conhecido é o tipo de fraude por meio da qual um golpista tenta obter dados pessoais e financeiros de um usuário, pela utilização combinada de meios técnicos e Engenharia Social?
Phishing
Fee fraud
Identity Theft
Pharming



