







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
Na camada de rede da Internet atual são implementados vários protocolos: de roteamento dentro de um sistema autônomo, de roteamento entre sistemas autônomos, protocolo usado para comunicação de erros e que opera entre um hospedeiro e o roteador diretamente conectado a ele. Esses protocolos são denominados, respectivamente, de:
OSPF, RIP, IGMP e ICMP.
OSPF, BGP, ICMP e IGMP.
RIP, BGP, IGMP e ICMP.
RIP, OSPF, IGMP e ICMP.
BGP, OSPF, ICMP e IGMP.
Uma empresa vai montar um esquema de uso de IPs privados em sua rede de computadores, com o uso de NAT, para convertê-los em IPs válidos para acesso à internet. Um endereço possível para a rede interna, que utilize um endereço privado do TCP/IP e que também pode ser usado com o mecanismo de NAT, é:
172.16.0.0/12
172.36.0.0/16
172.46.128.0/18
192.166.8.0/16
192.164.9.0/18
O premente esgotamento dos endereços IPv4 desencadeou a proposição do IPv6 que possui endereços de 128 bits. Para postergar o esgotamento, uma solução paliativa foi introduzida, cuja denominação é
RFC 1918.
DHCP.
Proxy.
NAT.
IPTables.
Um administrador de redes recebeu a subrede 192.168.50.0/26 para utilizar em sua rede local.
Desprezando os endereços de rede e de broadcast, os possíveis endereços IP que podem ser utilizados pertencem ao seguinte intervalo:
192.168.50.0 a 192.168.50.255
192.168.50.0 a 192.168.50.26
192.168.50.1 a 192.168.50.25
192.168.50.1 a 192.168.50.62
192.168.50.0 a 192.168.50.127
Um administrador de rede identificou que têm ocorrido invasões à rede, de modo que o invasor usa o envio de vários pacotes ICMP com um endereço-fonte configurado para um servidor alvo utilizando-se, para isso, do endereço de broadcast e inundando a rede com pedidos de eco. Esse tipo de invasão à rede é identificado como:
Denial of Service.
DNS Poisoning.
Back Orifice.
Smurf Attack.
Syn Flood.
Texto 1:
Usando o processo de inundação, cada roteador informa todos os outros roteadores de sua área sobre seus vizinhos e custos. Essas informações permitem que cada roteador construa o grafo para a(s) sua(s) área(s) e calcule o caminho mais curto. A área do backbone faz o mesmo. Além disso, os roteadores do backbone aceitam as informações dos roteadores de borda de área para calcular a melhor rota entre cada roteador do backbone até cada um dos outros roteadores. Essas informações são propagadas para os roteadores de borda de área, que as divulgam em suas áreas. Usando essas informações, um roteador prestes a enviar um pacote entre áreas pode selecionar o melhor roteador de saída para o backbone.
Texto 2:
Durante a operação normal, cada roteador emite periodicamente por inundação uma mensagem para cada um de seus roteadores adjacentes informando seu estado e fornecendo os custos usados no banco de dados da topologia. As mensagens enviadas são confirmadas, a fim de torná-las confiáveis. Cada mensagem tem um número de sequência, e assim o roteador pode ver se a mensagem recebida é mais antiga ou mais recente do que a atual. Os roteadores também enviam essas mensagens quando uma linha é ativada ou desativada, ou quando seus custos se alteram.
O protocolo abordado no Texto 1 e o tipo de mensagem descrita no Texto 2 são, respectivamente,
MPLS e LINK STATE ACK.
OSPF e LINK STATE UPDATE.
MPLS e LINK STATE REQUEST.
RTSP e LINK STATE UPDATE.
OSPF e LINK STATE ACK.
No funcionamento da internet, um protocolo é muito utilizado pelos ISP (Internet Service Providers), para roteamento de sistemas autônomos, redes ou grupos de redes que atuam sob uma mesma administração e com as mesmas regras de roteamento. Esse protocolo possui as características listadas a seguir:
· tem como função principal a troca de informações de roteamento, de modo que, quando um novo roteador se conecta a uma rede, os roteadores da rede conversam entre si e atualizam suas tabelas de rotas. O mesmo acontece quando alguma rota se altera;
· as tabelas de rotas contêm informações sobre roteadores conhecidos, endereços alcançáveis, e um custo associado ao caminho para cada roteador. Dessa forma, todos os roteadores terão em sua tabela todas as rotas possíveis, permitindo que seja definida a melhor rota para a chegada em um determinado lugar.
Esse protocolo é conhecido pela sigla:
RIP
BGP
OSPF
SDLC
Com base no endereço IP: 16.123.12.144 e máscara de rede: 255.0.0.0. deve-se criar 7 sub-redes, para alocar algumas máquinas em setores diferentes na empresa. Os endereços de rede, máscara e broadcast das sub-redes criadas serão, respectivamente,
16.16.0.0, 255.252.0.0 e 16.31.255.255.
16.48.0.0, 255.244.0.0 e 16.63.255.255.
16.128.0.0, 255.224.0.0 e 16.159.255.255.
16.160.0.0, 255.192.0.0 e 16.175.255.255.
16.240.0.0, 255.128.0.0 e 16.255.255.255.
Os campos que constituem o cabeçalho dos datagramas IPv6 são:
Version − Versão do IP utilizada.
Priority − Indica a prioridade com a qual o pacote deve ser tratado.
Flow label − Identifica, juntamente com os campos Source Address e Destination Address, o fluxo ao qual o pacote pertence.
Payload Length − Tamanho, em octetos, do restante do pacote, após o cabeçalho.
Next Header – Indica o protocolo ao qual o conteúdo do campo de dados do datagrama será entregue.
Hop Limit − Número máximo de roteamentos que o pacote pode sofrer. O valor deste campo é decrementado a cada roteamento.
Source Address − Endereço do remetente.
Destination Address − Endereço de destino.
Os campos version e destination address são, respectivamente, de
4 e 128 bits.
16 e 256 bits.
32 e 1024 bits.
16 e 128 bits.
4 e 32 bits.
A escassez de endereços IPs promoveu a criação da técnica conhecida como NAT. Considerando essa técnica, analise as seguintes afirmativas:
I. Três faixas de endereços são reservadas para uso dentro da rede isolada pelo equipamento que faz o NAT, são elas: 10.0.0.0/8, 192.2.0.0/16 e 172.0.0.0/8.
II. O mapeamento de acesso da máquina interna para a internet é feito considerando endereços IPs e portas.
III. Se dois computadores da rede interna acessarem o mesmo site de destino na internet, ambos os acessos terão como IP de origem o endereço verdadeiro atribuído ao NAT.
Estão CORRETAS as afirmativas:
II, apenas.
III, apenas.
I e III, apenas.
II e III, apenas.
A figura a seguir ilustra como dois roteadores IEEE-802.11/n estão conectados à internet.
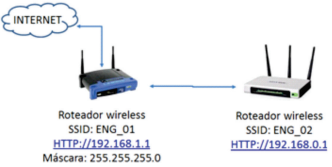
Para configurar o roteador ENG_02, há necessidade de se atribuir um IP, a máscara e o gateway. Considerando que se atribuiu a mesma máscara 255.255.255.0, para que a configuração seja válida e o link funcione satisfatoriamente, dois valores para o IP e o gateway são respectivamente:
192.168.0.1 e 192.168.1.1
192.168.1.2 e 192.168.1.1
192.168.1.1 e 192.168.0.1
192.168.0.2 e 192.168.0.1
A figura abaixo ilustra como dois roteadores IEEE802.11/n estão conectados à internet.
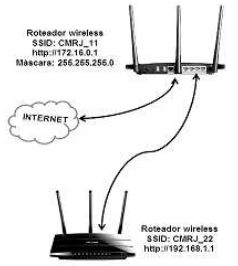
Para que os computadores conectados ao roteador CMRJ_22 por DHCP tenham acesso à internet, é preciso configurar um IP, a máscara e o gateway. Considerando que se atribuiu a mesma máscara 255.255.255.0, para que a configuração seja válida e o link funcione satisfatoriamente, os endereços IP e o gateway são, respectivamente:
172.16.0.1 e 172.16.0.2
192.168.1.1 e 192.168.1.2
172.16.0.2 e 172.16.0.1
192.168.1.2 e 192.168.1.1
Sobre o protocolo RIP (Routing Information Protocol) pode-se afirmar:
Protocolo de estado de enlace que utiliza algoritmo de menor custo de Dijkstra.
Protocolo de camada de aplicação que roda sobre UDP e usa a métrica de saltos como contagem de custo.
Protocolo que permite que cada sub-rede anuncie sua existência ao restante da Internet.
Protocolo que permite a transmissão broadcast de consultas de conteúdo entre pares Gnutella.
Protocolo de estado de enlace que utiliza algoritmo de menor custo de Dijkstra, com um máximo de 15 saltos.
Existem endereços IP que são reservados para utilização em redes internas privadas. Para que essas redes possam se comunicar com redes contendo endereços IPs válidos, deve-se usar a tecnologia:
BGP;
SSL;
NAT;
SSH;
VPN.
Considere o endereço IP, 185.22.33.44, pertencente à Classe B. Sabendo que a máscara padrão da Classe B é 255.255.0.0, a rede desse IP é identificada por?
185.22.33.44
185.0.0.0
185.22.33.255
185.22.33.0
185.22.0.0
São algoritmos de roteamento da camada de rede
ICMP e NAT.
RIP e OSPF.
DHCP e UPnP.
IGMP e PIM.
DVMRP e MSDP.
A figura representa o esquema de funcionamento do NAT.
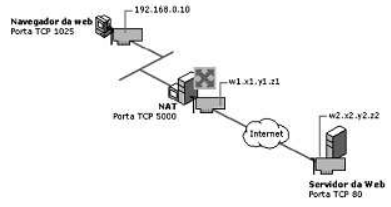
Sabe-se que:
· pelo esquema, uma empresa está usando a ID de rede 192.168.0.0 para a intranet e recebeu o endereço público 183.192.236.53, representado por w1.x1.y1.z1 do provedor de serviços de Internet;
· ocorrerá a conversão de endereço de rede pelo NAT, que mapeará todos os endereços particulares no 192.168.0.0 para o endereço IP de w1.x1.y1.z1;
· se vários endereços particulares forem mapeados para um único endereço público, a NAT usará portas UDP e TCP dinamicamente escolhidas para diferenciar um local da intranet de outro.
Para funcionar, o NAT utiliza endereços IP privados para as classes A, B e C. Em conformidade com a notação CIDR, além de 192.160.0.0/16 para a C, os endereços para a A e a B estão indicados na seguinte alternativa:
10.0.0.0/8 e 172.16.0.0/16
10.0.0.0/8 e 172.16.0.0/12
10.0.0.0/12 e 172.16.0.0/16
10.0.0.0/12 e 172.16.0.0/24
Para segregar uma rede baseada em IP em sub-redes, deve ser determinado o número de bits de host a serem usados para sub-redes, sobre o qual é correto afirmar:
quanto mais bits de host são usados para sub-redes, mais identificações de sub-redes podem ser configuradas, porém com número menor dos hosts por sub-rede.
quanto mais bits de host são usados para sub-redes, menos identificações de sub-redes podem ser configuradas, porém com maior número de hosts por sub-rede.
quanto menos bits de host são usados para sub-redes, menos identificações de sub-redes e menos hosts por sub-rede poderão ser configurados.
quanto menos bits de host são usados para sub-redes, mais sub-redes e menos hosts por sub-rede poderão ser configurados.
não existe relação entre os bits de host usados para sub-redes e os bits de host usados para hosts.
O endereçamento IPv6, contribuiu para solucionar um problema intrínseco ao endereçamento IPv4, que está relacionado:
à escassez de endereços IP.
ao endereçamento dinâmico.
ao roteamento do protocolo IP.
à lentidão do tráfego de dados.
à confiabilidade dos pacotes trafegados.
O técnico em rede de computadores deve configurar os IPs fixos e reais dos computadores da rede local de computadores (LAN) da empresa em que atua. Considerando que a máscara de sub-rede utilizada na LAN é Classe C e que um dos IPs válidos possui o valor: 144.156.108.201, outro IP que pode ser utilizado nessa LAN é
144.156.108.1
104.156.108.201
144.156.208.1
244.256.208.101
144.256.108.101



