







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
O OSPF v2 é um protocolo que pode ser corretamente utilizado em sistemas autônomos (autonomous system).
Considerando o seguinte endereço IP: "192.255.355.1", pode-se afirmar que:
Não é um endereço IP válido porque 255 é um número reservado para a máscara de rede.
É um endereço IP válido.
Não é um endereço IP válido porque 355 excedem o maior número que podemos escrever em um byte.
Não é um endereço IP válido porque a posição ocupada pelo algarismo 1, após o último ponto, deveria ser composta por três algarismos.
São necessários, no mínimo, 3 roteadores para que os dois endereços referidos acima sejam alcançáveis em uma rede local.
Protocolo que cuida do fornecimento automático de relatórios de erros quando "um pacote IP não consegue chegar ao seu destino" ou quando o "Gateway não consegue retransmitir os pacotes na freqüência adequada":
FDDI.
SMTP.
Frame Relay.
ATM.
ICMP.
Os protocolos da camada de aplicação fazem parte do conjunto de componentes de software que permitem a um usuário obter serviços na Internet. O protocolo FTP baseiase no estabelecimento de uma conexão entre cliente e servidor. Por outro lado, para uso do protocolo HTTP (hypertext transfer protocol), todo sítio web possui um processo servidor que permanece monitorando a porta 80 para tratar conexões oriundas de clientes - normalmente navegadores.
Em um pacote OSPF v2, o campo Router ID identifica todos os roteadores do caminho do pacote.
Considerando-se a administração de redes, é INCORRETO afirmar que
mensagens ICMP são normalmente enviadas quando ocorre um erro no protocolo IP usando o protocolo Ethernet.
PHP é uma linguagem de programação usada principalmente para a geração de conteúdo dinâmico para a Web.
SSH é um protocolo de rede projetado para substituir os protocolos rlogin, telnet e rsh e prover uma comunicação segura entre os computadores.
SSL e TSL são protocolos que provêem comunicação segura na Internet.
Assinale a opção em que se apresenta apenas protocolos da camada de rede:
TCP, IP e UDP
ICMP, ARP e IP
BOOTP, HTTP e FTP
SMTP, POP e TCP
UDP, RARP e HTTP
O protocolo ICMP funciona na camada de rede e garante que todos os pacotes enviados na rede alcancem seu destino.
O protocolo OSPF v2 suporta operação em hierarquia, diferentemente do protocolo RIP.
O OSPF v2 é um protocolo do tipo vetor-distância (distancevector).
A máscara padrão para o endereço IP 200.10.15.10 é 255.255.255.0, ao passo que, para o endereço IP 126.10.15.10, a máscara padrão é 255.255.0.0.
As informações necessárias para determinar se o endereço 200.10.15.10 é um endereço do tipo classe C estão no 3. o octeto.
Analise as seguintes afirmações sobre protocolos de roteamento.
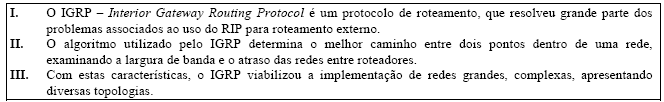
Assinale a alternativa que contém a(s) afirmação(ões) CORRETA(S).
Apenas I.
Apenas II.
Apenas II e III.
Apenas III.
I, II e III.
O RIP e o OSPF são protocolos do tipo IGRP (Internet gateway routing protocol) utilizados na Internet, sendo o OSPF considerado menos eficiente que o RIP, especialmente em redes de grande porte.
A utilização do protocolo UDP não permite, isoladamente, assegurar uma conexão segura e confiável, inclusive para tráfego de tempo real como aquele decorrente de envio de voz e vídeo. Um dos recursos que complementam o UDP no tratamento desse tipo de tráfego é o protocolo RTP.
Um algoritmo de roteamento que tem sido utilizado para melhoria da qualidade de serviços QoS em redes é o flooding seletivo, em que cada pacote de entrada em um roteador é enviado para toda a linha de saída, exceto para aquela em que chegou.
O endeço 126.10.15.50 não é roteável na Internet por ser inválido.
O LDAP (lightweight directory access protocol) é um protocolo útil quando se trata de gerenciamento de autenticação em sistemas Linux, pois permite a centralização, em um único local da rede, de informações acerca de usuários, senhas e diretórios, entre outras. Além disso, o acesso a esses dados pode ser feito de forma segura, pois a maioria dos servidores LDAP oferece conexões criptografadas usando SSL (secure socket layer).
O protocolo conhecido como RADIUS (remote authentication dial in user service) tem sido muito utilizado em ambientes Linux para fazer o controle de autenticação, autorização e accounting. Um aspecto que torna esse protocolo bastante flexível para esse fim é o fato de servidores RADIUS poderem funcionar como clientes proxy para outros servidores RADIUS.



