








Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
No que diz respeito às diferenças entre VPN e PROXY, analise as afirmativas a seguir:
I. Com uma VPN pode-se acessar qualquer website em qualquer sítio do mundo, enquanto que um PROXY funciona apenas para certas restrições geográficas e não pode ajudar caso se queira evitar firewalls.
II. Com uma VPN, a velocidade da sua ligação não é influenciada pois elas oferecem algumas funcionalidades como proxies SOCKS e DNS inteligente, enquanto que com PROXY o mais provável é ter uma ligação muito lenta pois um proxy é de tecnologia inferior que não é capaz de oferecer ligações mais rápidas.
III. VPN oferece um nível de criptografia elevado, tornando praticamente impossível para um hacker ou criminoso virtual intrometer-se na sua segurança online. Enquanto que PROXY oferece um nível de segurança muito baixo, pois não criptografa qualquer tráfego que passe pelos servidores, tornando-o vulnerável a criminosos virtuais e hackers.
Assinale a alternativa correta:
somente a afirmativa I está correta.
somente a afirmativa II está correta.
somente a afirmativa III está correta.
somente as afirmativas I e II estão corretas.
todas as afirmativas estão corretas.
O Squid é um exemplo de servidor de proxy baseado em Linux, muito comum em redes de computadores. Sobre servidor Proxy Squid, é correto afirmar que
faz apenas um redirecionamento via NAT do tráfego de rede, acobertando os hosts da rede abaixo do servidor.
proxy transparente é o servidor proxy que vem instalado nativo no Linux, não sendo necessária execução de nenhuma configuração para seu funcionamento.
não podemos impor restrições de acessos com base em horário, somente por faixa de IP dos hosts, ou seja, não há uma forma de criar uma configuração onde seja liberado o acesso total à internet no horário de almoço.
tem a função de filtrar o acesso. Ele analisa todo o tráfego de dados, separando o que pode ou não pode passar, e guarda informações para uso posterior.
uma desvantagem do servidor proxy é que não há como visualizar os acessos realizados através dele.
Existem diferentes tipos de firewall para serem selecionados em uma implantação em uma rede local. A escolha do Técnico de Suporte foi pelo Proxy transparente devido à característica
da filtragem de pacotes maliciosos em que não há identificação do emissor.
de ser posicionado entre a Switch e o roteador da rede local, sendo transparente para o usuário.
da não necessidade de configurar cada um dos computadores com o endereço do Proxy.
de realizar a modificação do endereço IP destino do pacote de dados de forma automática.
da comunicação automática do IP e da Porta destino original para o Proxy quando o Gateway está em outra máquina.
Assinalar a alternativa que preenche a lacuna abaixo CORRETAMENTE:
A respeito das técnicas e sistemas usados na segurança da informação, um(a) _________________ não contém dados ou aplicações muito importantes para a organização e seu único propósito é passar-se por equipamento legítimo dela, configurado para interagir com um hacker em potencial. Assim, os detalhes da técnica utilizada e do ataque em si podem ser capturados e estudados.
zona desmilitarizada
proxy
honeypot
firewall
Sobre segurança de informação, assinale a alternativa correta.
Ao se instalar um servidor Proxy squid em um computador, com sistema Linux, o serviço deve ser criado no usuário root, por questões de segurança.
Um Proxy, ao agir no lugar de um cliente ou do usuário, para prover acesso a um serviço de rede, protege o cliente, mas não protege o servidor de uma conexão direta.
Bastion hosts, conectando redes corporativas à Internet e rodando aplicativos especializados para tratar e filtrar dados, são frequentemente componentes de Proxy firewall.
Um Proxy HTTP permite que o endereço IP do cliente responsável por uma requisição na Internet seja identificado no destino da comunicação. Um Proxy pode funcionar de várias maneiras, inclusive utilizando autenticação por IP e por usuário.
Firewall e Proxy são sinônimos (equivalentes) para descrever equipamentos que realizam conexões de rede externas para nodos que não estejam conectados diretamente à Internet.
Considere as seguintes afirmações sobre segurança de redes, assinale a alternativa correta.
Uma das características do Proxy é dispensar a criação de logs de tráfego.
Se a empresa instalar um servidor Proxy, este permitirá que se mantenha um registro dos sítios visitados pelos funcionários, contudo a utilização desse servidor causaria pequeno aumento do tempo de resposta a requisições HTTP de clientes.
Um dos objetivos do Firewall é impedir que eventuais atacantes cheguem muito perto das ameaças desconhecidas.
Cada LAN pode ser conectada à Internet por meio de um gateway passível de inclusão de um Firewall.
Firewall é uma tecnologia de aprendizagem de máquina.
Uma empresa pretende impor uma política de navegação a todos os usuários que utilizam a sua rede, porém, o administrador da rede quer evitar problemas com os usuários e não pretende configurar todos os computadores da empresa. Qual o tipo de proxy que este administrador deve implementar para poder impor a política sem ter que configurar todos os computadores?
Proxy Transparente.
Squid General Proxy.
Proxy Aberto.
WebProxy.
Proxy anônimo.
O protocolo de código aberto da camada de aplicação baseado em texto responsável por iniciar, terminar e modificar as sessões, sem saber os detalhes das mesmas, e que utiliza em sua arquitetura os componentes UAC, UAS, Proxy server e Redirect server é o:
IPSEC.
SIP.
ARP.
UDP.
TCP.
Os firewalls e proxies são importantes para a segurança e o desempenho de redes corporativas. Sobre firewalls e proxy é correto afirmar que
firewalls são aplicações que protegem os computadores de vírus e ataques de negação de serviços, enquanto que os proxies são utilizados para acessar um serviço remoto.
proxies são sistemas que protegem a rede em algum nível. Por exemplo, quando instalados no computador de um usuário, podem conter regras para permitir ou negar o acesso remoto a este computador, enquanto que os firewalls só podem proteger os componentes de redes como roteadores. Sendo assim, protegem toda a rede interna contra invasores.
firewalls são aplicações que podem ser instaladas tanto em componentes intermediários, como roteadores, quanto em componentes finais, como computadores dos usuários, e utilizam regras de negação e permissão para acesso e requisição de serviços remotos. Os proxies são componentes intermediários utilizados para facilitar ou proteger o acesso a serviços externos, como páginas web.
firewall são aplicativos que podem ser instalados na máquina do usuário final com a finalidade de restringir o acesso do usuário a serviços indevidos, melhorando, assim, a segurança na rede. Os proxies são serviços remotos utilizados como intermediários para realizar requisições a serviços externos.
proxies são aplicações utilizadas para rastrear pacotes em redes corporativas e detectar invasores de forma automatizada, enquanto que firewalls são utilizados para realizar um acesso seguro em um serviço fora da rede.
Em redes de computadores, um ________________ é um sistema ou uma aplicação que age como um intermediário para requisições de ___________ demandados por ___________ , como um arquivo, conexão, página web ou outros recursos disponíveis de outros ______________.
A alternativa que apresenta as palavras que completam de forma CORRETA as lacunas do texto acima, é:
Servidor Proxy, serviços, clientes, servidores
Servidor de Webpage, clientes, tarefas, sites
Site, links, clientes, servidores
Programa, dados, clientes, computadores
Servidor de Webpage, dados, programas, computadores
Sistemas de Proxy podem ser utilizados como firewalls na camada de aplicação, assim como podem ser utilizados para armazenar uma cópia local dos dados de sites acessados. Esta cópia local permite um acesso mais rápido aos dados dos serviços mais acessados, pois o proxy normalmente está posicionado na mesma rede do usuário, ou em uma rede próxima do mesmo.
Numere os parênteses, correlacionando-os com características apresentadas a seguir.
( ) Rede de Distribuição de Conteúdo - CDN.
( ) Proxy Transparente.
( ) Proxy Reverso.
1 → Utilizado para aceleração do conteúdo disponibilizado por um servidor Web, como por exemplo, Apache, nginex.
2 → Permite fazer de conteúdo HTTPS.
3 → Permite que o gerenciamento de políticas de controle de acesso a sites em HTTPS seja afetado pelo administrador de rede local.
4 → Necessita de configuração no da rede firewall para permitir o redirecionamento das requisições dos usuários.
A sequência correta é
4 3 2.
1 3 4.
2 4 1.
2 3 4.
3 4 2.
As ferramentas de segurança de dados na internet são amplamente difundidas e aplicadas em diversas redes comerciais e não comerciais a fim de gerar uma proteção extra contra acessos indevidos a computadores. Das ferramentas utilizadas para segurança e controle de dados temos o Firewall e o Proxy (separadamente), apesar de serem utilizadas para a segurança, essas ferramentas diferem em algumas de suas aplicações. Assinale abaixo as propriedades que pertencem à ferramenta de proxy:
I – Faz cache de dados.
II – Faz controle de acesso.
III – Tem função de NAT.
Somente a afirmativa I é verdadeira.
Somente a afirmativa II é verdadeira.
Somente a afirmativa III é verdadeira.
Todas as afirmativas são verdadeiras.
A figura abaixo ilustra um dos tipos de firewall, conhecido como proxy services ou apenas proxy, que representa uma solução de segurança para atuar como intermediário entre um computador ou uma rede interna e a rede externa, a internet.
Adaptado de http://www.infowester.com/firewall.php
Esse tipo de Firewall também é conhecido como Firewall de:
aplicação.
contenção.
análise de pacotes.
inspeção de estados.
filtragem de frames.
Para aumentar a segurança interna, uma empresa deseja bloquear applets java que possam estar em páginas web externas consultadas por seus funcionários. Para implementar esse bloqueio, recomenda-se o uso de:
IDS;
Filtro de pacotes;
SSL;
Proxy;
Certificação digital.
A figura abaixo apresenta uma solução de segurança em que o dispositivo da Caixa I atua como intermediário entre um computador ou uma rede interna e outra rede externa, que normalmente é a internet. É geralmente instalado em servidores potentes, pois precisa lidar com um grande número de solicitações. Não permite a comunicação direta entre origem e destino.
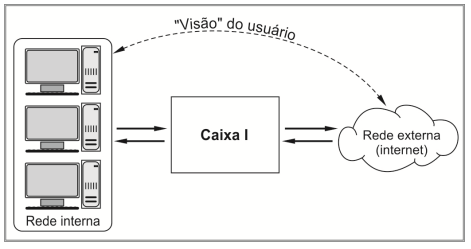
Todo o fluxo de dados necessita passar pela Caixa I. Desta forma, é possível, por exemplo, estabelecer regras que impeçam o acesso de determinados endereços externos ou que proíbam a comunicação entre computadores internos e determinados serviços remotos. Este controle amplo também possibilita o seu uso para tarefas complementares: o equipamento pode registrar o tráfego de dados em um arquivo de log, dentre outras possibilidades. Trata-se de um
firewall do tipo IPS.
proxy.
servidor VPN.
firewall stateful inspection.
servidor NAT.
Correlacione a coluna A, contendo as soluções de segurança de rede, com a coluna B, contendo suas respectivas funções e, em seguida, assinale a alternativa que apresenta a sequência correta.
Coluna A
1. Firewall
2. Proxy
3. IPS
Coluna B
( ) Age como um intermediário para requisições de clientes, solicitando recursos de outros servidores. Pode, opcionalmente, alterar a requisição do cliente ou a resposta do servidor e, algumas vezes, pode disponibilizar este recurso mesmo sem se conectar ao servidor especificado. Pode também atuar como um servidor que armazena dados em forma de cache em redes de computadores. São instalados em máquinas com ligações tipicamente superiores às dos clientes e com poder de armazenamento elevado. Esses servidores têm uma série de usos, como filtrar conteúdo, providenciar anonimato, entre outros.
( ) Regula o tráfego de dados entre uma rede local e a rede externa não confiável por meio da introdução de filtros para pacotes ou aplicações e impede a transmissão e/ou recepção de acessos nocivos ou não autorizados dentro de uma rede local.
( ) Tem como função a detecção e o impedimento de ataques contra certos recursos da rede, concentra-se em automaticamente defender o alvo do ataque sem a intervenção de um administrador (funções automatizadas). Recomenda-se trabalhar em conjunto com outras soluções de segurança de rede.
2/ 3/ 1
3/ 1/ 2
2/ 1/ 3
1/ 3/ 2
3/ 2/ 1
Há diversos tipos de ACL no squid. Assinale a alternativa que não apresenta um tipo de ACL possível.
url.
arp.
src.
dst.
time.
Em uma rede de computadores a navegação web foi configurada de forma a funcionar em uma modalidade em que o computador do usuário solicita acesso às páginas web e um servidor proxy da rede do usuário carrega e processa o pedido. O proxy não armazena páginas web acessadas e não é configurado na estação usuária.
Esse proxy é do tipo
transparente.
web cache.
reverso.
bloqueado.
amplo.



