







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
Prescinde-se, no gerenciamento de projetos, da gestão integrada dos riscos, uma vez que devem ser tratados em nível de projeto, e não no de programa ou portfólio.
Certo
Errado
Conforme o PMBOK 7.ª edição, o patrocinador de um projeto deve identificar expectativas e gerenciar riscos, qualidade e recursos.
Certo
Errado
No processo de gestão de riscos, a etapa de contextualização envolve o entendimento dos ambientes externo e interno, e a definição dos critérios de risco que podem afetar a realização dos objetivos organizacionais.
Certo
Errado
Durante o planejamento de um sistema financeiro, o gerente de projeto aplica a análise qualitativa de riscos. Qual técnica é mais adequada para priorizar riscos de acordo com impacto e probabilidade?
Matriz de probabilidade e impacto.
Diagrama de Ishikawa.
Benchmarking comparativo.
Delphi anônimo.
Análise de Monte Carlo.
Nos fundamentos da gestão de riscos, existe um tipo de risco que permanece no negócio mesmo depois de consideradas todas as ações pertinentes realizadas em uma determinada etapa do processo de gerenciamento de riscos. Esse tipo de risco e essa etapa são conhecidos respectivamente por:
Risco residual e etapa de tratamento dos riscos.
Risco secundário e etapa de identificação dos riscos.
Risco secundário e etapa de análise quantitativa dos riscos.
Risco residual e etapa de análise qualitativa dos riscos.
A análise de riscos e plano de resposta são essenciais para o sucesso de um projeto. Indique os itens aplicáveis em uma avaliação de riscos:
I.Árvore de Decisão.
II.Simulação de Monte Carlo.
III.Matriz de Probabilidade e Impacto.
Assinale a alternativa correta:
Itens II e III.
Itens I e III.
Itens I, II e III.
Item III.
Durante a análise de segurança de uma rede corporativa, a equipe identificou possíveis falhas nos controles, que poderiam ser exploradas por ameaças externas. Com base nas boas práticas de gestão de segurança da informação, qual é a definição do conceito de “risco”?
A probabilidade de uma ameaça explorar uma vulnerabilidade.
Um ataque bem-sucedido a um sistema.
A implementação de controles de segurança.
A criação de um plano de contingência.
A realização de auditorias periódicas.
No contexto da gestão de riscos em projetos de software, assinale a alternativa que apresenta a(s) prática(s) recomendada(s) logo após um risco ser identificado no planejamento do projeto.
Ignorar o risco, já que nem todo risco se concretiza.
Documentar o risco e definir estratégias de resposta.
Suspender o projeto até o risco desaparecer.
Substituir imediatamente toda a equipe envolvida.
Adiar o planejamento para a fase de testes.
A partir dessa situação hipotética, é correto afirmar que ela descreve
um risco.
uma ameaça.
um incidente.
um ataque.
uma vulnerabilidade.
Desenvolver planos de ação para lidar com os riscos e ameaças, seja através da mitigação, da adaptação a mudanças ou da exploração de oportunidades faz parte de que domínio de desempenho do PMBOK 7ª Edição?
Incertezas.
Entrega.
Medição.
Equipе.
Sustentabilidade.
Etapa da gestão de riscos em que os riscos identificados passam por uma avaliação pormenorizadamente, para compreender sua origem e natureza, probabilidade de ocorrência e impacto potencial, assim como é realizada a priorização dos riscos com base nas consequências do seu impacto e na probabilidade de ocorrência. O texto fala de qual etapa da gestão de riscos?
Definição de riscos.
Monitoramento de riscos.
Identificação de riscos.
Análise de riscos.
A análise de riscos em projetos de TI deve considerar tanto ameaças quanto oportunidades, com base na probabilidade e no impacto.
Certo
Errado
Durante uma auditoria interna, uma empresa identificou que, mesmo após implementar diversos controles de segurança, como autenticação forte, criptografia de dados e segmentação de redes, ainda existia um potencial de exposição a determinadas ameaças. A equipe técnica classificou esse risco como aceitável diante dos custos de mitigação e do impacto estimado. Como é denominado esse tipo de risco, que permanece no ambiente organizacional mesmo após a aplicação de controles e é considerado tolerável pela gestão?
Risco eliminado.
Risco residual.
Risco transferido.
Risco não tratado.
Risco operacional.
O texto seguinte servirá de base para responder à questão 27.
O gerente de projeto precisa tomar uma decisão em relação aos riscos associados às atividades do projeto. A seguinte distribuição probabilística das atividades planejadas do projeto utiliza o modelo de distribuição Beta.
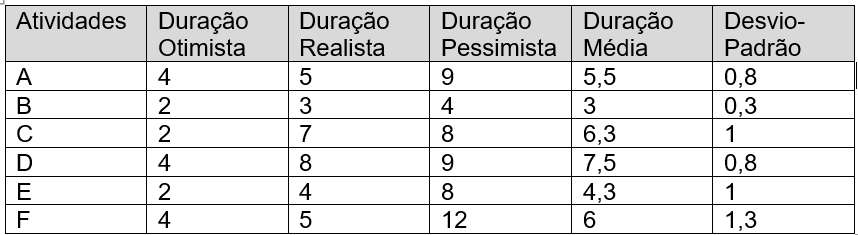
Fonte: Autor
Com base nessas informações você como parte do time do projeto reconhece que as maiores incertezas recaem sobre a atividade:
B.
C.
F.
D.
São consideradas imprescindíveis à segurança da sociedade ou do Estado e, portanto, passíveis de classificação as informações cuja divulgação ou acesso irrestrito possam:
Pôr em risco a defesa e a soberania nacionais ou a integridade do território internacional.
Prejudicar ou pôr em risco a condução de negociações ou as relações internacionais do País, ou as que tenham sido fornecidas em caráter sigiloso por outros Estados e organismos nacionais.
Pôr em risco a vida, a segurança ou a educação da população.
Oferecer elevado risco à estabilidade financeira, econômica ou monetária do País.
Prejudicar ou causar risco a planos ou operações estratégicos dos Ministros de Estado.
Em uma estrutura genérica do ciclo de vida de um projeto, o risco é menor no início do projeto e aumenta gradativamente ao longo do tempo de desenvolvimento do projeto.
Certo
Errado
Considerando o que preconiza a gestão de riscos e a NBR ISO 31000, assinale a opção que representa medida que mantém e(ou) modifica o risco, considerando que ela pode nem sempre exercer o efeito modificador pretendido ou presumido sobre o risco.
evento
probabilidade
parte interessada
consequência
controle
Dentre os vários riscos inerentes à utilização de tecnologia IoT, o mais grave: está relacionado a uma das suas funcionalidades mais poderosas: sua capacidade de conectividade e gerenciamento de objetos físicos.
O maior risco associado a essa tecnologia diz respeito:
ao desenvolvimento de aplicações, fator limitador do processo criativo e produtivo dos programadores e que compromete o valor agregado dos produtos da empresa;
ao consenso entre os fabricantes de equipamentos no que tange à padronização, o que pode acarretar falhas de segurança, ataques hackers e ações de cibercriminosos;
à preparação de módulos objetivando a conectividade dos dispositivos;
à aceitação do meio industrial, e consequentemente adesões relativamente limitadas de equipamentos conectados por conta dessa situação;
à informação técnica e atualizações de equipamentos a serem conectados.
Tendo em vista o processo de identificação de riscos de segurança da informação, assinale a alternativa correta.
Todos os riscos identificados devem ser tratados com a mesma severidade.
A avaliação de risco é o processo de comparação de resultados da análise de risco com certos critérios para se determinar como o risco será aceito ou tratado.
As informações acerca de riscos de segurança da informação devem ser consideradas atomicamente, ou seja, de maneira isolada, dentro da organização.
O proprietário do risco é definido como a parte interessada que sofrerá a consequência direta no caso da ocorrência do evento adverso.
A identificação de riscos com base em eventos identifica ameaças e vulnerabilidades específicas de ativos e permite o tratamento de riscos específicos em um nível detalhado.
Em relação à segurança, cada sistema computacional tem valores associados aos recursos que devem ser protegidos, alguns tangíveis, outros intangíveis. Recursos _______________ são aqueles aos quais se pode associar valores diretos, ou seja, pode-se quantificar um preço por ele. Recursos _______________ são mais difíceis de avaliar, pela dificuldade de definir o quanto vale a informação. Alguns autores sugerem que se deve quantificar o custo do(a) _______________, pois é mais apropriado quantificar o impacto negativo do recurso comprometido: custo da troca, danos à reputação, perda de competitividade, entre outros.
Assinale a alternativa que preenche, correta e respectivamente, as lacunas do trecho acima.
tangíveis – intangíveis – perda
intangíveis – tangíveis – investimento
tangíveis – intangíveis – ganho
intangíveis – tangíveis – perda
tangíveis – intangíveis – investimento



