







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
Na etapa de identificação de riscos, devem ser incluídos todos os riscos, com exceção dos das fontes que não estão sob seu controle, apontando-se as fontes de risco, áreas de impacto, as causas e possíveis consequências tangíveis ou intangíveis.
Certo
Errado
Um evento que venha a causar impacto negativo na confidencialidade de uma informação pode ser considerado uma ameaça.
Certo
Errado
Contas de redes sociais são valiosas para atacantes, que tentam invadi-las e usá-las para espalhar malware e aplicar golpes na rede de contatos. Uma estratégia que vem sendo aplicada por grandes corporações é a verificação em duas etapas. São exemplos de softwares e dispositivos para autenticação com segundo fator: Authy, Google Authenticator e Yubikey.
Com relação à demanda de cuidados no uso da tecnologia de verificação em duas etapas, assinale V para a afirmativa verdadeira e F para a falsa.
( ) Os dados usados na verificação da identidade devem ser atualizados frequentemente, em especial o número principal do telefone celular para recebimento de códigos de
verificação e os cadastros alternativos, como e-mails e números de telefone adicionais.
( ) Em caso de extravio de dispositivo cadastrado como confiável é contraindicada a imediata exclusão do equipamento nos serviços em que estiver configurado, devendo ser reportado a perda dos mecanismos de autenticação ao portal administrador do sistema, aguardando a apuração para efetivar a exclusão do equipamento nos serviços.
( ) Em caso de perda da chave de segurança física ela deve ser revogada e o serviço onde ela é usada deve ser notificado imediatamente, e em caso de perda ou desconfiança de acesso não autorizado, devem ser gerados novamente os códigos de backup.
As afirmativas são, respectivamente,
F – F – V.
V – F – F.
V – F – V.
F – V – V.
V – V – V.
Dentre os conceitos de Segurança da Informação, relacione a segunda coluna de acordo com a primeira:
a) confidencialidade
b) integridade
c) risco
d) ameaça
e) vulnerabilidade
( ) se refere a ser correto e consistente com o estado ou a informação pretendida.
( ) potencial causa de um incidente não desejado, o que pode resultar em prejuízo ao sistema ou à organização.
( ) fraqueza de um ativo ou grupo de ativos que pode ser explorada por uma ou mais ameaças.
( ) se refere aos limites em termos de quem pode obter que tipo de informação.
( ) probabilidade de um agente ameaçador tirar vantagem de uma vulnerabilidade e o correspondente impacto nos negócios.
Marque a alternativa que contém a sequência CORRETA de respostas, na ordem de cima para baixo:
a, d, e, b, c.
a, b, c, d, e.
b, c, e, a, d.
b, d, e, a, c.
Na contemporaneidade, as redes sociais constituem-se em importantes meios de interação, seja sob a ótica pessoal ou profissional, para as pessoas naturais ou jurídicas. Numa organização, uma das atribuições habituais dos gestores dessas redes é a realização de campanhas educativas perante os colaboradores, no sentido de que eles tenham posturas e ações que contribuam para a segurança das informações com as quais têm contato. Harmônica a este cenário, uma possível recomendação para os colaboradores da organização é que
enviem, periodicamente, para seu supervisor imediato, relatório de seus acessos aos sistemas, incluindo identificação de seu usuário e senha.
façam cópias de segurança (backups) dos dados organizacionais aos quais tem acesso num dispositivo externo, e pessoal, de armazenamento.
compartilhem com colaboradores de seu departamento e/ou setor, senhas de acesso a sistemas comuns, garantindo redundância para a equipe.
criem senhas fortes, seguras e privativas, de acesso aos seus computadores e aplicativos, reduzindo a possibilidade de acessos não autorizados.
transmitam, visando maior celeridade, relatórios organizacionais de controle interno por meio de aplicativos de mensagens instantâneas.
Um analista de tecnologia da informação de um órgão público está responsável por revisar e garantir a segurança de um sistema crítico de gerenciamento de processos judiciais. Durante a análise, o profissional identificou situações que impactam dois princípios de segurança: confiabilidade e integridade dos dados. Nesse contexto, qual das alternativas a seguir apresenta uma situação que impacta esses princípios de segurança da informação?
Os servidores e backup regulares possuem redundância em caso de falha do sistema.
Está sendo utilizada criptografia de dados em repouso e em trânsito para proteger a integridade dos dados contra acessos não autorizados.
Auditorias regulares de segurança são realizadas para identificar possíveis vulnerabilidades.
Foram concedidas permissões de acesso amplas a todos os usuários para simplificar a administração do sistema, sacrificando um pouco de integridade em prol de usabilidade.
A política do sistema é de centralização das informações. Essa estratégia garante integridade dos dados, pois toda a informação e processamento estão disponíveis em um único, porém robusto, servidor dentro da empresa.
Mensagens não solicitadas em forma de e-mails, conhecidas como spam, são muito utilizadas para enganar os usuários de sistemas de informação. As soluções antispam possuem um papel crucial para evitar ataques de engenharia social executados por meio de spams que representam verdadeiras ameaças aos usuários. Nesse contexto, considere que um indivíduo recebeu um e-mail contendo um spam com um link malicioso que o direcionará para uma página web falsa de um banco de investimentos, com o objetivo de coletar as suas credenciais de acesso a esse sistema.
Essa ação maliciosa é conhecida como
vishing
phishing
skimming
tailgating
water-holing
Os CIS Controls v8, editados pelo Center for Internet Security, oferecem práticas recomendadas de segurança cibernética prescritivas, priorizadas e simplificadas.
Um dos aperfeiçoamentos trazidos pela oitava versão foi
combinação e consolidação dos controles CIS por quem gerencia os dispositivos, em vez de organizar-se por atividades.
importante foco para os dispositivos físicos, limites fixos e discretas ilhas de implementação de segurança.
controles foram aprimorados para acompanhar os sistemas e softwares modernos e o ecossistema cibernético em constante mudança, incluindo os serviços de nuvem e tecnologias móveis.
revisão da terminologia e inclusão do agrupamento de subcontroles (anteriormente denominados “medidas de segurança” ou safeguards).
aumento do número de controles de 18 para 20.
A segurança da informação é fundamental para proteger dados sensíveis e garantir a integridade, a confidencialidade e a disponibilidade das informações.
Tendo em vista os pilares da segurança da informação, numere a COLUNA II de acordo com a COLUNA I, associando os pilares com as suas características.
COLUNA I
1. Confidencialidade
2. Integridade
COLUNA II
( ) Criptografia e controle de acesso são medidas que ajudam a manter esse pilar.
( ) É a garantia de acesso à informação somente por pessoas autorizadas.
( ) É a garantia que os dados acessados não sejam alterados ou corrompidos durante o armazenamento ou transmissão.
Assinale a sequência correta.
2 1 1
1 2 2
1 1 2
2 1 2
A figura a seguir mostra uma representação visual de como os métodos criptográficos estão classificados, sendo divididos entre métodos clássicos e modernos.
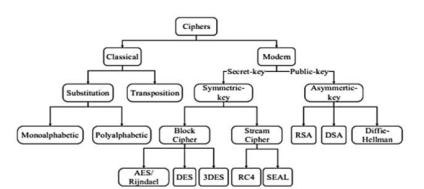
Fonte: SINGH (2013).
A respeito dos métodos de criptografia é correto afirmar, EXCETO:
a criptografia é uma técnica que existe há milênios, sendo utilizada até mesmo no hieróglifo, antiga forma de escrita dos egípcios. Desta forma, é possível perceber que a criptografia já estava sendo utilizada, debatida e aprimorada há aproximadamente 4000 anos.
a utilização da criptografia foi originalmente proposta para proteger informações militares. Na Roma antiga, os planos de guerra eram criptografados antes de serem enviados aos campos de batalha. Desta forma, caso os inimigos interceptassem as mensagens enviadas, os mesmos não conseguiriam fazer bom uso delas, pois estariam ilegíveis.
a evolução da criptografia sempre esteve acompanhada pela evolução da criptoanálise, área de estudo que visa entender os métodos criptográficos e descriptografar informações
os processos criptográficos estão divididos em dois elementos, sendo eles: algoritmo e chave.
a chave, na criptografia, é o procedimento que será executado para cifrar a informação.
Nessa norma, são descritas de forma detalhada as tecnologias de segurança da informação que devem ser utilizadas, principalmente, para os controles de segurança da informação previstos no sistema de gestão de segurança da informação (SGSI).
Certo
Errado
SSL e TLS são tecnologias complementares para garantir a segurança entre computadores que atuam simultaneamente como servidores e clientes de aplicações.
Certo
Errado
“Segurança da informação é um termo abrangente que envolve os esforços de uma organização para proteger as informações. Inclui segurança física de ativos de TI, segurança de endpoints, criptografia de dados, segurança de rede e outras”.
Disponível em: https://www.ibm.com/br-pt/topics/informationsecurity#:~:text=Seguran%C3%A7a%20da%20informa%C 3%A7%C3%A3o%20(InfoSec)%20%C3%A9,confidenciais %20e%20mantenham%20sua%20integridade.
Analise as assertivas a seguir sobre diversos conceitos que envolvem o cenário da segurança da informação e a seguir aponte a alternativa CORRETA.
I - A segurança de TI também se preocupa com a proteção de ativos físicos e digitais de TI e data centers, mas não abrange proteção para armazenamento de arquivos em papel e outras mídias. Concentra-se nos ativos tecnológicos e não nas informações em si.
II - A segurança cibernética concentra-se na proteção dos sistemas de informações digitais. O objetivo é ajudar a proteger os dados e ativos digitais contra ameaças cibernéticas. Embora seja um empreendimento enorme, a segurança cibernética tem escopo restrito, pois não se preocupa em proteger dados analógicos ou em papel.
III - Segurança de dados é a prática de proteger informações digitais contra acesso não autorizado, corrompimento ou roubo durante todo o ciclo de vida. Inclui a segurança física de dispositivos de hardware e armazenamento, além de controles administrativos e de acesso. Também abrange a segurança lógica de aplicativos de software e políticas e procedimentos organizacionais.
Apenas as assertivas I e II estão corretas.
Apenas as assertivas II e III estão corretas.
Apenas a assertiva III está correta.
Todas as assertivas estão corretas.
Nenhuma das assertivas está correta.
Conforme as Normas de Segurança NBR-ISO/IEC, formada pela ISO (International Organization for Standardization) e IEC (International Electrotechnical Commission), aprovadas e traduzidas pela ABNT (Associação Brasileira de Normas Técnicas) e transformada em uma Norma Brasileira (NBR), analise a sentença abaixo:
Na ABNT NBR ISO/IEC 27001:2013. Sistemas de gestão da segurança da informação, são apresentados os requisitos para estabelecer, implementar, manter e melhorar continuamente um Sistema de Gestão da Segurança da Informação (SGSI), bem como os requisitos para avaliação e tratamento de riscos de segurança da informação, sempre com foco nas necessidades da organização (1ª parte). Já na ABNT NBR ISO/IEC 27002:2013. Código de Prática para controle de segurança da informação, são estipuladas as melhores práticas para apoiar a implantação do SGSI, com diretrizes para práticas de gestão e normas de segurança da informação para as organizações (2ª parte). E posteriormente chegou a ABNT NBR ISO/IEC 27005:2019. Gestão de riscos de segurança da informação, trazendo diretrizes para o processo de gestão de riscos de segurança da informação de uma organização, atendendo particularmente aos requisitos de um SGSI (3ª parte).
Quais partes estão corretas?
Apenas a 1ª parte.
Apenas a 3ª parte.
Apenas a 1ª e a 2ª partes.
Apenas a 2ª e a 3ª partes.
Todas as partes.
O Domain Name System (DNS) é um sistema hierárquico e distribuído de gestão de nomes para computadores e serviços. Uma resolução de um nome pode envolver consultas a vários servidores DNS; logo, para otimizar consultas futuras, as respostas são, em geral, mantidas em cache durante um período de tempo determinado. Se um Man-In-The-Middle conseguir interceptar uma consulta DNS, poderá inserir um resultado falso para a consulta na cache do servidor DNS que realizou a consulta.
Esse ataque ao serviço DNS é conhecido como DNS Cache
Inspection
Poisoning
Tunneling
Snooping
Sniffing
Implementar medidas de segurança cibernética no ambiente do serviço público demanda a adoção de estratégias proativas de monitoramento da rede, a implementação de controles de acesso baseados em princípios de least privilege e a aplicação de técnicas avançadas de criptografia para proteção de dados sensíveis, visando a mitigação de ameaças cibernéticas e a garantia da integridade, confidencialidade e disponibilidade das informações institucionais em conformidade com as normas e regulamentações vigentes.
Certo
Errado
A organização deve realizar avaliações de riscos da segurança da informação, bem como implementar o plano de tratamento de riscos da segurança da informação, retendo informação documentada dos resultados tanto das avaliações quanto do tratamento de riscos da segurança da informação.
Certo
Errado
As políticas de segurança da informação dentro de uma organização podem ser apoiadas por políticas específicas por tema, as quais devem, por sua vez, ser alinhadas e complementares à política de segurança da informação da organização.
Certo
Errado
O spyware conhecido como Predator é capaz de realizar uma forma de cyberataque em que o criminoso age como um intermediário entre a vítima e o sítio de um banco ou mesmo de outros usuários.
Certo
Errado
Em um sistema de gestão de segurança da informação, a avaliação e o tratamento de riscos ajudam a identificar as ameaças à segurança da informação e a determinar as medidas adequadas para mitigá-las. Nesse sentido, o primeiro passo no processo de avaliação de riscos é
identificar os ativos de informação.
avaliar o impacto dos riscos.
implementar controles de segurança.
definir a capacidade de aceitar o risco.



