







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
A criptografia de chave pública, também conhecida como criptografia assimétrica, é um pilar fundamental da segurança digital, permitindo a comunicação segura entre partes em um ambiente em que a interceptação de dados por terceiros não autorizados é uma preocupação constante. Neste sistema de criptografia de chave pública, como é garantida a confidencialidade na comunicação entre duas partes?
Utilizando uma única chave compartilhada para criptografia e descriptografia dos dados.
Utilizando a chave pública para criptografar os dados, que só podem ser descriptografados pela correspondente chave privada do destinatário.
Empregando a mesma chave privada tanto para criptografar quanto para descriptografar a mensagem, garantindo que apenas o remetente e o destinatário tenham acesso.
Codificando a mensagem com a chave privada do remetente, de modo que qualquer parte com a chave pública correspondente possa descriptografar.
Uma empresa vai dar ênfase a característica de Segurança de Informação, no qual pretende-se garantir que os dados sejam mantidos em segredo, gerenciando e controlando o acesso às informações, evitando-se o compartilhamento não autorizado de dados. Essa caraterística é conhecida como:
veracidade
integridade
disponibilidade
confidencialidade
O tratamento de risco e a resposta a incidentes de segurança devem ser considerados em uma organização mediante análise de riscos e adoção de procedimentos próprios de acordo com as necessidades da organização.
Certo
Errado
A segurança da informação é crucial para proteger dados contra acesso não autorizado, alterações ou destruição. Fazem parte dos princípios fundamentais da Segurança da Informação:
I. Transparência.
II. Aleatoriedade.
III. Confidencialidade.
IV. Redundância.
V. Complexidade.
É correto o que se afirma em:
I, III e IV.
Apenas I.
I e III.
Apenas III.
I, II, III, IV e V.
Um usuário de computador pretende adquirir uma certificação digital, cujo certificado prescinde de ter um dispositivo, token ou smartcard, no qual ele é armazenado, podendo ter validade de um, dois ou três anos. Essa certificação digital é conhecida como:
A1
A3
T1
T2
O analista João administra o servidor de autenticação Keycloak do TJAP. A aplicação TJApp está registrada como um client OpenID Connect do Keycloak, sob o nome tjapp-client. João recebeu a solicitação de habilitar em tjapp-client o recurso que permite a própria aplicação cliente, TJApp, obter um token de acesso de forma autônoma, sem envolver nenhum usuário final.
João habilitou em tjapp-client o recurso:
direct grants;
client adapters;
token mappers;
identity brokers;
service accounts.
Considere a seguinte figura que ilustra o m dulo cryptography do Python que disponibiliza dois esquemas de padding (AES): PKCS e ANSI X.923 e avalie as afirmações seguintes.
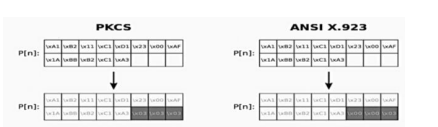
Fonte: https://edisciplinas.usp.br/
I. The Public-Key Cryptography Standards (PKCS) compreende um grupo de padrões criptográficos que fornecem diretrizes e interfaces de programação de aplicativos (APIs) para o uso de métodos criptográficos.
II. AES significa Advanced Encryption Standard e consiste de um algoritmo de criptografia simétrica popularmente usado, estabelecido pelo Instituto Nacional de Padrões e Tecnologia dos EUA (NIST) em 2001. O AES é apresentado como sucessor do então popular, mas antigo, algoritmo Data Encryption Standard (DES).
III. ANSI X9.23 define um aprimoramento no modo básico de encadeamento de blocos de criptografia (CBC) do ANSI X3.106 para que o sistema possa processar dados com um comprimento que não seja um múltiplo exato de oito bytes.
Está(ão) correta(s) a(s) afirmativa(s):
I, apenas.
II, apenas.
III, apenas.
I e II, apenas.
I, II e III.
O firewall somente é necessário em redes grandes, pois redes pequenas não enfrentam riscos de segurança significativos.
Certo
Errado
A arquitetura Zero Trust é uma abordagem de segurança de rede que desafia o modelo tradicional de segurança baseada em perímetro. Tal modelo pressupõe que tudo dentro da rede é confiável e tudo fora dela é potencialmente perigoso. Em vez disso, o Zero Trust opera com o princípio de "nunca confie, sempre verifique". Isso significa que nenhuma entidade, seja dentro ou fora da rede, é automaticamente confiável.
Sobre os princípios fundamentais da arquitetura Zero Trust, analise os itens a seguir:
I. Microsegmentação: dividir a rede em segmentos menores, e controlar o acesso em cada um desses segmentos, mitigando movimentação lateral de atacantes que tenham penetrado a rede.
II. Maior Privilégio: Este princípio defende que usuários administradores devem ter níveis elevados de acesso para realizar quaisquer tarefas no sistema.
III. Verificação Contínua: Em vez de confiar implicitamente em usuários ou dispositivos após a autenticação inicial, o Zero Trust exige uma verificação contínua de identidades e dispositivos antes de conceder acesso a recursos.
Está(ão) CORRETO(S):
I, apenas.
II, apenas.
I, III, apenas.
I, II, apenas.
I, II, III.
Um perímetro de segurança de redes visa fortificar a borda de uma rede por meio do uso de componentes de segurança independentes. Um desses componentes é capaz de impor a política de segurança de acesso aos serviços de rede, pois opera na camada de aplicação e atua como um intermediário entre os servidores de aplicação, localizados na rede externa, e os clientes de aplicação, localizados na rede interna.
Esse componente é o
IDS
DMZ
Firewall com Estado
Firewall sem Estado
Firewall Proxy
São atributos da segurança da informação, aplicáveis no âmbito de proteção de informações e dados, a confidencialidade e a integridade.
Certo
Errado
Analise as afirmativas abaixo sobre tipos de ataques em redes de computadores:
I.Um ataque de phishing ocorre quando um atacante tenta obter informações confidenciais, geralmente por meio de e-mails fraudulentos.
II.Ataques de força bruta envolvem tentativas repetidas de adivinhar senhas ou chaves de segurança para obter acesso não autorizado a um sistema.
III.Um ataque Man-in-the-Middle ocorre quando o atacante intercepta e possivelmente altera as comunicações entre dois dispositivos sem que os participantes saibam.
IV.O ataque DDoS (Distributed Denial of Service) sobrecarrega um sistema ou rede com um grande volume de tráfego, visando torná-lo inacessível.
Estão corretas as afirmativas:
II e IV, apenas.
I, II e IV, apenas.
I e III, apenas.
I, II, III e IV.
II, III e IV, apenas.
São macro etapas de implementação de políticas de segurança da informação, EXCETO:
Planejamento.
Elaboração das normas.
Implementação.
Pesquisas de satisfação in loco.
A norma ISO 27001 corresponde a padrão publicado pela International Organization for Standardization (ISO) em parceria com a International Electrotechnical Commission (IEC). Ela define os requisitos, processos e normas a serem seguidas para garantir uma gestão de segurança da informação eficaz.
Para manutenção e melhoria de qualquer sistema são elementos chave as ações de monitoramento e medição, que envolvem diversas práticas, políticas e procedimentos.
Estas ações de segurança da informação devem observar os seguintes aspectos:
Segurança exclusivamente lógica da organização; Segurança de documentos físicos; Análise de aspectos vulneráveis.
Organização interna e externa da empresa; Cumprimento parcial dos requisitos legais; Técnicas de manipulação de informações.
Gestão de incidentes exclusivamente em data center; Práticas de controle de acesso (em sistemas e no ambiente físico); Gestão de ativos.
Ações de segurança no desenvolvimento de sistemas; Foco exclusivo nos equipamentos pessoais utilizados na organização; Tecnologia de criptografia.
Segurança física da organização; Gestão de incidentes; Análise de aspectos vulneráveis.
A recomendação X.509 da ITU-T faz parte da série X.500 de recomendações que definem um serviço de diretório. Com relação ao X.509, avalie se as afirmativas a seguir são verdadeiras (V) ou falsas (F).
I. O núcleo do esquema X.509 é o certificado de chave públicaprivada associada a cada usuário; os certificados dos usuários são considerados como criados por uma autoridade certificadora confiável e são colocados no diretório pela CA ou pelo usuário.
II. É baseado no uso da criptografia baseadas em chaves simétricas e assinaturas digitais; o padrão não dita o uso de um algoritmo específico, mas recomenda o AES; assume-se que o esquema de assinatura digital exija o uso de uma função de hash.
III. É um padrão importante porque a estrutura de certificado e os protocolos de autenticação definidos nele são usados em diversos contextos; por exemplo, o formato de certificado X.509 é usado em S/MIME, IP Security e SSL/TLS.
As afirmativas são, respectivamente,
V – F – F.
V – V – F.
V – V – V.
F – F – V.
F – V – V.
Segurança em aplicações web é uma preocupação essencial para proteger dados e garantir a integridade das informações.
Sobre práticas de segurança em aplicações web, assinale a alternativa que apresenta CORRETAMENTE práticas que contribuem significativamente para mitigar ataques de injeção SQL em aplicações web:
Utilizar cookies seguros para autenticação de usuários.
Validar e sanitizar entradas de dados do usuário antes de incorporá-las em instruções SQL.
Expor detalhes técnicos das mensagens de erro, incluindo informações de SQL, para facilitar a depuração.
Armazenar senhas no banco de dados em texto claro para facilitar a recuperação em caso de esquecimento.
Assinale a alternativa correta sobre a principal função de um IDS (Sistema de Detecção de Intrusão) em segurança de sistemas:
bloquear acessos não autorizados
monitorar e detectar atividades suspeitas
criptografar dados sensíveis
realizar backups automáticos
controlar acesso por vídeo conferência
Analise as assertivas abaixo sobre os tipos de certificados digitais:
I. Certificados do tipo S são utilizados para garantir validade jurídica a um documento.
II. Certificados do tipo A3 podem ser armazenados em cartão inteligente, token ou na nuvem.
III. Certificados do tipo A são utilizados para garantir sigilo a uma transação.
Quais estão corretas?
Apenas II.
Apenas III.
Apenas I e II.
Apenas I e III.
I, II e III.
Certificado digital emitido sob um processo mais rigoroso de validação do solicitante, incluindo a verificação de que a empresa foi legalmente registrada, encontra-se ativa e que detém o registro do domínio para o qual o certificado será emitido, além de dados adicionais, como o endereço físico. A descrição faz referência ao certificado do tipo:
TLS S.
Raiz.
EV SSL.
Autoassinado.
LCR.
Códigos maliciosos ou malwares são programas de computador idealizados para causar danos nos sistemas computacionais ou exfiltrar dados dos mesmos. O malware que tem a capacidade de propagar-se automaticamente pelas redes, promovendo a exploração de vulnerabilidades nos sistemas e aplicativos e, ainda, enviando cópias de si mesmo de um dispositivo para outro é o:
vírus.
adware.
ransomware.
worm.



