







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
Nos navegadores (browsers) ao acessar algum site é exibido um cadeado ao lado do endereço do site, conforme mostra a figura abaixo, extraída do navegador Chrome.
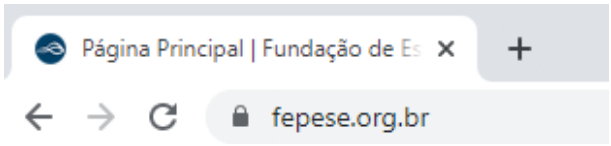
O fato de o cadeado estar fechado indica que a conexão com este site é segura. Isso significa que:
O site foi certificado por empresas de verificação de autenticidade da Internet ( tais como ICP-Brasil, CertiSign, VeriSign, etc) ou por softwares como o Microsoft Defender Smart Screen ou o Global Project da Palo Alto Networks.
Suas informações (por exemplo, senhas ou números do cartão de crédito) permanecem privadas enquanto são enviadas para este site.
Este site bloqueia anúncios não solicitados. Assim, você pode navegar sem receber anúncios de vários tipos de produtos que não são do seu interesse.
Você estabeleceu uma conexão segura a partir do fornecimento de uma credencial (usuário e senha) ou certificado digital (A1/A3, e-CPF ou e-CNPJ). Este site também reconhece sua identidade, mantendo uma rede virtual privada com seu computador.
O acesso à área privada deste site ainda está bloqueada e para acessá-la você precisa fornecer uma credencial (usuário e senha) ou certificado digital (A1/A3, e-CPF ou e-CNPJ). Após fornecê-la, o cadeado aparecerá aberto e você poderá navegar pela área restrita do site.
Na administração de uma empresa ou no serviço público, determina-se a instalação e a configuração de soluções, tais como: antivírus, firewall, antimalware, antispyware, antiramsonware e etc.
A medida contida no enunciado refere-se
à segurança da informação.
à segurança patrimonial.
às barreiras.
à segurança de dignitários.
à segurança física.
O padrão de algoritmo de assinatura digital adotado pelo NIST (National Institute of Standards and Technology), fundamentado no conceito matemático de exponenciação modular e logaritmo discreto, é o
RSA.
AES.
ECC.
Diffi e‑Hellman.
DSA.
Para o caso hipotético descrito a seguir, somente informações corretas são consideradas disponíveis.
Um determinado funcionário atende um pedido por telefone de alguém que se identifica como o cliente A. Essa pessoa explica que seus dados cadastrais estão errados e pede que seja feito um novo cadastro com as informações que ela está passando.
O funcionário atende ao pedido e atualiza o sistema da empresa removendo o cadastro antigo e criando um novo.
Dias depois, ao tentar emitir uma fatura, a empresa nota que os dados do cliente A não estão completos e resolve abrir uma investigação. Durante a investigação descobre-se que os dados passados pela pessoa ao telefone eram falsos e que é portanto necessário refazer o cadastro.
Neste caso, avalie se, durante o processo de atendimento mencionado, ocorreu um incidente com quebra da
I. Confidencialidade dos dados do cliente A.
II. Disponibilidade dos dados do cliente A.
III. Integridade dos dados do cliente A.
Está correto o que se afirma em
I, apenas.
II, apenas.
III, apenas.
I e II, apenas.
II e III, apenas.
Quando criamos políticas de segurança da informação, temos que nos ater aos fundamentos da segurança da informação. Como parte destes fundamentos temos o Hexagrama Parkeriano.
Se um usuário criptografa as informações em um disco rígido e após criptografar tem o azar de perder a chave de criptografia, qual elemento da segurança da informação foi infringido?
autenticidade
confidencialidade
disponibilidade
integridade
utilidade
O tipo de certificado digital com validade de um ano, utilizado para garantir sigilo à transação como, por exemplo, para criptografar um e-mail para ser acessível somente com a utilização de um certificado digital autorizado, é o certificado digital do tipo
A1.
T1.
S3.
S1.
A3.
Com relação à codificação segura, a norma ABNT NBR IS0/1EC 27002:2022 recomenda que, durante a codificação, seja considerada a
utilização de técnicas seguras de programação, como programação em duplas, refactoring, revisão por pares, iterações de segurança e desenvolvimento orientado por testes.
eliminação de técnicas estruturadas de programação, como estruturas de repetição e sub-rotinas.
utilização de técnicas de design que incluam o uso de senhas no código fonte, serviços web não autenticados etc.
validação de campos de formulários no cliente, liberando o servidor para processamentos mais pesados relacionados às regras de negócio.
utilização de padrões de projeto e frameworks utilizando como critério principal o potencial de reduzir o tempo de desenvolvimento.
Ter uma estratégia de backup bem elaborada é fundamental para manter a continuidade dos negócios mesmo diante de um desastre.
O procedimento que captura apenas dados criados e modificados desde a última execução de um backup completo, é o backup
diferencial.
espelhado.
incremental.
lógico.
seletivo.
A criptoanálise é a ciência de recuperar uma informação cifrada sem o acesso direto à chave de criptografia, de forma que ela pode recuperar a mensagem original ou a chave de criptografia. Neste contexto assinale a alternativa que corresponde ao ataque baseando na criptoanálise na qual o atacante possui o conhecimento das mensagens cifradas e também do seu equivalente descriptografado, tendo como objetivo deduzir as chaves utilizadas ou um algoritmo para decifrar qualquer mensagem com a mesma chave.
Ciphertext-only attack
Adaptativ-chosen-plain-text atac
Chosen-ciphertext attack
Known-plaintext attack
Chosen-text attack
Marcos, advogado que sempre acessava os sistemas de um Tribunal de Justiça para fazer consultas de processos, usou seus conhecimentos de informática para invadir tais sistemas. Tendo acesso ao nível raiz e aos demais níveis, utilizou um conjunto de ferramentas de hacker para fazer alterações indevidas.
Baseado nas informações acima, é correto afirmar que Marcos utilizou:
vírus;
rootkit;
spyware;
keyloggers;
bomba lógica.
Na NBR ISO 27002:2013, são listados controles e objetivos de controles que devem ser aplicados de forma alinhada com o tratamento de riscos de segurança da informação. Um desses controles visa assegurar que a segurança da informação está implementada e é operada de acordo com as políticas e com os procedimentos da organização.
O objetivo descrito é o do controle de
análise crítica da segurança da informação
gerenciamento da segurança em redes
gestão de incidentes de segurança da informação e melhorias
segurança da informação na cadeia de suprimento
segurança em processos de desenvolvimento e de suporte
Na NBR ISO 27005:2019, é estabelecido que a análise de riscos pode ser empreendida com diferentes graus de detalhamento, dependendo da criticidade dos ativos, da extensão das vulnerabilidades conhecidas e dos incidentes anteriores envolvendo a organização. Há uma metodologia de análise de riscos que utiliza uma escala com atributos que descrevem a magnitude das consequências potenciais (por exemplo, pequena, média e grande) e a probabilidade de essas consequências ocorrerem (por exemplo, alta, média e baixa).
Essa metodologia de análise de riscos é classificada como
combinada
geométrica
ponderada
qualitativa
quantitativa
A confiança de um sistema de computador é uma propriedade do sistema que reflete sua fidedignidade, isto é, o grau de confiança de um usuário no funcionamento esperado do sistema. Sobre confiança e proteção de software, existem 4 dimensões (ou propriedades) principais de confiança. Assinale a alternativa que NÃO representa uma dessas dimensões ou propriedades principais:
Engenharia de Software 9ª Edição - Sommerville - Editora Pearson, 2011.
Disponibilidade: a habilidade do sistema de entregar serviços quando requisitado.
Confiabilidade: a habilidade do sistema de entregar serviços conforme especificados.
Segurança: a habilidade do sistema de operar sem falhas catastróficas.
Proteção: a habilidade do sistema de se proteger de intrusão acidental ou não.
Confidencialidade: habilidade do sistema de garantir acesso de acordo com políticas de autorização.
O Protocolo ______ é um protocolo de gerenciamento de chaves e associação de segurança Internet). Ele foi desenvolvido pela NSA (National Security Agency) que, na verdade, implementa as trocas estabelecidas no IKE. Ele define vários pacotes, protocolos e parâmetros que possibilitam a ocorrência de trocas IKE em mensagens formatadas padronizadas para criar SAs.
Assinale a alternativa que preencha corretamente a lacuna.
TLS
SSL
ISAKMP
WPA
De acordo com a norma ABNT NBR ISO/IEC 27001, a alta direção de uma organização deve demonstrar liderança e comprometimento em relação ao sistema de gestão da segurança da informação (SGSI) por vários meios, entre os quais se inclui
a atribuição de responsabilidade e autoridade para assegurar que o SGSI esteja em conformidade com os requisitos normativos.
a determinação da capacidade da organização para modificar os parâmetros do SGSI e, como consequência, estabelecer as questões externas relevantes aos objetivos de segurança da informação.
a comunicação sobre a importância de uma gestão eficaz da segurança da informação e da conformidade com os requisitos do SGSI.
o estabelecimento das partes interessadas que são relevantes para o SGSI e os respectivos requisitos para a segurança da informação.
a indicação dos limites e da aplicabilidade do SGSI para o estabelecimento do escopo, que deve estar disponível como informação documentada.
Sobre o princípio da autenticidade, pode-se afirmar que:
garante que apenas pessoas autorizadas terão acesso à informação.
garante um tratamento igual entre todas as pessoas.
garante que apenas pessoas autorizadas poderão alterar a informação.
garante que a informação estará disponível sempre que um usuário autorizado quiser acessá-la.
garante a veracidade da autoria da informação, além de o não repúdio.
Em virtude de uma nova demanda solicitada pela Defensoria Pública do Estado do Rio Grande do Sul (DPE/RS), o Departamento de Infraestrutura deverá configurar uma rede sem fio para uso pelos servidores de acordo com a política de segurança implementada. A rede poderá ser utilizada com dispositivos fornecidos pela DPE/RS ou dispositivos próprios. O Departamento de Infraestrutura implementará as diretrizes de configuração para sistemas operacionais e aplicações criadas pelo Departamento de Segurança.
Um dos controles de segurança aplicados pelo Departamento de Infraestrutura para a rede sem fio da DPE/RS é:
evitar o bloqueio automático em caso de não utilização do dispositivo;
utilizar o recurso do autocompletar para lembrar de usuários e senhas;
desabilitar a proteção SSL, pois a conexão não possui um nível de segurança que atende à política da DPE/RS;
a não alteração da configuração de dispositivos como bluetooth e câmera nos dispositivos móveis corporativos;
implementar e impor restrições sobre quais dispositivos poderão se sincronizar e sobre o uso do armazenamento baseado na nuvem.
De acordo com a estrutura hierárquica de confiança da ICP-Brasil – Infraestrutura de Chaves Públicas Brasileira, a entidade que fornece serviços de armazenamento de chaves privadas para usuários finais é o(a):
Comitê Gestor;
Autoridade de Registro;
Autoridade Certificadora Raiz;
Prestador de Serviço de Confiança;
Prestador de Serviço de Suporte.
O que é um firewall?
Um dispositivo de rede que conecta dois, ou mais segmentos de rede.
Um dispositivo que protege uma rede contra ataques de segurança.
Um dispositivo de entrada/saída que permite a comunicação com a rede.
Um hardware que controla o acesso à internet em uma rede.
A premissa que, utilizada no algoritmo RSA, torna difícil descobrir a relação entre os números que geram as chaves em criptografia assimétrica é a
potenciação.
adição.
razão quadrática.
fatoração.
subtração.



