







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
Uma maneira de instalar um servidor DNS é através do seguinte comando:
apt-get install apache
apt-get install bind9
apt-get install dns7
apt-get install httpd3
apt-get install named5
A figura abaixo ilustra um dos tipos de firewall, conhecido como proxy services ou apenas proxy, que representa uma solução de segurança para atuar como intermediário entre um computador ou uma rede interna e a rede externa, a internet.
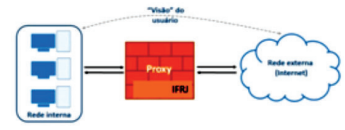
Adaptado de http://www.infowester.com/firewall.php
Esse tipo de Firewall também é conhecido como Firewall de:
aplicação.
contenção.
análise de pacotes.
inspeção de estados.
filtragem de frames.
Uma empresa implementa serviços de diretório e possui filiais em diversos estados, com um domínio formado pelas redes dos estados RS, SC, PR e SP. Porém, há um administrador responsável por cada estado. O que deve ser feito para garantir que cada administrador tenha acesso apenas aos servidores do seu estado?
Criar as contas AdminRS, AdminSC, AdminPR e AdminSP no mesmo domínio.
Criar quatro contas de administrador e criar uma política de segurança da informação, deixando claro que cada um deve acessar apenas em seu estado.
Definir grupos de administradores conforme o estado.
Registrar logs de acesso de cada administrador para fins de auditoria.
Separar o domínio em OUs e definir permissões de administrador em nível de OU.
Um servidor proxy é responsável por hospedar os softwares de antivírus, de modo a garantir a segurança entre duas ou mais redes de computadores.
Certo
Errado
Com relação a um servidor DNS (DOMAIN NAME SYSTEM), assinale a opção correta.
O tipo de registro menos importante é o ADDRESS.
O registro do tipo MAIL EXCHANGE especifica o nome do host preparado para aceitar mensagens de correio eletrônico para o domínio especificado.
Os registros NAME SERVER não especificam servidor de nomes.
Os registros CANONICAL NAME permitem a existência dos mecanismos de autenticação.
Não há diferentes tipos de registros em um servidor DNS.
Servidores de nomes armazenam informações sobre alguma parte do espaço de nomes de domínio (uma ou mais zonas), que são obtidas a partir de um arquivo local ou de outro servidor de nomes. Esses servidores são máquinas que conhecem um pouco da estrutura hierárquica de nomes de domínio e podem, portanto, ajudar na descoberta de um mapeamento nome/IP ou IP/nome. Os servidores de nomes executam uma implementação do DNS. Uma das implementações de código aberto mais utilizadas atualmente é o
DNS.EXE.
JOOMLA.
GRUB.
BIND.
ZOPE.
Analise a seguinte situação a respeito de legitimidade de DNS tratada pelo Windows Server 2008 R2:
Uma das tarefas mais difíceis na resolução de nomes DNS é determinar se um registro DNS obtido de um servidor DNS é le- gítimo. Muitos ataques de negação de serviço ou falsificação podem ser realizados pela interceptação de consultas DNS e pelo retorno de respostas DNS não legítimas. O recurso DNSSEC do Windows Server 2008 R2 permite ao Cliente DNS I e realizar uma verificação de integridade das respostas da consulta DNS. Os registros DNS em uma zona DNS protegida incluem um conjunto de chaves II que são enviadas como registros de recurso DNS dos serviços do Servidor DNS no Windows Server 2008 R2. O III pode autenticar a zona através das chaves IV . Esse método evita a interceptação de consultas DNS e o retorno de respostas DNS não legítimas de um servidor DNS não confiável.
Completa correta e respectivamente as lacunas:
I | II | III | IV | |
A | analisar a integridade do banco de dados dos DNS envolvidos | privadas | servidor DNS | privadas |
I | II | III | IV | |
B | verificar a confiabilidade do servidor da rede | públicas | cliente DNS | privadas |
I | II | III | IV | |
C | verificar a autenticidade de um registro DNS | privadas | cliente DNS | públicas |
I | II | III | IV | |
D | verificar a confiabilidade do servidor da rede | públicas | servidor DNS | públicas |
I | II | III | IV | |
E | realizar o rastreamento dos DNS envolvidos | públicas | cliente DNS | privadas |
Para se instalar o Apache, servidor web muito empregado hoje na internet, sendo considerado por muitos o melhor, no Red Hat, utiliza-se o RPM (Red Hat Package Manager – Gerenciador de Pacote Red Hat). O RPM Apache instala arquivos em vários diretórios, como o diretório /
A árvore sob esse diretório contém os scripts de inicialização do sistema.
O RPM contém páginas do manual que foram armazenadas nesse diretório.
O RPM instala os ícones do servidor padrão, programa CGI e arquivos HTML nesse local.
Os programas executáveis são postos nesse diretório, incluindo o próprio programa executável do servidor, assim como vários utilitários.
Alguns dos utilitários do pacote Apache são colocados aqui, como o programa htpasswd, que é usado para gerar arquivos de autenticação de senhas.
Um programador de aplicações distribuídas para rodar no Servidor de Aplicações Apache deve conhecer três "linguagens". Quais são essas linguagens?
JSP, Servlets e XML
JSP, HTML e XML
Java, JSP e HTML
Java, HTML e XML
C, HTML e XML
Leia a afirmação abaixo, relacionada ao conhecimento específico de IIS Microsoft e, em seguida, assinale a alternativa que preenche corretamente a lacuna.
O IIS Microsoft exerce a função de ____________________ que permite adicionar ou remover módulos de acordo com necessidades específicas.
gerenciador de banco de dados
framework
plataforma
servidor Web
compilador
Assinale a alternativa que apresenta o que a linha abaixo faz no arquivo squid.conf.
cache_dir aufs /
Estabelece um tamanho máximo de 5MB de arquivos dentro do cache.
Define o tamanho máximo de 5GB do cache.
Cria diretórios de 5MB dentro de diretório do cache.
Define o tamanho de 5GB que o squid vai usar em RAM.
Limita em 5MB os downloads.
O servidor Web Apache é configurado pelo seguinte arquivo mestre:
httpd.conf
apache.conf
webapp.conf
htaccess.conf
Na arquitetura web, o erro que retorna no navegador, acusando que o servidor está ocupado e não pode atender à solicitação do usuário naquele momento, é conhecido como erro:
404
403
203
503
304
Uma característica importante da arquitetura do Apache Tomcat 7 é que:
apenas uma única instância do Tomcat pode existir em uma única JVM.
cada componente Context representa um grupo de aplicações web do servidor.
cada Host é necessariamente filho de mais de uma aplicação web rodando no servidor
o componente Server é usado como elemento interno em instâncias complexas Java.
uma instância do Tomcat consiste em uma aplicação standlone do tipo EJBeans.
Um dos principais tipos de registros de recursos do DNS para o IPv4 é o:
AIP.
NSS.
MMX.
PTA.
SOA.
Considere um sistema de informações de uma empresa que consiste em um ou mais bancos de dados e funcionários que precisam acessá-los remotamente. Nesse modelo, os dados são armazenados em poderosos computadores chamados __I__. Com frequência, essas máquinas são instaladas e mantidas em um local central. Nos escritórios os funcionários têm em suas escrivaninhas máquinas mais simples, chamadas __II__, com as quais acessam dados remotos, por exemplo, para incluir em planilhas eletrônicas que estão elaborando.
As lacunas I e II são preenchidas correta e respectivamente por:
desktops e tablets
data warehouses e desktops
data marts e mainframes
servidores e clientes
mainframes e servidores.
Responda a esta questão com base em seus conhecimentos sobre a aplicação SQUID (Autenticação de usuários). Complete a lacuna a seguir com a alternativa correta. O cadastro dos usuários para acesso ao Squid é feito com o uso do utilitário ________________, lembrando apenas que a opção -c deve ser usada apenas caso o arquivo de senhas ainda não exista, pois ela instrui o utilitário a criá-lo.
htpasswd
passwd
user_add
add_user
Ao efetuar uma tentativa de acesso a um servidor web, um usuário se deparou com a seguinte tela:
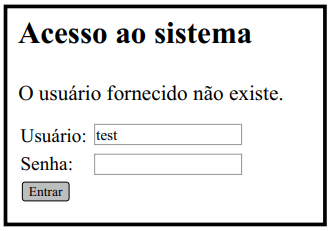
Essa tela apresenta uma falha de segurança comum, pois
o botão “Entrar” está habilitado apesar de nenhuma senha ter sido inserida.
a página está informando que o usuário inserido não existe.
a senha é solicitada por meio de um campo na página.
o campo usuário se mantém preenchido após a tentativa de acesso ao sistema.
os dados de acesso são enviados por meio de um formulário web.
Quanto ao Software Livre Servidor Apache, analise as assertivas abaixo.
I. Não oferece suporte a scripts CGI.
II. Oferece suporte a virtual hosting por nome ou endereço IP que impede as páginas de possuírem endereços diferentes no mesmo processo ou usar mais de um processo para controlar mais de um endereço.
III. Oferece suporte à criptografia via SSL e certificados digitais.
É correto o que se afirma em
I, apenas.
II, apenas.
III, apenas.
I e II, apenas.
I, II e III.
Considere o texto a seguir.
O Windows Server 2003 possui nativamente um servidor de DNS que é de fundamental importância. Nesse servidor, os domínios DNS são implementados a partir da criação de zonas DNS que podem ser de vários tipos. Um desses tipos é novidade no DNS do Windows Server 2003, em relação a versões anteriores. Esse tipo de zona pode ser criada para a resolução imediata de nomes de um determinado domínio filho. Somente os registros do servidor de nomes, o início de autoridade e hosts necessários são cadastrados. Este recurso é recomendado quando domínios filhos (delegados, como, por exemplo, campinas.sp.gov.br, que é um domínio delegado a partir do domínio sp.gov.br) possuem mais de um servidor de DNS com autoridade, pois nestes casos o servidor de DNS "pai" precisaria ter cadastrado todos os servidores DNS com autoridade no domínio filho. Cadastrando uma zona desse tipo, o gerenciamento fica mais simples, pois essas atualizações podem ser feitas automaticamente.
O texto fala de um tipo de zona de DNS denominada zona
pública.
de autoridade.
secundária.
primária.
de stub.



