







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
Segundo a ISO 27005: Gestão de riscos em TI, considerando-se a identificação de riscos, no que se refere especificamente às áreas onde as vulnerabilidades podem ser identificadas, analisar os itens.
I. Processos e procedimentos.
II. Configuração do sistema de informação.
III. Hardware, software ou equipamentos de comunicação.
IV. Dependência de entidades externas.
]Está CORRETO o que se afirma:
Apenas no item IV.
Apenas nos itens I e II.
Apenas nos itens I e III.
Em todos os itens.
Uma das etapas do processo de gestão de risco consiste em definir o contexto.
Certo
Errado
Na NBR ISO 27005:2019, é estabelecido que as opções de tratamento do risco sejam selecionadas com base no resultado do processo de avaliação de riscos, no custo esperado para implementação dessas opções e nos benefícios previstos. A ação de uma das opções de tratamento do risco recomenda que o nível de risco seja gerenciado por meio da inclusão, da exclusão ou da alteração de controles, para que o risco residual possa ser reavaliado e, então, considerado aceitável.
Essa opção de tratamento do risco é a de
aceitação do risco
compartilhamento do risco
evitação do risco
modificação do risco
retenção do risco
A norma ABNT NBR ISO/IEC 27005 oferece:
diretrizes e princípios gerais para iniciar, implementar, manter e melhorar a gestão de segurança da informação.
orientações para desenvolvimento de medidas e métricas para avaliação da eficácia de um sistema de gestão de segurança da informação.
instruções para a implementação aderente aos objetivos organizacionais de um sistema de gestão de segurança da informação.
diretrizes para o processo de gestão de riscos de segurança da informação de uma organização.
A NBR ISO/IEC 27005:2023 visa traçar ações para lidar com os riscos de Segurança da Informação, além de realizar atividades de gerenciamento na área, especificamente avaliação e tratamento de riscos. As ações para tratamento de risco denominam-se Respostas ao Risco. Contratar um seguro, é um exemplo de:
Aceitação do risco.
Modificação do risco.
Ponderação do risco.
Mitigação do risco.
Transferência de risco.
A equipe de gestão de riscos de um órgão está adequando o seu processo de tratamento de riscos à norma ABNT NBR ISO/IEC 27005:2023. Para tal, foi estabelecido um processo interativo que engloba as seguintes atividades:
I. formular e selecionar opções de tratamento de riscos;
II. avaliar se os riscos estão de acordo com o contexto do SGSI;
III. decidir sobre a aceitabilidade do risco residual;
IV. identificar os riscos da organização;
V. avaliar os riscos identificados.
Dentre as atividades acima, fazem parte do processo interativo de tratamento de riscos, segundo a ABNT NBR ISO/IEC 27005:2023, somente as atividades:
I e III;
II e IV;
III e V;
IV e V;
I e IV.
A norma NBR ISO/IEC 27005:2019 fornece diretrizes para a gestão de riscos de segurança da informação em uma organização. De acordo com esta norma, é conveniente que
o nível de risco seja determinado para todos os cenários de incidentes relevantes.
seja dada atenção unicamente a incidentes que causem consequências de natureza permanente.
o valor do impacto ao negócio seja sempre expresso de forma quantitativa.
controles para modificar, reter ou compartilhar os riscos sejam prontamente evitados.
sejam identificados somente os riscos cujas fontes estejam sob controle da organização.
A figura a seguir ilustra o fluxograma geral do processo de gestão de riscos de segurança de informação, em conformidade com a ISO 27005.
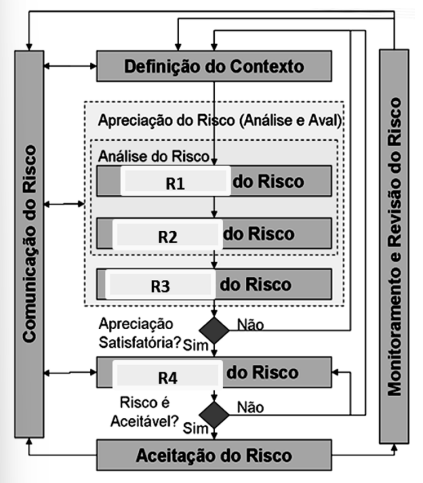
As fases de risco identificadas como R1, R2, R3 e R4 são denominadas respectivamente:
estimativa, avaliação, tratamento e identificação
identificação, estimativa, avaliação e tratamento
avaliação, tratamento, identificação e estimativa
tratamento, identificação, estimativa e avaliação
O processo de gestão de riscos de segurança da informação da equipe de TI do TCE/ES, denominado ProcessoR, foi elaborado em plena observância à norma NBR ISO/IEC 27005:2019.
Sendo assim, durante a execução do ProcessoR, a equipe de TI do TCE/ES deve julgar se o risco residual é ou não satisfatório logo após a atividade do ProcessoR de:
análise de riscos;
aceitação do risco;
avaliação de riscos;
tratamento do risco;
identificação de riscos.
De acordo com as entradas e saídas do processo de gerenciamento de risco da NBR ISO/IEC 27005: 2011, numere a COLUNA II de acordo com a COLUNA I, relacionando a fase do processo à entrada necessária.
COLUNA I
1. Definição do contexto
2. Avaliação de riscos
3. Tratamento de riscos
4. Aceitação do risco
COLUNA II
( ) Critérios básicos, escopo e limites, organização para gerência de risco.
( ) Lista dos riscos priorizados conforme os critérios de avaliação.
( ) Todas as informações relevantes sobre a organização.
( ) Plano de treinamento de riscos, avaliação de riscos residuais.
Assinale a sequência correta.
3 4 2 1
1 2 4 3
2 3 1 4
4 1 3 2
A norma ABNT 27005 estabelece, em sua seção sobre Tratamento do Risco de Segurança da Informação, quatro opções desse tratamento, sendo, especificamente, duas dessas opções:
Modificação do Risco e Minimização do Risco.
Ação de Evitar o Risco e Perpetuação do Risco.
Desvio do Risco e Retenção do Risco.
Minimização do Risco e Desvio do Risco.
Retenção do Risco e Compartilhamento do Risco.
Critérios para a aceitação do risco devem instituir exclusivamente um único limite, não sendo aceitável mais de um limite.
Certo
Errado
João recebeu a tarefa de adequar a gestão de riscos de segurança da informação da DPE/RS à norma ABNT NBR ISO/IEC 27005:2019.
Para isso, ele deve:
remover ou substituir os controles considerados insuficientes;
determinar o valor dos ativos de informação durante a definição do contexto;
assegurar que os riscos residuais sejam aceitos pelos gestores;
determinar os riscos residuais antes de definir o plano de tratamento do risco;
iniciar o processo de gestão de riscos com a identificação dos riscos.
De acordo com a norma ABNT NBR ISO/IEC 27005:2019, em uma organização, o compartilhamento de determinado risco
tem potencial para criar novos riscos ou modificar riscos existentes e identificados.
tem potencial para evitar que ocorra a atividade ou condição que dá origem aos riscos.
permite à organização decidir sobre a retenção dos riscos com base em sua avaliação.
permite à organização deliberar sobre a aceitação dos riscos a partir de seu tratamento adequado.
permite à organização gerenciar o risco por meio de controles para reduzir o risco residual.
Na NBR ISO 27005:2019, é estabelecido que a análise de riscos pode ser empreendida com diferentes graus de detalhamento, dependendo da criticidade dos ativos, da extensão das vulnerabilidades conhecidas e dos incidentes anteriores envolvendo a organização. Há uma metodologia de análise de riscos que utiliza uma escala com atributos que descrevem a magnitude das consequências potenciais (por exemplo, pequena, média e grande) e a probabilidade de essas consequências ocorrerem (por exemplo, alta, média e baixa).
Essa metodologia de análise de riscos é classificada como
combinada
geométrica
ponderada
qualitativa
quantitativa
A Norma ABNT 27005 estabelece alguns itens que devem ser considerados quando da definição dos critérios para a aceitação de riscos, sendo dois desses itens
tecnologia e finanças.
operações e equipe técnica.
fatores sociais e tempo de funcionamento.
equipe técnica e tecnologia.
tempo de funcionamento e finanças.
A sala de servidores tem um grande valor para o TJSE. Para iniciar o processo de avaliação de riscos da sala, o analista de Segurança da Informação Pedro solicitou uma lista dos servidores físicos e das máquinas virtuais instaladas com os respectivos sistemas e serviços em produção, além dos processos de negócio associados.
De acordo com a ABNT NBR ISO/IEC 27005:2019, para executar a primeira etapa da identificação de risco, aquela que antecede todas as demais etapas, Pedro irá utilizar a lista fornecida para identificar os(as):
ativos;
ameaças;
consequências;
vulnerabilidades;
controles existentes.
O processo de avaliação de riscos é composto por quatro atividades: identificação dos riscos; análise dos riscos; avaliação dos riscos; e eliminação dos riscos.
Certo
Errado
A fim de dar suporte ao processo decisório, convém que a comunicação do risco seja realizada.
Certo
Errado
É apropriado que ações relacionadas à retenção do risco, sem outras ações adicionais, sejam tomadas independentemente da execução da avaliação dos riscos.
Certo
Errado



