








Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
O processo de gestão de riscos é contínuo, mas não pode interagir com a avaliação de riscos e com a atividade de tratamento do risco.
Certo
Errado
A Norma ABNT NBR ISO/IEC 27005:2011 fornece diretrizes para o processo de gestão de riscos de segurança da informação, que consiste na(no)
tratamento do risco e no bloqueio total de ocorrências de riscos.
definição do contexto e no processo de avaliação de riscos.
aceitação do risco e no uso de análise de riscos somente qualitativa.
comunicação e consulta do risco e no uso de análise de riscos somente quantitativa.
análise crítica de riscos e no bloqueio total de ocorrências de riscos.
Diretrizes para o processo de gestão de riscos de segurança da informação são estabelecidas pela Norma NBR ISO/IEC 27005:2019.
De acordo com esta norma, assinale a afirmativa correta
Convém que a atividade ou condição que dá origem a um determinado risco seja incentivada.
Convém que a identificação de riscos exclua aqueles cujas fontes estão além do controle da organização.
Convém que a responsabilidade pelos ativos seja institucional sem promover responsabilização individualizada.
Convém que o nível dos riscos seja comparado com os critérios de avaliação e com os critérios para a aceitação do risco.
No que diz respeito à disponibilidade de recursos necessários, de acordo com a NBR ISO/IEC no 27005:2011, esta deve ser avaliada para:
1. Executar o processo de estabelecimento do contexto e de identificação de riscos.
2. Executar o processo de avaliação de riscos e estabelecer um plano de tratamento dos riscos.
3. Definir e implementar políticas e procedimentos, incluindo implementação dos controles selecionados.
Assinale a alternativa que indica todas as afirmativas corretas.
É correta apenas a afirmativa 3.
São corretas apenas as afirmativas 1 e 2.
São corretas apenas as afirmativas 1 e 3.
São corretas apenas as afirmativas 2 e 3.
São corretas as afirmativas 1, 2 e 3.
A norma ABNT NBR ISO/IEC 27005 – Tecnologia da Informação – Técnicas de segurança – Gestão de Riscos de segurança da informação – estabelece quatro opções para o tratamento de riscos em um sistema de informação, sendo duas dessas opções:
replicação e divisão do risco.
modificação e retenção do risco.
absorção e participação do risco.
substituição e compactação do risco.
internalização e implementação do risco.
A norma NBR-ISSO-IEC 27005:2019 ilustra o processo de gestão de riscos de segurança da informação com a figura abaixo.
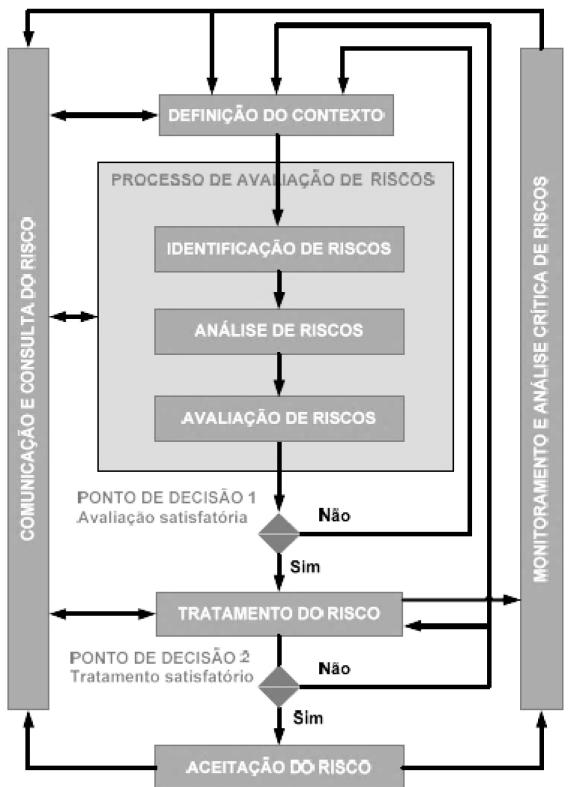
FIM DA PRIMEIRA OU DAS DEMAIS ITERAÇÕES
Entendendo o diagrama acima como um processo, devemos esperar como saída da atividade DEFINIÇÃO DO CONTEXTO, de acordo com a norma NBR-ISSO-IEC 27005:2019,
o escopo do levantamento de processos, incluindo atividades auto normativas.
uma lista de ameaças com a identificação do tipo e da fonte das ameaças.
uma lista de ativos com riscos a serem gerenciados e uma lista dos processos de negócio relacionados aos ativos e suas relevâncias.
uma lista de riscos avaliados, ordenados por prioridade de acordo com os critérios de avaliação de riscos.
a especificação dos critérios básicos, o escopo e os limites do processo de gestão de riscos de segurança da informação e a organização responsável pelo processo.
Quanto aos critérios para a aceitação dos riscos, é importante que a organização defina sua própria escala de níveis de aceitação do risco e que itens, como, por exemplo, operações, tecnologia, finanças, entre outros, serão considerados.
Certo
Errado
Conforme a norma ABNT NBR ISO/IEC 27005, no contexto da análise de riscos da organização, a partir da identificação de cenários de incidentes relevantes, de ameaças, de ativos afetados, de vulnerabilidades exploradas e de efeitos para os ativos e processos do negócio, convém que ocorra a
avaliação da probabilidade dos incidentes.
determinação do nível de risco.
descrição geral do processo de tratamento do risco.
análise qualitativa de riscos.
análise quantitativa de riscos.
Baseando-se na norma ISO/EIC 27005, na parte de análise e avaliação de risco, é importante verificar os impactos relativos a problemas com a área de sistemas. Na identificação das consequências operacionais de cenários de incidentes, dentre os itens que devem ser vistos, deve-se verificar:
a redução de furtos e roubos
a aquisição de sistemas e ativos
o valor estimado da organização
a investigação e o tempo de reparo
São pontos de decisão válidos, conforme definidos pela NBR ISO/IEC no 27005:2011, no contexto do processo de gestão de riscos de segurança da informação:
1. Com relação à satisfação no que diz respeito à avaliação de um dado risco analisado.
2. Com relação à satisfação quanto ao tratamento de um dado risco avaliado.
3. Com relação à satisfação no que diz respeito à análise de um dado risco identificado.
Assinale a alternativa que indica todas as afirmativas corretas.
É correta apenas a afirmativa 3.
São corretas apenas as afirmativas 1 e 2.
São corretas apenas as afirmativas 1 e 3.
São corretas apenas as afirmativas 2 e 3.
São corretas as afirmativas 1, 2 e 3.
As opções previstas para o tratamento do risco em segurança da informação segundo a Norma NBR ISO/IEC nº 27005:2011, que define uma estrutura de atividades para gestão de risco, inclui
retenção do risco.
prevenção do risco.
mitigação do risco.
avaliação do risco.
A norma NBR ISO/IEC 27005 é uma norma internacional que aborda a gestão de riscos em segurança da informação. Qual etapa é parte fundamental do processo de gestão de riscos conforme a NBR ISO/IEC 27005?
Estabelecer objetivos de vendas.
Identificar e analisar riscos.
Implementar estratégias de marketing.
Definir políticas de recursos humanos.
Estabelecer metas de produção.
Sobre a segurança da informação, relacione a Coluna 1 à Coluna 2, associando os ativos às respectivas classificações segundo a norma NBR ISO/IEC 27005:2011.
Coluna 1
1. Ativo primário.
2. Ativo de suporte.
Coluna 2
( ) Processos de negócio.
( ) Estrutura organizacional.
( ) Informações.
( ) Hardware e software.
( ) Recursos humanos.
A ordem correta de preenchimento dos parênteses, de cima para baixo, é:
1 – 1 – 2 – 1 – 2.
1 – 2 – 2 – 2 – 1.
1 – 2 – 1 – 2 – 2.
2 – 1 – 1 – 2 – 1.
2 – 2 – 2 – 1 – 1.
Uma das opções para o tratamento do risco é realizar a sua retenção. Entretanto, sua escolha não deve ser feita com base na avaliação de riscos, mas sim com base na identificação dos riscos.
Certo
Errado
No contexto da gestão de riscos em segurança da informação e avaliação de segurança de produtos de TI, a ISO/IEC 27005 e a ISO/IEC 15408 são normas internacionalmente reconhecidas.
Em relação ao tema, analise as afirmativas a seguir e assinale (V) para a verdadeira e (F) para a falsa.
( ) A ISO/IEC 27005 é uma norma que fornece diretrizes para o processo de gestão de riscos em segurança da informação, incluindo a identificação, análise e tratamento de riscos.
( ) A ISO/IEC 15408, também conhecida como Critérios Comuns (Common Criteria), é uma norma que estabelece um framework para a avaliação da segurança de produtos de software, mas não inclui hardware em seu escopo.
( ) Ambas as normas, ISO/IEC 27005 e ISO/IEC 15408, fornecem critérios específicos para a certificação de produtos e serviços em segurança da informação.
As afirmativas são, respectivamente,
V – F – F.
V – V – F.
F – V – F.
F – V – V.
F – F – V.
A ABNT NBR ISO/IEC 27005 provê metodologia específica para o gerenciamento de riscos em segurança da informação.
Certo
Errado
Conforme a norma em apreço, um controle implementado que funcione mal ou que seja usado incorretamente é incapaz de representar por si só uma vulnerabilidade, o que ocorrerá somente se houver uma ameaça associada.
Certo
Errado
Segundo a NBR n.º 27005:2019, a abordagem da gestão de riscos de segurança da informação define que se deve adotar um método de fazer a gestão da segurança para todos os processos existentes para facilitar o treinamento dos colaboradores.
Certo
Errado
De acordo com a ABNT NBR ISO/IEC 27005, assinale a opção que indica o processo de gestão de riscos de segurança da informação que prevê a identificação dos riscos, bem como sua priorização qualitativa, quando se usam como entradas, por exemplo, seu escopo e seus limites.
aceitação do risco de segurança da informação
tratamento do risco de segurança da informação
análise/avaliação de riscos de segurança da informação
comunicação do risco de segurança da informação
Experiências internas de incidentes e avaliações anteriores das ameaças não devem ser consideradas em avaliação de riscos após a ocorrência dos eventos relevantes.
Certo
Errado



