







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
Para garantir privacidade nas comunicações de dados em TI, é importante atentar-se para os quesitos de segurança da informação do software com o uso de criptografia. O algoritmo AES (Advanced Encryption Standard) é um bloco de chaves binárias de:
512 bits.
128 a 256 bits.
32 bits, somente.
64 bits, somente.
64 a 256 bits.
Em relação ao protocolo FTP, considere as seguintes afirmações.
I. As informações de controle e os dados dos arquivos transferidos são enviados através de uma única conexão TCP.
II. No modo passivo, o cliente de FTP realiza a abertura da conexão de dados no servidor usando um número de porta fornecido pelo servidor.
III. No modo ativo, o servidor de FTP realiza a abertura de conexão de dados na porta 20 (TCP) da máquina cliente.
Quais estão corretas?
O DES (data encryption standard) é considerado um algoritmo de criptografia assimétrico, visto que as suas chaves pública e privada são diferentes.
Certo
Errado
O AES (advanced encryption standard) é um algoritmo de criptografia de chave simétrica que criptografa e descriptografa dados por meio de uma chave criptografada e de blocos, cujos tamanhos são de 128, 192 ou 256 bits.
Certo
Errado
O algoritmo de criptografia ______ foi colocado como padrão para utilização em uma rede WLAN com WPA2.
Assinale a alternativa que completa corretamente a lacuna do parágrafo acima.
DES
3DES
AES
RC4
RSA
A criptografia simétrica é feita utilizando-se uma chave secreta para a codificação e decodificação dos dados. Assinale a alternativa que apresenta algoritmos simétricos.
RC6, RSA.
RSA, IDEA.
RC6, Rabin.
3DES, IDEA.
3DES, Rabin.
Considere as seguintes figuras que apresentam o envio de um arquivo entre dois serviços:
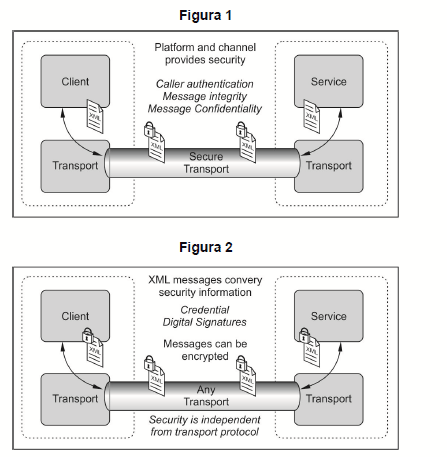
Com base nessas imagens e nas configurações padrão para os protocolos HTTP e HTTPS, é correto afirmar que o arquivo enviado na figura 1
A criptografia de chave simétrica pode ser feita atualmente por diversas cifras de bloco conhecidas, incluindo DES (DATA ENCRYPTION STANDARD), 3DES e AES (ADVANCED ENCRYPTION STANDARD). Cada um desses padrões utiliza funções onde os algoritmos utilizam uma cadeia de bits para chave. O ataque de força bruta para cada uma dessas cifras é percorrer todas as chaves, aplicando o algoritmo de decriptografia com cada chave. Assim, para decifrar um AES o atacante utilizará, no máximo, a seguinte quantidade de chaves possíveis:
256
264
2128
2192
2256
Com relação aos princípios de criptografia, analise as afirmativas a seguir.
I. Na criptografia simétrica, a mesma chave é utilizada para encriptar e decriptar a mensagem, devendo a mesma ser acordada entre o transmissor e o receptor.
II. A criptografia assimétrica dá origem à figura das chaves pública e privada
III. Da mesma forma que na criptografia simétrica, na assimétrica é necessário um acordo prévio de chaves entre o transmissor e o receptor.
Assinale:
se somente a afirmativa I estiver correta.
se somente a afirmativa II estiver correta.
se somente a afirmativa III estiver correta.
se somente as afirmativas I e II estiverem corretas.
se todas as afirmativas estiverem corretas.
Para melhorar a segurança da informação, são utilizados processos de criptografia sobre a informação transmitida. Uma das técnicas de criptografia amplamente difundida é o DES (Data Encryption Standard), na qual o processo de criptografia envolve, sobre os dados originais, a primeira etapa de
inversão.
permutação.
separação.
substituição.
inserção da chave.
Considere as seguintes assertivas sobre funções e algoritmos criptográficos:
I. SHA-512 é uma função hash.
II. RSA é um algoritmo criptográfico assimétrico
ou de chave pública.
III. AES é um algoritmo criptográfico simétrico.
Quais estão corretas?
Apenas I.
Apenas II.
Apenas III.
Apenas II e III.
I, II e III.
O objetivo do IPSec é facilitar a confidencialidade, a integridade e a autenticação da informação que é comunicada usando o IP.
Antes de iniciar a transmissão dos dados do usuário, as duas entidades precisam negociar os parâmetros de segurança com o IKE (Internet Key Exchange) que, na fase 1, utiliza o
Considerando o HTTP, correlacione as colunas abaixo e, em seguida, assinale a alternativa que apresenta a sequência correta.
Coluna A
1. GET.
2. POST.
3. CONNECT.
4. TRACE.
Coluna B
( ) Acrescenta algo a uma página web.
( ) Usa um proxy com conexão segura.
( ) Lê uma página web.
( ) Ecoa a solicitação recebida.
As especificações do E-Ping tratam de assuntos relacionados à garantia da confidencialidade e à disponibilidade das informações.
A desvantagem dos algoritmos de chave simétrica é a exigência de uma chave secreta compartilhada. A fim de garantir a comunicação segura entre toda uma população de 4 pessoas, o total de chaves necessárias é:
10.
4.
12.
6.
8.



