







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
Técnicas criptográficas são essenciais à segurança da informação, nas organizações. A respeito de tal contexto, é correto afirmar que
A principal desvantagem do método RSA de criptografia é
a insegurança gerada pela fraqueza algorítmica.
não ser um algoritmo de chave pública.
a identidade algorítmica com o AES, porém menos preciso.
a lentidão causada pela exigência de chaves com muitos bits (> = 1024) para manter um bom nível de segurança.
o fato de utilizar o modo de cifra de fluxo.
Um computador A precisa enviar uma mensagem sigilosa para um computador B em uma rede remota conectada à Internet. Deseja-se que a mensagem seja enviada "embaralhada"; que somente o computador B possa ter acesso ao seu conteúdo, compreendendo-a; e que exista a garantia de que a mensagem foi mesmo enviada pelo computador A. Nesse contexto, sobre assinaturas digitais, certificação digital e segurança na Internet, indique a afirmativa ERRADA:
A chave privada no computador A precisa ser segura, e apenas o seu proprietário deve ter acesso a ela, pois a única maneira para se produzir a assinatura digital é com a utilização dessa chave. Para decifrar a assinatura digital, o computador B deve utilizar a chave pública de A.
No contexto apresentado, no envio da mensagem, o computador A pode fazer uso de um certificado de chave pública, que é um conjunto de dados à prova de falsificação que atesta a associação de uma chave privada a um usuário final. Para fornecer essa associação, uma RA (Registration Authority) confirma a identidade do computador A, emite certificados para B com o nome do usuário A, a chave pública utilizada e outras informações que o identificam.
Para criptografar a mensagem em si, se for usado criptografia de chave assimétrica, como algoritmos RSA, os dados devem ser encriptados pela chave pública de B, fornecida previamente para A, e decriptados, na recepção, pela chave privada de B, que é secreta.
Para criptografar a mensagem em si, se A utilizar criptografia de chave simétrica, a mesma chave usada para criptografar os dados deverá ser usada na recepção, por B. Ou seja, a chave utilizada é compartilhada pelos pares envolvidos.
Quanto ao CASO 1, é correto afirmar que:
mesmo que um hacker detenha a chave privada de Bob, a comunicação entre Alice e ele pode ser considerada segura, pois o sistema escolhido foi simétrico
o sistema criptográfico para o restante da comunicação (passo 5) foi escolhido com base no critério de desempenho e não quanto ao critério de segurança
se a informação enviada por Alice para Bob no passo 3 fosse interceptada por um hacker, este poderia obter a chave simétrica utilizando a chave pública de Bob
se um hacker se passar por Bob enviando a chave pública (de Bob) para Alice, este obterá de volta a chave simétrica enviada por Alice tornando a comunicação insegura
Bob tem como verificar a autenticidade da chave simétrica, garantindo desta forma que Alice foi a entidade que a gerou
Quanto aos sistemas criptográficos, considere as afirmativas abaixo:
1. Podem ser classificados quanto ao número de chaves utilizadas em: sistema de chave pública e sistema de chave simétrica
2. Um sistema de chave simétrica utiliza para cada entidade participante da comunicação um par de chaves
3. Nos sistemas simétricos a crifagem pode ser realizada em blocos (block cipher) ou em um fluxo (stream cipher).
Podemos afirmar que estão corretas as afirmativas:
Sobre o CASO 1, considere as afirmativas:
1. Este caso representa a descrição de um protocolo criptográfico
2. O tamanho da chave gerada por Alice (passo 2) afetará mais o desempenho da comunicação do que o algoritmo simétrico escolhido
3. Após o passo 5 a comunicação passa a utilizar o sistema simétrico devido ao fato deste ser mais seguro do que o baseado em chave pública
4. A chave simétrica criada por Alice geralmente é chamada de chave de sessão
Podemos afirmar que estão corretas as afirmativas:
Criptografia simétrica é um método de codificação que utiliza
As cifras que reordenam as letras de um texto mas não os disfarçam são denominadas
monoalfabética.
polialfabética.
de uso único.
de substituição.
de transposição.
Analise as seguintes afirmações relacionadas a conceitos básicos de criptografia e segurança da informação:
I. Para encriptar um texto simples de 131 bytes com um algoritmo que usa blocos de 16 bytes, ao chegar no nono bloco o algoritmo irá complementar a informação com mais 13 bytes extras para só então encriptá-lo. No momento de decriptá-lo, esses 13 bytes extras devem ser identificados e ignorados.
II. Com o algoritmo RSA os dados encriptados pela chave pública podem ser decriptados apenas pela chave privada equivalente.
III. Privacidade é o conceito que indica que ninguém pode invadir seus arquivos e ler os dados sigilosos, enquanto integridade é um conceito relacionado à imposição legal que orienta e impele as pessoas a honrar as suas palavras.
IV. Na criptografia de chave simétrica a chave que é utilizada para criptografar os dados é a mesma chave que é utilizada para decriptá-los. A segurança nestes casos está no uso de dois algoritmos diferentes: um para criptografar e outro para decriptar. Por exemplo, ao se usar o algoritmo DES (Digital Encryption Standard) para criptografar deve-se, com a mesma chave, usar o algoritmo AES (Advanced Encryption Standard) para decriptar.
Indique a opção que contenha todas as afirmações verdadeiras.
Sobre os algoritmos de criptografia, é INCORRETO afirmar que:
segundo o Princípio de Kerckhoff, todos os algoritmos devem ser públicos e apenas as chaves devem ser secretas.
os algoritmos de chave assimétrica utilizam a mesma chave para codificação e decodificação.
o não-repúdio é uma propriedade que deve estar presente nos esquemas de assinatura digital.
a SSL utiliza PKI para compartilhar seguramente uma chave de sessão entre um cliente e um servidor em uma conexão HTTPS.
uma função hash para cada bloco de dados de tamanho diferente gera uma saída de tamanho fixo, sendo o processo irreversível.
Dados: M = mensagem original;
C = mensagem criptografada; e
K = chave de cifragem.
A criptografia é melhor representada pela função
K = decifra (M,C).
C = decifra (K,M).
M = cifra (K,C).
K = cifra (C,M).
C = cifra (K,M).
O transmissor e o receptor de um sistema de comunicação criptografado podem, respectivamente, para codificar e decodificar uma mensagem, utilizar algoritmos de chaves
assimétrica e simétrica.
activate the application
simétrica e assimétrica.
simétrica e simétrica.
privada e pública.
É correto afirmar que:
a criptografia, modalidade simétrica, tem a vantagem de permitir a geração de assinaturas digitais.
no protocolo TCP/IP, temos dois tipos principais de protocolos de nível de transporte: o TCP que não é orientado à conexão e o UDP, orientado à conexão.
o serviço tradicional Telnet permite o acesso remoto a computadores de uma rede de modo seguro, visto que os dados trafegam em forma criptografada.
a cifra de César na Roma Antiga, um dos primeiros algoritmos criptográficos inventados, consistia em uma simples troca das letras do alfabeto romano por outras letras, deslocadas de um determinado quantitativo das primeiras.
o endereço IP 172.16.0.1 é do tipo classe "C".
Analise as seguintes afirmações relativas ao esquema de codificação criptográfica ou criptosistema:
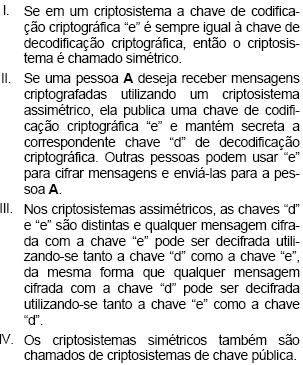
Estão corretos os itens:
I e II
II e III
III e IV
I e III
II e IV



