







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
Quanto ao uso de criptografia na segurança de informações, analise as afirmativas a seguir.
1. A criptografia muito utilizada atualmente, e que é conhecida pela sigla RSA, é considerada do tipo assimétrico.
2. O protocolo HTTPS permite que os dados sejam transmitidos por meio de uma conexão criptografada.
Assinale a alternativa correta.
As afirmativas 1 e 2 são verdadeiras
A afirmativa 1 é verdadeira e a 2 é falsa
A afirmativa 2 é verdadeira e a 1 é falsa
As afirmativas 1 e 2 são falsas
-
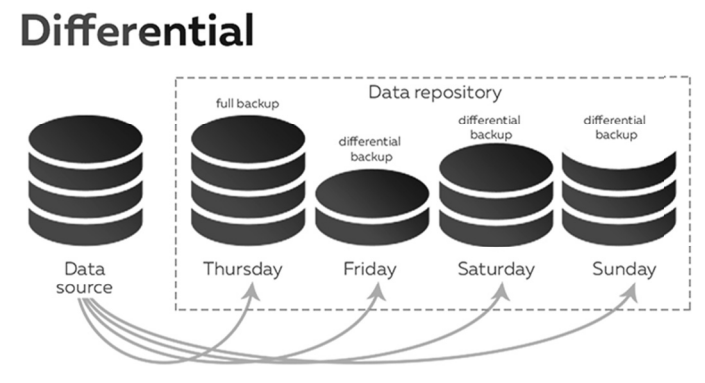
Com base na figura apresentada e considerando que as políticas full backup (completo) e differential (diferencial) foram executadas com sucesso em Thursday, Friday, Saturday e Sunday, é correto afirmar que,
caso tivesse acontecido erro em Sunday e fosse necessário restaurar os dados até Saturday, bastaria apenas o último backup completo de Thursday (full backup) e o backup diferencial de Saturday.
caso tivesse acontecido erro em Saturday e fosse necessário restaurar os dados até Friday, bastaria apenas o backup diferencial de Friday.
nesse tipo de backup, a cada dia são copiadas todas as informações existentes, independentemente de alteração ou não, ou seja, todos os dados são copiados novamente a cada dia.
nesse tipo de backup, a cada dia são copiados apenas os dados que sofreram alterações desde o último backup diferencial executado.
A apropriada autenticação de usuários externos pode ser alcançada pelo uso de criptografia, tokens ou VPN.
Certo
Errado
O acesso a uma rede necessita de proteção, garantia de origem e controle de acesso. Uma ferramenta que dá proteção à redes de computadores bloqueando acessos não autorizados é chamada:
criptografia.
antivírus.
Hub.
firewall.
band switch.
Em segurança da informação, a criptografia de chave simétrica é utilizada para garantir o requisito básico de segurança:
confidencialidade;
disponibilidade;
integridade;
autenticidade;
não repúdio.
São tipos de backup comumente utilizados por sistemas de backup:
Completo, diferencial e incremental.
Completo, rápido e diário.
Inicial, diário e incremental.
Inicial, periódico e sob demanda.
Referencial, diferencial e periódico.
As definições enumeradas abaixo, são respectivamente de:
1. Dispositivo que tem a função de interligar os computadores de uma rede local.
2. Protocolo de Transferência de Arquivos na Internet.
3. Conjunto de técnicas pensadas para proteger uma informação de modo que apenas emissor e receptor consigam compreendê-la.
HUB, FTP, Criptografia.
Wireless, HTTP, Firewall.
Wireless, FTP, Firewall.
HUB, HTTP, Criptografia.
HUB, FTP, Firewall.
Associe o Nome do Programa, App ou Utilitário com sua funcionalidade típica:
I) BING
II) LINUX
III) AVG
IV) FIREFOX
1) navegador
2) game
3) buscador
4) antivírus
5) sistema operacional
I-3 , II-5 , III-4, IV-1
I-4 , II-1 , III-5, IV-3
I-2 , II-1 , III-4, IV-3
I-2 , II-4 , III-1, IV-1
No contexto de autenticação de usuários em sistemas, uma desvantagem do conceito Single Sign-On (SSO) é:
requer que o usuário possua uma conta em alguma rede social, tal como Facebook ou LinkedIn.
não permite autenticação por dois ou mais fatores.
oferece múltiplas possibilidades de acesso indevido, caso as credenciais de um usuário sejam vazadas.
só pode ser usado em sistemas corporativos, requerendo um servidor LDAP.
requer o uso de tokens físicos do tipo Smart Card, sujeitos a perda e roubo.
Em segurança da informação, a autenticação é um processo de verificação da identidade digital do usuário no sistema. Neste contexto, considere as seguintes afirmações:
I - A autenticação de dois fatores é um recurso que acrescenta uma camada adicional de segurança para o processo de login da conta.
II - A autenticação de dois fatores é o processo de autenticação em que dois dos três possíveis fatores de autenticação são utilizados. Assim, um exemplo desse tipo de autenticação pode ser a utilização de usuário e senha.
III – A autenticação de dois fatores visa aumentar a complexidade da senha, podendo incluir um número mínimo letras, números e caracteres especiais.
IV – A autenticação de dois fatores pode requerer informações que apenas o usuário sabe, tem ou é. Assim, um exemplo desse tipo de autenticação pode ser a utilização de senha, token ou biometria.
As afirmações I e II estão corretas.
As afirmações I e IV estão corretas.
As afirmações II e III estão corretas.
As afirmações II e IV estão corretas.
A certificação digital possui algumas características, tais como utilizar
um par de chaves criptográficas que não se repete.
uma chave pública, que serve para criptografar dados que atestam a identidade sobre a pessoa ou a empresa.
uma chave pública, que só é conhecida por quem está autorizado a usar o certificado que a gerou.
uma chave privada, que só serve para decodificar o que foi criptografado usando a chave pública criada junto dela.
uma chave privada, que é compartilhada com quem precisa decodificar a criptografia das informações que atestam a identidade, para que seja reconhecida e aceita.
Existem versões específicas de certificados digitais para determinados profissionais liberais, como advogados, contadores e médicos, o que lhes permite executar atividades afins às suas respectivas áreas de atuação.
Certo
Errado
Os certificados digitais da ICP-Brasil variam de acordo com a sua aplicação e nível de segurança exigida. Analise as seguintes afirmativas sobre os tipos de certificados ICP-Brasil:
I – Tipo A: utilizado para assinaturas digitais de todos os tipos de documentos e indicado para profissionais autônomos, empresas e órgãos públicos que têm uma grande demanda de arquivos e que precisam de validações rápidas para otimizar o tempo e reduzir os custos.
II – Tipo S: utilizado para documentos confidenciais, pois só permite a decodificação do arquivo por pessoas autorizadas. Indicado para arquivos e transações que exigem segurança máxima e que são extremamente sigilosos.
III – Tipo T: conhecido como carimbo do tempo, serve como evidência de data e hora para as transações digitais. É utilizado em conjunto com os outros tipos de certificados digitais e é essencial para garantir a temporalidade e a tempestividade dos documentos.
Estão CORRETAS as afirmativas:
I e II, apenas.
I e III, apenas.
II e III, apenas.
I, II e III.
Habilitar filtro antispoofing e desabilitar serviços desnecessários são técnicas de prevenção contra ataques de DDoS.
Certo
Errado
Sobre assinaturas digitais, assinale a alternativa CORRETA:
A assinatura digital permite ao receptor verificar a integridade da mensagem e a identidade do transmissor.
Para verificar a integridade de uma mensagem com assinatura digital, o receptor deverá conhecer a chave privada do transmissor.
Uma assinatura digital pode ser obtida por meio de um scanner, câmera digital ou mesa digitalizadora.
A validade e admissibilidade legal da assinatura digital não são garantidas no Brasil.
Todas as alternativas anteriores estão corretas.
Com a finalidade de se manterem eficientes, tanto os antivírus quanto os firewalls necessitam de atualizações constantes.
Certo
Errado
O gerenciamento de chaves é uma parte importante de qualquer sistema criptográfico. Chaves criptográficas devem ser protegidas contra alterações, perda ou destruição, uma vez que qualquer uma dessas ações pode resultar na impossibilidade de acesso aos dados criptografados. A respeito do gerenciamento de chaves criptográficas, é CORRETO afirmar que
um sistema assimétrico possui uma vulnerabilidade relacionada à transmissão e ao compartilhamento de chaves criptográficas entre remetente e destinatário.
em um sistema de criptografia simétrica, a mesma chave é usada tanto pelo remetente quanto pelo destinatário da mensagem criptografada.
o sistema simétrico funciona com um par de chaves: pública e privada. A chave pública é amplamente divulgada, enquanto a chave privada deve ser mantida secreta.
no sistema assimétrico, uma mensagem pode ser assinada com a chave pública do remetente e o receptor, ao utilizar sua chave privada, pode verificar a assinatura do remetente.
o “não repúdio” se refere à habilidade por meio da qual uma parte de um contrato, ou de uma comunicação, pode negar a autenticidade da assinatura dessa própria parte nesse contrato ou nessa comunicação.
Sobre certificação digital e assinatura com chave privada, avalie as seguintes afirmações:
I) Pode ser utilizada para assinatura eletrônica de documentos.
II) São emitidos por uma autoridade certificadora.
III) Um documento assinado digitalmente pode ter sua autenticidade comprovada.
IV) Um documento assinado digitalmente tem sua confidencialidade garantida.
V) Um documento assinado digitalmente pode ter sua integridade comprovada.
VI) Um documento assinado digitalmente tem a característica de “não-repúdio”, ou seja, o emissor não pode negar a assinatura da mensagem.
Estão corretas:
II, III, IV, V e VI
I, III e V
I, II, III, V e VI
I, II, IV e VI
O backup A e o backup B copiam todos os arquivos no computador, alterados ou não. O backup C é realizado mais rapidamente, porém sua recuperação é mais lenta, quando comparado com o backup A . O backup A também é considerado mais seguro que o backup C , porém ele tem a desvantagem de poder ficar maior que o backup B , após diversas operações de backups.
Substitua as letras pelos conceitos correspondentes.
A – diferencial, B – completo, C – incremental
A – diferencial, B – incremental, C – completo
A – completo, B – diferencial, C – incremental
A – completo, B – incremental, C – diferencial
A – incremental, B – completo, C – diferencial
Se um documento recebeu assinatura digital, então essa ação
comprova a autenticidade da informação.
garante a confidencialidade do documento.
permite codificar o documento, por meio de uma chave pública.
permite que todos os visualizadores do documento codifiquem a informação.



