







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
Com relação aos aplicativos para a segurança da informação, assinale V para a afirmativa verdadeira e F para a falsa.
( ) Firewall é um recurso baseado exclusivamente em software, que se coloca entre computadores e redes, visando impedir acessos indesejados oriundos da rede.
( ) A detecção de vírus por meio de um serviço de computação em nuvem permite a identificação de arquivos maliciosos e indesejados por múltiplos mecanismos de detecção em paralelo.
( ) Antispyware é um software de segurança que tem o objetivo de detectar e remover spywares, sendo ineficaz contra os adwares.
As afirmativas são, respectivamente,
Considere o texto a seguir retirado do portal da Secretaria da Fazenda:
O certificado digital utilizado na Nota Fiscal Eletrônica (NF-e) deverá ser adquirido junto à Autoridade Certificadora credenciada pela Infraestrutura de Chaves Públicas Brasileira − ICP-Brasil, devendo ser do tipo I ou II e conter o CNPJ de um dos estabelecimentos da empresa.
(http://www.nfe.fazenda.gov.br/PORTAL/perguntasFrequentes.aspx?tipoConteudo=k/E5BakB80o=)
As características dos certificados digitais I e II são descritas a seguir:
I. A chave privada é armazenada no disco rígido do computador, que também é utilizado para realizar a assinatura digital.
II. A chave privada é armazenada em dispositivo portátil inviolável do tipo smart card ou token, que possui um chip com capacidade de realizar a assinatura digital.
I e II são, respectivamente,
S1 e S3.
A2 e A4.
A1 e A3.
S1 e S2.
A2 e A3.
Considere a seguinte configuração:
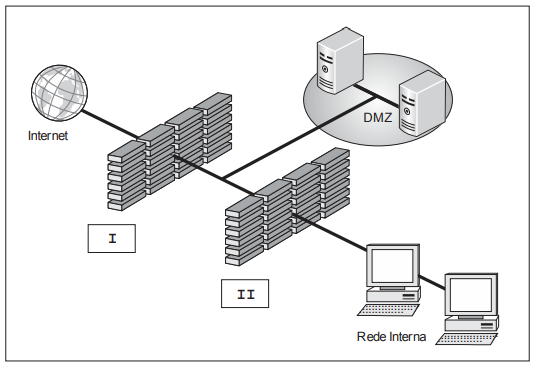
Analisando esta configuração de rede, é correto afirmar:
É uma configuração em que a DMZ faz uso do Bastion Host, que utiliza um firewall de filtragem (caixa I) e um firewall de proxy (caixa II). Suas vantagens incluem o custo mais baixo em relação a outras arquiteturas e a facilidade na administração por haver apenas um firewall para administrar na Rede Interna.
Nesta configuração back-to-back, há um firewall externo (caixa I) e um firewall interno (caixa II) nos lados da DMZ. Para que um usuário externo alcance a Rede Interna, ele terá que passar pelos dois firewalls. Esse cenário é indicado para redes corporativas devido ao custo mais alto e à administração mais complexa.
Nesta configuração é essencial usar senhas fortes para todos os recursos internos, pois caso haja qualquer problema que deixe a Rede Interna ou a DMZ vulneráveis a ataques externos, este seria único recurso para evitar que o atacante tomasse controle sobre os mesmos.
A caixa II traz um firewall de proxy que lê cada pacote de dados que passa por dentro e por fora da DMZ. Este firewall filtra o pacote baseado em conjuntos de regras programáveis implementadas pelo administrador da rede.
A caixa II traz um firewall de filtragem de pacotes que filtra todos os pedidos de um determinado protocolo ou tipo dos clientes da Rede Interna, que então faz estes pedidos à Internet representando o cliente local. Uma máquina da rede atua como um buffer entre usuários remotos mal intencionados e as máquinas dos clientes internos e da DMZ.
As redes sem fio conhecidas como WiFi utilizam o recurso de criptografia, como o WPA2, para melhorar a segurança da informação que trafega pelo ar e que pode ser interceptada e identificada indevidamente. O algoritmo de criptografia utilizado no WPA2 é o
SSL.
RSA.
WEP.
AES.
DES.
Para que se utilize o firewall do Windows, mecanismo que auxilia contra acessos não autorizados, a instalação de um equipamento de hardware na máquina é desnecessária.
Certo
Errado
Existem várias maneiras de se realizar cópias de segurança, conhecida como backups. A forma mais simples (menor sofisticação) para fazê-lo é:
Backup completo.
Backup diferencial.
Backup incremental.
Backup delta.
Entre os tipos de backup, um possui as características listadas abaixo.
Esse tipo de backup é denominado:
incremental.
diferencial.
normal.
global.
total.
Em um sistema operacional para desktop com acesso à internet, instalado em um microcomputador, ocorrem diversas vulnerabilidades e falhas de segurança conhecidas. Seus fornecedores, distribuidores ou a comunidade de técnica indicam, por diversos motivos, quais procedimentos devem ser executados para elevar a segurança ou a correção de problemas. Qual, das alternativas a seguir, auxilia um usuário padrão a se proteger de vírus e programas maliciosos?
Codec de vídeo.
Backup.
PROXY.
Wi-Fi.
Antivírus.
Uma autoridade certificadora pode, periodicamente, emitir uma lista de certificados contendo uma lista de certificados revogados.
Certo
Errado
A autoridade de registro, além de ser a emissora de certificados e listas de revogação de certificados, é um componente obrigatório nas PKI e está associada ao registro das autoridades certificadoras.
Certo
Errado
A respeito da certificação digital, é correto afirmar que:
a certificação digital tem a mesma finalidade da criptografia;
assinatura digital é um método que garante a integridade do conteúdo da mensagem durante o seu envio;
a responsabilidade sobre a assinatura é daquele que envia a mensagem;
a atualização do certificado não é permitida;
a série A (A1, A2, A3 e A4) corresponde aos certificados de sigilo.
Considere que o administrador de um servidor adotou a política de backup que utiliza a combinação do backup normal e incremental. Para que o administrador possa restaurar os dados, ele precisará
de todos os conjuntos de backups normais e de todos os conjuntos de backups incrementais.
de todos os conjuntos de backups normais e apenas do último backup incremental.
apenas do último backup normal e do último backup incremental.
apenas do último backup normal e de todos os conjuntos de backups incrementais.
apenas do último backup incremental.
Em determinada instituição, João envia uma mensagem criptografada para Antônio, utilizando criptografia assimétrica. Para codificar o texto da mensagem, João usa
a chave pública de Antônio. Para Antônio decodificar a mensagem que recebeu de João, ele terá que usar a chave privada, relacionada à chave pública usada no processo por João. Ambos conhecem a chave privada.
a chave privada de Antônio. Para Antônio decodificar a mensagem que recebeu de João, ele terá que usar a chave pública, relacionada à chave privada usada no processo por João. Ambos conhecem a chave privada
sua chave privada. Para Antônio decodificar a mensagem que recebeu de João, ele terá que usar sua chave pública. Somente João conhece a chave privada.
a chave privada de Antônio. Para Antônio decodificar a mensagem que recebeu de João, ele terá que usar sua chave privada. Cada um conhece apenas sua própria chave privada.
a chave pública de Antônio. Para Antônio decodificar a mensagem que recebeu de João, ele terá que usar a chave privada, relacionada à chave pública usada no processo por João. Somente Antônio conhece a chave privada.
Backup é um termo em inglês que significa cópia de segurança. Seu objetivo é se resguardar de uma ocasional perda de arquivos originais, seja por ações despropositadas do usuário ou por mau funcionamento dos sistemas.
Conforme o manual do Windows, assinale a alternativa que apresenta o local em que não se orienta fazer um backup.
Discos rígidos externos.
Partição de recuperação no mesmo disco.
Cartões de memória USB.
DVD´s.
A criptografia, processo de cifrar uma mensagem para que pessoas que não precisem dessa informação possam decifrá‐la, cumpre quatro objetivos básicos de segurança: Confidencialidade, Integridade, Autenticação e Não repúdio. Essas ferramentas criptográficas são utilizadas pelos profissionais de segurança de TI para alcançar os objetivos de segurança das organizações/empresas. Existem duas categorias de criptografia: simétrica e assimétrica. A criptografia simétrica utiliza uma mesma chave para encriptar e decriptar a mensagem, enquanto que a criptografia assimétrica utiliza um par de chaves, sendo uma para encriptar e a outra para decriptar a mensagem. Da mesma forma, os algoritmos são classificados em simétricos e assimétricos. Assinale a alternativa que apresenta algoritmos assimétricos.
RC2; RC4.
RSA; Elgamal.
Des triplo; AES.
Cast; Blowfish.
Uma assinatura digital tem como objetivo assegurar a autenticidade, a integridade e a irretratabilidade de um documento. Um dos recursos utilizados na assinatura digital é o hash que tem como função
gerar a chave pública a partir do documento original.
criptografar o documento original utilizando a chave privada.
gerar um resumo que identifica unicamente o documento original.
criptografar o documento original utilizando a chave pública.
obter a referência de tempo para a assinatura digital.
A AC-JUS foi criada com intuito de definir regras específicas tanto para emissão como para o layout interno dos certificados digitais. Em relação à assinatura e certificação digital é correto afirmar:
O certificado digital é uma tecnologia que permite dar garantia de integridade e autenticidade a arquivos eletrônicos. É um conjunto de operações criptográficas aplicadas a um determinado arquivo, tendo como resultado o que se convencionou chamar de certificação digital.
A certificação digital permite comprovar: que a mensagem ou arquivo não foi alterada e que foi certificado pela entidade ou pessoa que possui a chave criptográfica (chave pública) utilizada na assinatura.
A assinatura digital é um documento digital que comprova que uma chave privada pertence a determinada pessoa. Em um certificado digital utilizam-se a assinatura digital e a chave pública correspondente.
A assinatura digital é um documento eletrônico certificado digitalmente, contendo a identificação de uma pessoa, sua chave privada (utilizada na verificação da validade da certificação) e certificado digitalmente por uma Autoridade Certificadora.
Os certificados emitidos na cadeia de certificação da AC-JUS recebem a marca Cert-JUS. Os certificados digitais Cert-JUS são de uso exclusivo de servidores públicos. O Cert-JUS Institucional é de uso exclusivo de servidores do poder judiciário.
Considere que as regras para um firewall mostradas na tabela abaixo são derivadas de uma política de segurança de um site, cuja rede interna tem um certo endereço IP.

Estas regras
Os criminosos virtuais, também chamados de hackers, atacam computadores conectados à internet para roubar informações ou danificar o computador. Para protegê-lo, utiliza-se um software ou hardware que verifica as informações vindas da internet, conforme ilustrado na figura a seguir.
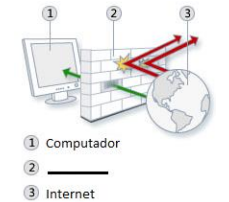
O software ou hardware utilizado para rejeitar ou permitir que informações da internet entrem no computador é o:
firewall;
cavalo de tróia (trojan);
anti-spyware;
certificado digital;
anti-vírus.



