







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
Com o crescimento da Internet e o grande volume de serviços que passaram a ser oferecidos pela rede, a questão da segurança se tornou primordial. Muitos usuários já utilizam a Internet para efetuar transações bancárias, realizar compras, entre outros serviços. A criptografia é uma das tecnologias utilizadas para que as informações trafegadas na Internet não caiam em mãos erradas. Para isso são utilizados algoritmos criptográficos, aliados a senhas bem elaboradas. A criptografia pode ser simétrica (utiliza a mesma chave para criptografar e descriptografar) ou assimétrica (utiliza uma chave para criptografar e uma outra chave para descriptografar a mensagem). Na criptografia simétrica, o modo de operação é uma técnica que emprega modernas cifras de blocos como DES e AES (algoritmos criptográficos). Quatro técnicas são utilizadas no modo de operação para cifras de blocos. Um desses modos é uma técnica que se baseia puramente em cifras de blocos, em que o texto claro é dividido em blocos de N bits, o texto cifrado é formado por blocos de N bits, sendo que o valor de N depende do tipo de cifra usada. Assinale a alternativa correspondente a esse modo de operação.
CFB (Cipher Feedback).
OFB (Output Feedback).
ECB (Electronic Code Book).
CBC (Cipher Block Chaining).
Firewall pessoal é um tipo específico de firewall que é utilizado para proteger um computador contra acessos não autorizados vindos da Internet. Com relação a este aspecto são realizadas as seguintes afirmações:
I. Os programas antimalware, apesar da grande quantidade de funcionalidades, não são capazes de impedir que um atacante tente explorar, via rede, alguma vulnerabilidade existente em seu computador e nem de evitar o acesso não autorizado, caso haja algum backdoor nele instalado. Devido a isto, além da instalação do antimalware, é necessário que você utilize um firewall pessoal.
II. Quando bem configurado, o firewall pessoal pode ser capaz de registrar as tentativas de acesso aos serviços habilitados no seu computador, bloquear o envio para terceiros de informações coletadas por invasores e códigos maliciosos e bloquear as tentativas de invasão e de exploração de vulnerabilidades do seu computador e possibilitar a identificação das origens destas tentativas.
III. Alguns sistemas operacionais possuem firewall pessoal integrado. Caso o sistema instalado em seu computador não possua um ou você não queira usálo, há diversas opções disponíveis (pagas ou gratuitas).
Em relação a estas afirmações, assinale a alternativa correta:
Somente as afirmações I e a II estão corretas.
Somente a III está correta.
Somente as afirmações II e a III estão corretas.
Todas as afirmações I, II e III estão corretas.
Somente as afirmações I e a III estão corretas.
A proteção das informações e dos sistemas das organizações requer o uso de recursos de proteção como os firewalls, utilizados para
ajudar a impedir que a rede privada da empresa seja acessada sem autorização a partir da Internet.
liberar o uso de todos os serviços de rede somente aos usuários registrados pelo administrador da rede.
garantir que cada pacote de dados seja entregue com segurança apenas ao destinatário informado, reduzindo assim o tráfego na rede.
garantir que nenhum colaborador possa comprometer a segurança das informações da organização.
garantir que os computadores da rede não sejam infectados por malwares ou atacados por hackers.
Quanto as rotinas de proteção e segurança uma das preocupações básicas é a perda de dados. A rotina que pode amenizar esse problema é a:
encriptação de dados.
compactação de dados.
rotina de backup.
rotina de mudança de protocolos.
As definições enumeradas a seguir:
1 - É a cópia de dados de um dispositivo de armazenamento para outro que possam ser restaurados em caso da perda dos dados originais.
2 - São programas que tem habilidade de agir sem ser detectados.
3 - São códigos ou programa que infectam outros programas e se multiplicam, na maioria das vezes podem causar danos aos sistemas infectados.
São respectivamente de:
Vírus, Stealth, Backup.
Download, Stealth, Backup.
Backup, Stealth, Vírus.
Backup, Download, Vírus.
Um dos mecanismos de segurança da informação é o registro de atividades, que é gerado por programas e serviços de um computador. Se não for possível evitar um ataque, esses registros podem permitir que as ações executadas pelo atacante sejam rastreadas, como arquivos alterados e as informações acessadas. Os registros também são essenciais para notificação de incidentes, pois permitem que diversas informações importantes sejam detectadas, como a data e o horário em que uma determinada atividade ocorreu, o endereço IP de origem da atividade, as portas envolvidas, o protocolo utilizado no ataque etc. Esses registros são conhecidos como
backups online.
logs.
antispywares.
firewalls de software.
whois.
A criação de cópias de segurança para restaurar ou recuperar arquivos perdidos, em casos de defeito no disco rígido do computador, pode ser realizada por programas:
Fontes
ScanDisk
Backups
Compiladores
As notícias sobre a possibilidade de sequestro de dados levaram um usuário de informática que manipula volume muito grande de informações a utilizar, rotineiramente, ferramentas e utilitários de backup e criptografia.
Ele usa a criptografia principalmente para preparar mensagens com propriedades de confidencialidade e autenticidade. O procedimento do remetente que proporciona o uso simultâneo dessas duas propriedades é o uso da chave
secreta do remetente, seguido do uso da chave pública do destinatário do sistema simétrico AES.
secreta do remetente, seguido do uso da chave secreta do destinatário do sistema assimétrico RSA.
secreta do remetente, seguida do uso da chave pública do destinatário do sistema assimétrico RSA.
pública do remetente, seguida do uso da chave pública do destinatário do sistema simétrico AES.
pública do remetente, seguido do uso da chave pública do destinatário do sistema assimétrico RSA.
De acordo com a Cartilha de Segurança para Internet, em relação aos elementos que devem e que não devem ser usados pelo usuário na elaboração de senhas, numerar a 2ª coluna de acordo com a 1ª e, após, assinalar a alternativa que apresenta a sequência CORRETA:
(1) Elemento que não deve ser usado.
(2) Elemento que deve ser usado.
(---) Sequência de teclado.
(---) Grande quantidade de caracteres.
1 - 2.
2 - 1.
1 - 1.
2 - 2.
Ao acessar uma página web que apresenta um certificado digital auto assinado, fez-se as seguintes afirmativas:
I. Não é possível utilizar o protocolo https (um protocolo para comunicações seguras) nesta página.
II. Você não tem a garantia, fornecida por terceira parte, da identidade da página.
III. Ao aceitar assumir os riscos, as informações trocadas com esta página serão criptografadas.
Analise as afirmativas e assinale a alternativa correta:
Somente as afirmativas I e III estão corretas.
Somente a afirmativa II está correta.
Somente as afirmativas I e II estão corretas.
Somente as afirmativas II e III estão corretas.
Considere as seguintes afirmações a respeito da configuração do Firewall do Windows 7.
I. As conexões de entrada e saída são bloqueadas na configuração padrão do firewall do Windows para todos os perfis.
II. Um programa bloqueado para abrir portas é necessariamente bloqueado para todas as interfaces de rede do computador.
III. É possível configurar ações diferentes para a mesma interface de rede de acordo com o perfil de conexão selecionado para interface.
Quais estão corretas?
Assinale a opção correta com relação à criptografia.
A criptografia de chave simétrica, quando comparada com a de chaves assimétricas, é a mais indicada para garantir a confidencialidade de grandes volumes de dados, pois seu processamento é mais rápido.
IDEA é um exemplo de método criptográfico que usa chaves assimétricas.
A criptografia de chaves assimétricas, quando comparada com a de chave simétrica, é a mais indicada para garantir a confidencialidade de grandes volumes de dados, pois seu processamento é mais rápido.
RSA é um exemplo de método criptográfico que usa chave simétrica.
Cifrar é o ato de transformar um texto codificado em um texto claro.
No trabalho com computadores, os funcionários do IFRJ têm preocupação com a segurança de dados e, por isso, geram cópias de segurança por meio do uso de pen-drives e discos rígidos como mídias no armazenamento das informações. Tendo por objetivo garantir a integridade dos dados, essa é uma atividade de alta importância no contexto da informática conhecida como:
firewall.
backup.
swap.
sniffer.
spyware.
Quando uma empresa remete uma documentação legal para um órgão de fiscalização por meio da Internet, é preciso que a identidade dessa empresa seja garantida, atestando a procedência do conteúdo transmitido, associando uma pessoa ou entidade a uma chave pública. Nesse caso, um(a) ...... deve ser aplicado para transmitir as informações sobre o remetente, seus dados de criptografia de mensagens e período de validade da identidade digital, dentre outras.
A lacuna do texto é corretamente preenchida com:
serviço de proxy.
certificado digital.
sistema de firewall.
compressor de dados.
assinatura digitalizada.
A figura abaixo ilustra um recurso utilizado no acesso às redes, particularmente na internet.
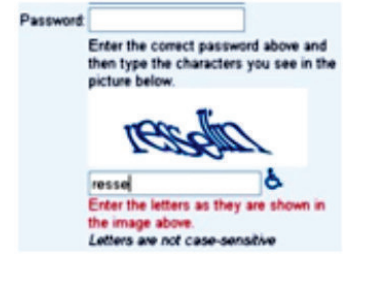
Ela mostra um formulário no qual é solicitado o preenchimento de um código para validar uma solicitação e que constitui um modo de autenticação. Esse recurso é conhecido como:
trust.
cookie.
captcha.
plugin.
proxy.
No que diz respeito à segurança de equipamentos, de sistemas, em redes e na internet, o termo firewall possui o seguinte significado:
software de ataque às redes de computadores, empregado por hackers e crackers
sistema alternativo de energia para proteção de equipamentos de informática na internet
recurso empregado em redes de computadores que tem por objetivo evitar acessos não autorizados
método empregado na execução de cópias de segurança para garantir a integridade da informação
serviço virtual de computação em nuvem para armazenamento de pastas e arquivos
Qual o termo usado na segurança da informação digital que se baseia no fato de que apenas o dono conhece sua chave privada e que, se ela foi usada para codificar uma informação, então apenas ele poderia ter feito isso? E somente a chave pública correspondente poderá decodificá-la.
Certificado digital.
Assinatura digital.
Negação de serviço.
Chave simétrica.
Não repúdio.
As medidas de segurança envolvem três tipos de defesa que são organizadas em camadas: segurança de perímetro, autenticação e autorização. É uma medida de segurança implementada como primeira camada para garantir a segurança de perímetro no acesso à rede:
PKI
firewall
biometria
controle de acesso baseado em regras



