







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
Spoofing é uma técnica utilizada para mascarar, alterar ou falsificar a identidade de um cibercriminoso ou a identificação de algum dispositivo atacante, podendo ser utilizada para burlar mecanismos de segurança.
Certo
Errado
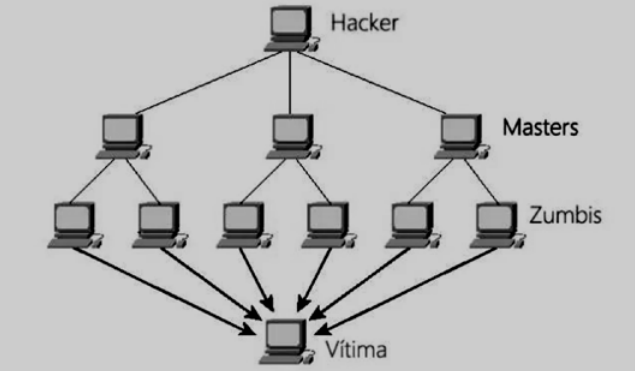
A figura abaixo ilustra um tipo de ataque utilizado por hackers para atacar servidores Web. O atacante faz com que computadores de outras pessoas acessem recursos de um sistema continuamente até que este fique indisponível pela carga recebida. Esse tipo de ataque é denominado de:
Ransomware.
DDoS.
Phishing.
Cavalo de Troia.
Port Scanning.
Suponha que, ao conseguir uma conta de usuário normal, um atacante passa a tentar obter direitos de acesso adicionais. Essa característica, que pode ser utilizada em ataques do tipo APT, spear phishing e outros semelhantes, pode ser identificada como
DOS.
migração de direitos de acesso.
DdOS.
DLP.
escalação de privilégio.
Segundo a CERT.BR (2012), assinale a opção que apresenta uma técnica que consiste em alterar os campos do cabeçalho de um e-mail, de forma a aparentar que ele foi enviado de uma determinada origem quando, na verdade, foi enviado de outra:
Desfiguração de página.
Rootkit
Falsificação de e-mail.
Força bruta.
Golpes de comércio eletrônico.
O software malicioso utilizado no ataque mencionado no texto 13A2-I foi um
worm, que explorou as vulnerabilidades existentes no UNIX para propagar-se automaticamente, levando ao alto consumo de recursos computacionais.
vírus, que se espalhou rapidamente na rede, infectando outros computadores devido à existência de vulnerabilidades presentes nos sistemas UNIX, levando ao alto consumo de recursos.
bot, que permitiu a comunicação entre hackers e computadores infectados, recebendo instruções remotas para elevar o consumo dos recursos.
rootkit, que alterou as bibliotecas presentes nos sistemas UNIX para propagar-se automaticamente de forma ofuscada e receber comando para aumentar o consumo de recursos.
backdoor, que disponibilizou acesso à rede, passando despercebido pelos controles de segurança existentes, permitindo execução de outros códigos maliciosos.
Um dos crimes cibernéticos mais comuns que tem ocorrido na atualidade é o sequestro de dados, conhecido com ransomware. Normalmente a “infecção” do computador ocorre quando o usuário clica em algum link recebido por e-mail e, a partir de então, inicia-se o processo de criptografia do computador. Esse tipo de fraude, que se dá através do envio de mensagem não solicitada, que se passa por comunicação de uma instituição conhecida, como um banco, empresa ou site popular, e que procura induzir o acesso a páginas fraudulentas (falsificadas), projetadas para furtar dados pessoais e financeiros de usuários, trata-se de uma abordagem de engenharia social. Tal tipo de fraude, é conhecida como:
spyware.
freeware.
phishing.
malware.
botnet.
No contexto de segurança da informação, há um termo específico para um golpe na internet que compromete serviços DNS. Assinale a alternativa que apresenta corretamente o termo utilizado.
hoax
pharming
e-mail spoofing
internet banking
Em relação à segurança em redes e na internet, um termo é definido como um tipo de ataque hacker dos mais populares nos últimos tempos, em que uma pessoa se passa por outra ou por uma empresa legítima, no intuito de roubar dados, invadir sistemas e espalhar malwares. É uma fraude que ocorre por meio da falsificação de identidade por e-mail, via alteração mal-intencionada do campo "De" do e-mail, em que o usuário malicioso finge ser outra pessoa. É a falsificação do endereço de retorno em um e-mail para que a mensagem pareça vir de alguém que não seja o verdadeiro remetente, constituindo uma modalidade que os autores do vírus utilizam para esconder suas identidades enquanto enviam vírus.
Esse termo é conhecido por:
sniffer
spyware
spoofing
spamming
Sobre segurança na internet, marque V as afirmativas verdadeiras e F as falsas.
( ) Scam é uma técnica que consiste em efetuar buscas minuciosas em redes de computadores com o objetivo de identificar computadores ativos e coletar informações sobre eles.
( ) Sniffing é uma técnica que consiste em inspecionar os dados trafegados em redes de computadores por meio do uso de programas específicos chamados de sniffers.
( ) Scan são esquemas que combinam meios técnicos e engenharia social para enganar um usuário, geralmente com a finalidade de obter vantagens financeiras.
( ) Ataque de força bruta consiste em descobrir, por tentativa e erro, login e senha de um usuário e, assim, acessar sites, computadores e serviços em nome desse usuário.
Assinale a sequência correta.
V, F, V, F
F, V, F, V
V, V, F, V
F, F, V, F
Monitorar e auditar o tráfego de informação corporativa é uma prática comumente utilizada por organizações para detectar atividades não autorizadas de processamento da informação.
A técnica utilizada nas atividades de gerência para capturar e interpretar as informações sobre aquilo que trafega em cada segmento de rede é:
NTP;
SMI;
Kibana;
Sniffing;
Vishing.
As organizações normalmente validam seus controles de segurança da informação em intervalos regulares por meio de testes de penetração. Assinale a opção que apresenta o tipo de validação cujo objetivo é verificar se o sistema operacional está vulnerável a ações maliciosas de ataques que consigam exceder de forma proposital o uso de memória designado aos programas, para elevar privilégios de acesso dos atacantes.
Denial of Service
Error Handling
Data protection
Buffer Overflow
Input Validation
O Instagram é uma das redes sociais mais acessadas do mundo, contando com mais de 1 bilhão de usuários ativos por mês. Mas números tão grandes também atraem criminosos virtuais. Uma pesquisa realizada pela ESET, empresa de detecção de ameaças, mostra os principais tipos de crimes virtuais e golpes que estão sendo aplicados na plataforma. Na lista, phishing e ataques de contas clonadas estão presentes,assim como os golpes românticos não são mais exclusivos de aplicativos de namoro. No phishing, que consiste basicamente em obtenção de dados pessoais, como senhas e nome de usuário, a estratégia mais usada na rede social para este golpe é provocar um senso de urgência, com um e-mail fraudulento que diz que a conta pessoal da vítima foi invadida e que ela deve digitar suas informações no link contido na mensagem.
Dentre as medidas abaixo, a única que NÃO se trata de prevenção em relação ao golpe citado é:
Aceitar mensagens apenas de remetentes conhecidos e confiáveis.
Ficar atento a mensagens recebidas em nome de alguma instituição, que tentem induzi-lo a fornecer informações, instalar/executar programas ou clicar em links
Questionar-se por que instituições com as quais você não tem contato estão lhe enviando mensagens, como se houvesse alguma relação prévia entre vocês.
Utilizar mecanismos de segurança, como programas antimalware, firewall e outros similares.
É de suma importância que mantenhamos as aplicações, o sistema operacional, o antivírus e o firewall das máquinas sempre atualizados. Essa medida ajuda a evitar severos problemas. A integridade do sistema, visando a continuidade dos negócios em uma empresa, é um dos pilares do sucesso e da manutenção da competitividade no mercado em que atua. Seja ele de qualquer natureza como financeira, comércio, serviços em geral, indústria, dentre muitos outros. São constantes as notícias de invasões de grandes corporações, o vazamento de dados, os prejuízos financeiros causados pelos cybers criminosos. O tipo de malware, que frequentemente, está disfarçado de software legítimo, empregado por criminosos virtuais e hackers para tentar obter acesso aos sistemas dos usuários, e uma vez ativado, permite que os criminosos os espionem, roubem seus dados confidenciais e obtenham acesso ao seu sistema pela “backdoor/porta de fundo!” é conhecido por ________.
Assinale a alternativa que preencha corretamente a lacuna
Cavalo de Tróia
Worm
Rootid
Spyware
O modelo de conectividade padrão do docker é menos vulnerável a ataques de segurança do tipo negação de serviço (DoS) do que o modelo de máquinas virtuais (VM), uma vez que os contêineres são uma camada de isolamento entre os aplicativos e o kernel do host.
Certo
Errado
Um técnico alertou sobre a possibilidade da rede de sua organização ser alvo de atividade scan maliciosa, que se trata de uma
técnica que consiste em alterar o conteúdo da página Web de um site, com fins suspeitos.
técnica que consiste em alterar campos do cabeçalho de um e-mail, de forma a mascarar a sua origem.
forma de capturar informações sensíveis tais como senhas, número de cartões e conteúdos de arquivos confidenciais em conexões inseguras ou não criptografadas.
varredura realizada por atacantes para explorar vulnerabilidades encontradas nos serviços disponibilizados e nos programas instalados, com fins suspeitos.
forma de adivinhar, por tentativa e erro, um nome de usuário e senha, por exemplo, para uso em atividades ilegais.
Os hoaxes, um tipo de praga virtual, podem ser definidos como e-mails (mensagens) que falsificam o remetente, passando-se por bancos e empresas conhecidas.
Certo
Errado
Um perito em computação está investigando a denúncia de um ataque direcionado, que se caracteriza pela prática de estelionato, visando enganar a vítima com com o objetivo de comprometer a segurança do seu computador ou causar-lhe prejuízos financeiros. Qual é o tipo de ataque que o perito está investigando?
Tokenização.
IP spoofing.
Man-in-the-middle.
Spear phishing.
DDoS.
Ataques costumam ocorrer na Internet com diversos objetivos, visando diferentes alvos e usando variadas técnicas. O ataque às redes de computadores conhecido por spoofing é um ataque no qual:
o invasor altera o conteúdo da página Web de um site.
o usuário malicioso falsifica as informações referentes à origem dos pacotes para obter acesso indevido, forjar informações ou prejudicar conexões confiáveis.
o invasor utiliza programas como dicionários de palavras conhecidas e suas combinações para obter as senhas de acesso.
o intruso coleta e armazena pacotes que estão em transações constantes pela rede para a análise posterior e identificação das senhas.
o atacante utiliza um computador para tirar de operação um serviço, um computador ou uma rede conectada à internet, com o objetivo de exaurir recursos e causar indisponibilidades ao alvo.
Cavalo de troia, trojan ou trojan-horse é um programa que executa algumas funções além das funções para o qual foi projetado. Segundo a CERT.BR(2012), assinale a opção correta sobre o tipo de trojans.
Trojan Spy. instala outros códigos maliciosos, obtidos de sites na Internet.
Trojan Dropper. redireciona a navegação do usuário para sites específicos, com o objetivo de aumentar a quantidade de acessos a esses sites ou apresentar propagandas.
Trojan C!icker. instala arquivos para coleta de dados bancários do usuário.
Trojan DoS: instala ferramentas de negação de serviço e as utiliza para desferir ataques.
Trojan Destrutivo: instala outros códigos maliciosos, embutidos no próprio código do trojan.
“Este malware finge ser um software legítimo para enganar o usuário e abrir as portas para que uma pessoa acesse seu computador ou colete seus dados sem seu consentimento. Esta pessoa por ter acesso ao seu computador pode enviar spans, infectar outros computadores e atacar seu servido”.
O conceito refere-se à:
Worms.
Cavalos de Troia (Trojans).
Spyware.
Bot e botnet.
Hijackers (sequestrador de navegador).



