







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
Considere as notícias abaixo.
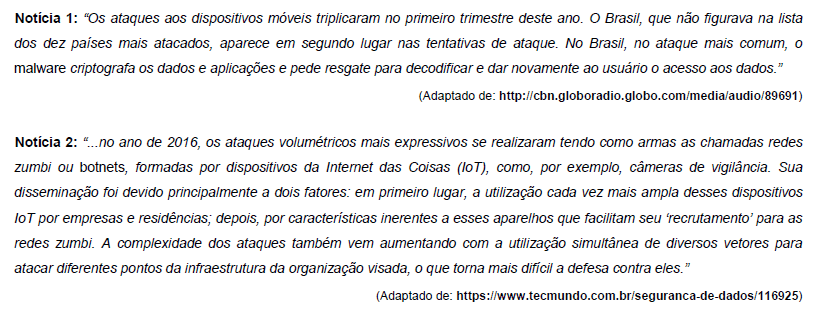
Pelas características dos ataques, as Notícias 1 e 2 referem-se, correta e respectivamente, a
Considere que um Sistema de Detecção de Intrusão (Intrusion Detection System − IDS) de um Tribunal foi configurado para realizar certo tipo de detecção. Um usuário, que sempre realiza o acesso à Internet no horário comercial, está sendo monitorado pelo IDS. Este IDS passou uma semana criando o perfil deste usuário e, a partir do último dia daquela semana, começou a empregar em seu perfil o horário comercial como o permitido para a utilização da Internet. Certo dia, após a detecção estar ativa, o usuário quis acessar a Internet durante a madrugada para entregar um relatório importante. Como este comportamento não estava de acordo com o perfil criado, a resposta a esta detecção realizada pelo IDS foi o bloqueio do acesso à Internet para aquele usuário. Neste caso, o IDS detectou um falso positivo. Embora isso possa ocorrer, pois o comportamento de usuários e sistemas pode variar amplamente, este tipo de detecção pode identificar novas formas de ataques.
O tipo relatado é denominado Detecção
por Comportamento Esperado (Behavior-Expected Detection).
por Assinatura (Signature Detection).
por Anomalia (Anomaly Detection).
Baseada em Especificação (Specification-based Detection).
Baseada em Perfil (Perfil-based Detection).
Observe a saída do programa nmap abaixo:
.
Starting Nmap 6.40 ( http://nmap.org ) at 2017-02-16 08:45 BRST Nmap scan report for nmap.org (200.16.16.4) Host is up (0.00037s latency). Not shown: 997 closed ports PORT STATE SERVICE 25/tcp open **** 80/tcp open **** 21/tcp open **** Nmap done: 1 IP address (1 host up) scanned in 0.34 seconds |
.
De acordo com a saída do programa Nmap e levando-se em consideração as portas padrão de serviço, quais os serviços/protocolos que estão rodando no computador com IP 200.16.16.4?
Envio de e-mail/SMTP, Transferência de https://arquivos.infra-questoes.grancursosonline.com.br/arquivos/FTP, Resolução de Nomes/DNS.
Serviço Telnet/TELNET, Transferência de https://arquivos.infra-questoes.grancursosonline.com.br/arquivos/FTP, Servidor Web/HTTP.
Resolução de nomes/DNS, Envio de e-mail/SMTP, Serviço Telnet/TELNET.
Envio de email/SMTP, Servidor Web/HTTP, Transferência de https://arquivos.infra-questoes.grancursosonline.com.br/arquivos/FTP.
Servidor Web/HTTP, Resolução de Nomes/DNS, Transferência de https://arquivos.infra-questoes.grancursosonline.com.br/arquivos/FTP.
Sobre técnicas utilizadas em ataques na Internet, é incorreto afirmar que:
a força-bruta pode ser utilizada para encontrar senhas através de testes exaustivos usando diferentes combinações.
a técnica de “desfiguração de página” é geralmente utilizada para roubar dados do usuário, fazendo-se passar por um site confiável (por exemplo, um banco).
com a técnica de interceptação de tráfego, é possível acessar o conteúdo original enviado pela rede, independente da criptografia utilizada.
é possível utilizar a técnica de negação de serviço de forma centralizada ou distribuída.
a técnica de varredura em redes permite encontrar, na rede, portas e serviços vulneráveis.
O software “John The Ripper” (http://www.openwall. com/john) é conhecido como eficiente na quebra de arquivos de senha. Entre os diversos modos de operação, o software apresenta o “modo incremental”, descrito como: “This is the most powerful cracking mode, it can try all possible character combinations as passwords” (Este é o modo de quebra mais poderoso, ele tentará todas as combinações de caracteres possíveis como senhas). O “modo incremental” do software corresponde ao modo de recuperação de senha conhecido por:
Dicionário
Dicionário e regras de formação
Informações conhecidas
Força Bruta
Híbrido
O objetivo de um DoS é fazer com que seu alvo não tenha capacidade de gerir seus recursos e perder sua acessibilidade. Nesse momento, há a coleta de informações do alvo de forma maliciosa.
Certo
Errado
IDS e IPS são recursos de segurança que podem ser posicionados estrategicamente dentro da rede para detectar tráfego malicioso que por ventura tenha passado pelas regras do firewall. O IDS, por exemplo, ao detectar tráfego malicioso,
reagirá ao tráfego malicioso isolando os pacotes recebidos em uma área virtual da rede.
interromperá o tráfego automaticamente e negará novos pacotes da mesma origem.
gerará alarmes e/ou logs.
bloqueará a porta de origem do tráfego na rede automaticamente.
revidará automaticamente o ataque utilizando DoS.
Dentre as fragilidades do conjunto de protocolos TCP/IP existe o que é explorado pelo ataque do tipo IP Spoofing. Esse ataque se baseia na
alteração do endereço IP destino do pacote para confundir o Firewall.
falsificação do endereço IP origem do pacote.
alteração do tamanho do pacote IP para congestionar a rede.
alteração do tempo de vida do pacote IP.
falsificação do campo Checksum para burlar a segurança.
Os sistemas de detecção e prevenção de intrusão vem se tornando cada vez mais importantes na área de segurança de redes de computadores, na medida em que auxiliam na prevenção de ataques que podem explorar brechas em Firewall e antivírus. Os tipos mais comuns de intrusão são Evasão, Inserção, Negação de Serviços e Varredura de Portas.
São exemplos de ataques de negação de serviço que podem ser detectados por ferramentas de detecção de intrusão:
Jolt2, Smurf, UDPStorm, Synflood e Teardrop.
Long URL e URL.
Case sensitive e Session Splicing.
Fingerprint, TCP Connect, Ident, SYN scanning, FIN scanning, UDP scanning e IP scanning.
Long URL, Session Splicing e Fingerprint.
Há uma gama de formas que um computador e seu conteúdo podem ser atacados. Muitas dessas incorporam o uso de softwares maliciosos, genericamente chamados de malwares, ou técnicas de ataque com fins maliciosos. Julgue os itens a seguir com (V) verdadeiro ou (F) falso:
( ) Worm é um software que insere cópias de si mesmo em outros programas existentes no computador. Assim, quando se executa o programa, o worm também é executado.
( ) Trojan horse é um programa que entra no computador disfarçado de um programa desejável, como um jogo ou um utilitário inofensivo, porém com o objetivo malicioso.
( ) Phishing é um golpe utilizado para obter dados de usuários desavisados ou fazê-los abrir arquivos com programas maliciosos. Normalmente é um ataque realizado por e-mail e indevidamente em nome de instituições e serviços conhecidos de modo a enganar o usuário.
( ) Engenharia social é um ataque do tipo DoS com fins de travar ou desligar um dispositivo remotamente com a ajuda de pessoas inocentes.
Assinale a seguir as alternativas que indicam, respectivamente, os itens acima:
F, V, V, F
V, V, V, F
V, V, F, V
F, F, V, V
Sobre segurança da informação:
I. Ataques passivos possuem a natureza de monitorar transmissões;
II. Ataques ativos envolvem alguma modificação do fluxo de dados;
III. Disfarce e negação de serviço são categorias de ataques ativos;
É CORRETO afirmar que:
Todas estão corretas.
Somente I e III estão corretas.
Somente II e III estão corretas.
Somente I e II estão corretas.
_____________ é uma técnica utilizada por hackers (spammers) que consiste em varrer páginas na Internet, arquivos de listas de discussão, entre outros, em busca de endereços de e-mail.
Phishing
Harvesting
Defragging
Fowarding
A fraude de envio de mensagens não solicitadas no correio eletrônico possui o objetivo de roubar informações bancárias e de cadastros. De posse da afirmativa, como se denomina esse tipo de fraude?
Phishing
Malware
Vírus
Worm
Spyware
Normalmente, não é uma tarefa simples atacar e fraudar dados em um servidor de uma instituição bancária ou comercial e, por este motivo, golpistas vêm concentrando esforços na exploração de fragilidades dos usuários. Utilizando técnicas de engenharia social e por diferentes meios e discursos, os golpistas procuram enganar e persuadir as potenciais vítimas a fornecerem informações sensíveis ou a realizarem ações, como executar códigos maliciosos e acessar páginas falsas.
Centro de Estudos, Resposta e Tratamento de Incidentes de Segurança no Brasil. Cartilha de Segurança para Internet.
Disponível em: < http://cartilha.cert.br/criptografia/>. Acesso em 13 de julho de 2016.
Assinale a alternativa incorreta, quanto aos principais golpes aplicados na Internet:
A fraude de antecipação de recursos, ou advance fee fraud, é aquela na qual uma golpista procura induzir uma pessoa a fornecer informações confidenciais ou a realizar um pagamento adiantado, com a promessa de futuramente receber algum tipo de benefício.
Phishing, phishing-scam ou phishing/scam, é o ato pelo qual uma pessoa tenta se passar por outra, atribuindo-se uma falsa identidade, com o objetivo de obter vantagens indevidas.
Phishing , phishing-scam ou phishing/scam, é o tipo de fraude por meio da qual um golpista tenta obter dados pessoais e financeiros de um usuário, pela utilização combinada de meios técnicos e engenharia social.
Pharming e um tipo específico de phishing que envolve a redireção da navegação do usuário para sites falsos, por meio de alterações no serviço de DNS.
Um boato, ou hoax, é uma mensagem que possui conteúdo alarmante ou falso e que, geralmente, tem como remetente, ou aponta como autora, alguma instituição, empresa importante ou órgão governamental.
Que técnica consiste em inspecionar os dados trafegados em redes de computadores, por meio do uso de programas específicos?
Sniffing.
Cavalo de troia.
Ataque de força bruta.
Worm.
Ataque de negação de serviço.
O tipo de fraude por meio da qual um golpista tenta obter dados pessoais e financeiros de um usuário, pela utilização combinada de meios técnicos e engenharia social, entre outros, é o:
Utilitário Rances, que abre as portas do computador roubando dados e IP.
Cavalo de Troia, que invade a parte física do computador e aniquila dados.
Macself, que rouba as fotos do computador.
Phishing, que ocorre por meio do envio de mensagens eletrônicas.
Qual das técnicas a seguir se enquadram como defesa a um ataque DoS (Denial of Service):
I - Edição de regras no firewall;
II - Ajuste manual do controle de listas de acesso em roteadores e switchers;
III - Blackholing e sinkholing (direcionar o ataque para uma interface nula).
I apenas
I, II e III
II apenas
I e II apenas
Existem basicamente três tipos de sistema de detecção de intrusão Host-Based Intrusion Detection (HIDS), Network-Based Intrusion Detection (NIDS) e IDS híbrido (Hybrid IDS).
Pode-se citar como ponto forte do Host-Based Intrusion Detection (HIDS) que
caso o HIDS seja invadido, as informações são preservadas e mantidas.
os ataques que ocorrem fisicamente no servidor (keyboard attack) podem ser detectados pelo HIDS.
esse tipo de sistema é capaz de detectar ataques de rede, como o scanning de rede ou o Smurf, por exemplo.
esse tipo de sistema é fácil de gerenciar e configurar em todos os hosts que devem ser monitorados, promovendo melhor escalabilidade.
esse tipo de sistema é independente do sistema operacional, ou seja, um HIDS que funciona no Linux, funciona perfeitamente no Windows.
Veja na figura abaixo que o site de uma pós-graduação da Universidade Federal de Ouro Preto foi hackeado e que o invasor aproveitou-se de alguma vulnerabilidade no sistema para cadastrar uma notícia na base de dados.
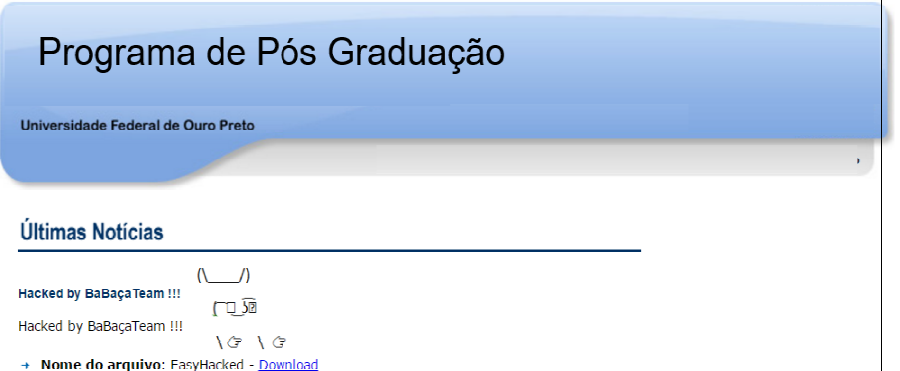
Qual dos tipos de ataques listados abaixo o hacker utilizou para modificar o site?
Cross-site scripting (XSS)
Distributed Denial of Service (DDoS)
SQL Injection
Cross Site Request Forgery (CSRF)



