







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
No contexto de controle interno, o uso de tecnologia da informação (TI) é importante para:
Aumentar o volume de produção.
Reduzir a quantidade de mão de obra.
Otimizar processos e garantir transparência.
Substituir a auditoria manual.
Facilitar o trabalho remoto.
Com vistas à detecção de movimentações atípicas, um auditor desenvolveu uma consulta que identificasse médias de empréstimos em meses de 2024 que fossem destoantes do comportamento da média de empréstimos desse mesmo ano.
Para isso, ele desenvolveu a consulta a seguir, que necessita ser complementada:
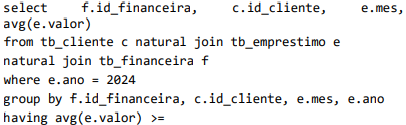
( /
A fim de substituir o trecho da consulta, marcado com o comentário /
select avg(e.valor) from tb_financeira f2 where e.id_cliente = c.id_cliente and f2.id_financeira = f.id_financeira group by f2.id_financeira, e.ano
select avg(e2.valor) from tb_emprestimo e2 group by e2.ano
select avg(e2.valor) from tb_emprestimo e2 where e.id_cliente = c.id_cliente and e.id_financeira = f.id_financeira and e.ano = e.ano group by f.id_financeira, e2.ano
select avg(e2.valor) from tb_emprestimo e2 where e2.id_cliente = c.id_cliente and e2.id_financeira = f.id_financeira and e2.ano = e.ano group by f.id_financeira, e2.ano
select avg(e2.valor) from tb_emprestimo where e2.id_cliente = c.id_cliente and e2.id_financeira = f.id_financeira group by f.id_financeira, e2.ano
O diretor do órgão público X instaurou o processo de auditoria interna visando verificar a conformidade de seus processos e atividades com os requisitos legais e regulatórios definidos para os órgãos públicos, bem como com sua própria política interna de segurança da informação. A equipe de auditoria foi formalmente estabelecida para dar legalidade a essa tarefa. Durante a auditoria, a equipe identificou algumas vulnerabilidades nos processos e controles de segurança, atividade constante da etapa de:
testes e procedimentos de auditoria;
scanner de redes;
teste de penetração;
coleta de informações;
avaliação de riscos.
A autoria de sistemas computacionais é um processo indispensável na área da Informática no intuito de garantir o bom uso do ambiente computacional e o atendimento das necessidades específicas de usuários e organizações. Qual das seguintes alternativas sobre auditoria de ambiente computacional está correta?
A auditoria do ambiente computacional é exclusivamente uma responsabilidade do departamento de TI e não requer envolvimento de outras áreas da organização.
A auditoria do ambiente computacional visa apenas verificar a conformidade dos sistemas com padrões de segurança, ignorando aspectos operacionais e de desempenho.
A auditoria do ambiente computacional é um processo estático que não requer atualizações regulares para acompanhar as mudanças no ambiente de TI.
A auditoria do ambiente computacional envolve a análise de registros de eventos, políticas de segurança, configurações de sistema e práticas de gerenciamento de TI para garantir a eficácia e a conformidade dos sistemas.
Quanto à avaliação de desempenho do sistema de segurança da informação em uma organização, é correto afirmar que
as expectativas das partes interessadas externas à organização não são relevantes para o sistema de gestão da segurança da informação.
as análises críticas anteriores não devem influenciar os relatos acerca do desempenho da segurança da informação nas análises subsequentes.
as auditorias internas do sistema de gestão da informação são aplicadas de modo não agendado, a fim de que o fator-surpresa favoreça a identificação de eventuais falhas.
todos os processos devem ser selecionados para auditoria em cada ciclo de monitoramento.
a organização deve definir os critérios e o escopo da auditoria, para cada auditoria.
Segundo Imoniana (2017, pág 85), a auditoria de sistemas em desenvolvimento tem por objetivo verificar a existência de controles para “assegurar que programas sejam desenvolvidos de maneira consistente e de acordo com os padrões de programação ou outras orientações usadas pela empresa”.
Imoniana, Joshua Onome. Auditoria de Sistemas de Informação – 3ª Ed. – São Paulo: Atlas: 2017
Nesse sentido, assinale a alternativa que apresenta corretamente um controle alinhado com este tipo de auditoria.
Após o desenvolvimento de novas funcionalidades, as mesmas também são testadas com dados reais.
A não utilização de software pirata, sem licença pública ou da empresa em geral, ou a utilização de licenças de software em número igual ao que foi contratado.
No desligamento de pessoal, há procedimentos específicos com relação ao acesso aos programas-fontes dos sistemas da empresa.
Existem procedimentos para verificar problemas com fornecedores de novas funcionalidades e se esses problemas são significativos e repetitivos.
É realizada a análise visual do programa e a comparação da versão do objeto que está sendo executado com o objeto resultante da última versão do programa-fonte compilado.
A técnica de auditoria “Simulação Paralela” envolve o uso de um programa especialmente desenvolvido que atenda a todas as lógicas necessárias para um aplicativo devidamente testado, simulando operações normais.
Assinale a alternativa que apresenta corretamente uma vantagem desta técnica.
O custo de desenvolvimento de uma simulação paralela é baixo, comparado a outras técnicas de auditoria.
Pode-se processar um grande volume de dados auditados, eliminando dúvidas que amostras pequenas e não abrangentes possam apresentar.
A simulação paralela tem escopo de teste muito amplo e abrangente.
Pode ser utilizada tanto em ambiente de testes quanto de produção.
Necessitará do auxílio de um funcionário da organização auditada para operar o novo programa.
É um processo de checagem importante que permite visualizar todos os passos de um usuário no sistema. É possível ver as datas de acesso, as informações visualizadas, download de arquivos, entre outros. Pode acontecer de tempos em tempos para garantir a segurança dos dados. Qual das técnicas a seguir está relacionada diretamente à descrição apresentada?
Auditoria.
Autenticação.
Autorização.
Controle de Acesso.
Permissões.
Acerca de processos de auditoria de sistemas da informação, assinale a alternativa correta.
A automatização de procedimentos de auditoria ainda é algo a ser evitado.
As técnicas limitam-se a procedimentos manuais.
Não há preocupação na busca por um agente auditor imparcial.
Cada vez mais deve-se buscar equilíbrio entre a melhoria da qualidade do trabalho de auditoria e a redução de custos.
Como cada contexto é diferente de outros, não existem práticas padronizadas no mercado.
Segundo Imoniana (2017, pág.57), a técnica de auditoria “dados de teste” (test deck) envolve a utilização de um conjunto de dados de entrada, o qual foi preparado de forma a testar os controles programados e os controles de sistemas aplicativos. Para que esses testes sejam eficientes, é preciso executar um conjunto de transações, depois comparar os resultados produzidos com os resultados predeterminados para os controles testados.
Uma característica importante desta técnica é que:
Ela somente pode ser processada com maior eficiência em ambiente online.
É uma técnica fácil de ser utilizada, pois é possível antecipar todas as combinações de dados de entrada do ambiente de negócios da empresa.
A técnica “dados de teste” tem um escopo de teste muito restrito.
Ela é aplicada em um ambiente de processamento batch.
Para a elaboração dos dados de entrada o auditor deve ter conhecimento técnico de informática.
Dentro do contexto de segurança de sistemas, um procedimento é realizado periodicamente e avalia toda a infraestrutura interna da empresa. Entre seus objetivos estão o gerenciamento do risco operacional, a proteção dos ativos da organização, a segurança e integridade na autenticidade dos dados e o atendimento eficaz e eficiente dos objetivos da instituição. Ela engloba a avaliação dos processos, operações, sistemas e atividades gerenciais da organização, verificando se a realização das funções rotineiras está em conformidade com os objetivos, políticas institucionais, legislação, normas e padrões exigidos. O procedimento citado refere-se à
lei geral de compliance institucional.
auditoria de sistemas.
certificação digital de sistemas.
monitoria.
Na auditoria de processo, o auditor deve proceder ao registro das evidências, à avaliação dos controles das forças e fraquezas e à elaboração de relatórios que informem o gerenciamento desses insumos. Para isso, o gerenciamento da auditoria deve garantir recursos e ferramentas adequadas para a execução da auditoria. Um processo típico para gerenciar e administrar projetos a serem auditados inclui a fase de
comunicação, em que se coletam os requisitos e se elaboram os relatórios.
planejamento, em que se adquire o dado e se definem os insumos de descoberta e validação.
monitoração, em que se registram evidências para desenhar e suportar as opiniões e conclusões da auditoria.
trabalho de campo e documentação, em que se determinam o contexto da auditoria e os procedimentos.
Em uma pequena organização XPTO que não implementa a segregação de funções, um funcionário desempenha a função de operador de computador e programador de aplicativos.
Nessa situação hipotética, o auditor de sistemas da informação deve recomendar
procedimentos que verifiquem se apenas as mudanças aprovadas no programa foram implementadas.
a criação de uma equipe adicional para proporcionar a segregação de funções.
o registro automatizado das alterações nas bibliotecas de desenvolvimento.
controles de acesso para evitar que o operador faça modificações no programa.
São objetivos da auditoria a revisão e o exame independentes de registros e atividades do sistema, para testar a adequabilidade dos controles desse sistema, de modo a verificar se há obediência às políticas e aos procedimentos estabelecidos.
Certo
Errado
No que diz respeito aos objetivos globais da auditoria de sistemas de informação, deve-se observar que as transações processadas podem ser validadas. Assim, um módulo de consistência de entrada de dados pode auxiliar na verificação dos dados-fonte, atentando para sua veracidade. Isso é fundamental para evitar que dados não qualificados sejam alimentados nos sistemas, gerando transações inválidas. Esse objetivo é conhecido por:
versatlidade
acuidade
privacidade
auditabilidade
Considere, por hipótese, que um Analista de Sistemas esteja participando de uma auditoria na Defensoria, cujo objetivo é realizar a validação e avaliação do controle interno de um sistema de informação. No planejamento dos trabalhos ficou decido que seria aplicada uma técnica com as seguintes características:
I. Elaborar uma massa de testes a ser submetida ao programa que deve prever as seguintes situações: transações com campos inválidos, transações com valores nos limites, transações incompletas, transações incompatíveis, transações em duplicidade.
II. Seguir os passos: a. compreender a lógica do programa; b. fazer a simulação dos dados pertinentes ao teste a ser realizado; c. elaborar os formulários de controle; d. fazer a transcrição dos dados para o computador; e. preparar o ambiente de teste; f. executar o processamento do teste; g. fazer a avaliação dos resultados; h. emitir opinião sobre o teste.
Pelas características apresentadas, a escolha recaiu sobre a técnica de
mapeamento estatístico (mapping).
rastreamento de programas.
rastreamento paralelo.
análise de log (accounting).
simulação de dados (test deck).
Os procedimentos de auditoria de sistemas de aplicativos referem-se àqueles executados para averiguar se os sistemas que constituem o cerne da empresa processam suas transações rotineiras de forma adequada. Esta auditoria avalia estas transações rotineiras para obter evidências significativas da operação de tais sistemas.
Considerando o exposto, são considerados objetivos globais da auditoria de sistemas de aplicativos:
Qualidade, Integridade, Privacidade, Confiabilidade, Disponibilidade, Auditabilidade, Versatilidade e Manutenibilidade.
Integridade, Confidencialidade, Privacidade, Acuidade, Disponibilidade, Auditabilidade, Versatilidade e Manutenibilidade.
Qualidade, Integridade, Privacidade, Confidencialidade, Disponibilidade, Auditabilidade, Versatilidade e Manutenibilidade.
Integridade, Auditabilidade, Privacidade, Auditabilidade, Disponibilidade, Confiabilidade, Legibilidade, Versatilidade e Manutenibilidade.
Qual das técnicas listadas abaixo não pode ser considerada uma técnica de levantamento de requisitos?
Entrevista aberta.
Observação do ambiente.
Etnografia.
Revisão técnica formal.
Prototipação.
Em sistemas de informação há uma propriedade importante a ser mantida, que é a confiabilidade. Sobre a confiabilidade da informação, é correto afirmar que um de seus princípios estabelece que
a informação não deve ser disponibilizada sem autorização de seu proprietário.
a informação deve ser armazenada sempre de forma redundante.
não se aplica a sistemas corporativos de pequenas e médias empresas
não se aplica a sistemas de informação com mais de dois anos de uso.
uma determinada informação somente pode ser alterada uma vez a cada 24 horas.



