Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
Mediante a detecção de intrusão por assinatura, é possível detectar novas técnicas de ataques sempre que houver uma mudança no comportamento da rede de computadores.
Nos sistemas de controle de acesso, a autenticação consiste em o usuário informar ao sistema quem ele é; e a identificação é provar quem ele diz ser.
Utilizando-se Joomla, é possível fazer a autenticação dos usuários por meio de protocolos distintos, entre eles os protocolos LDAP e OpenID.
Códigos de autenticação de mensagem em que são usadas funções de resumo criptográfico (hash) com chave oferecem garantias contra a forja de mensagens.
O princípio da autenticidade é garantido quando o acesso à informação é concedido apenas a pessoas explicitamente autorizadas.
No modelo RBAC (role-based access control), o acesso a objetos do sistema é definido pela identidade do usuário ou do grupo que tenta acessar o sistema.
Certo
Errado
O acesso aos programas e dados de uma empresa deve ser controlado de maneira que seja possível identificar os usuários que os acessaram. Para esse controle, é suficiente o uso de identificador e senha para cada usuário.
Certo
Errado
O openLDAP suporta diversos tipos de autenticação, dentre eles estão os tipos: Anônimo, Simples e
IPSEC.
JIT.
B2B.
SASL.
NTP.
São informações utilizadas em sistemas de autenticação baseados em biometria, EXCETO:
Reconhecimento de retina.
Reconhecimento de voz.
Impressões digitais.
Assinatura digital.
Um plano de continuidade de negócios deve ser montado levando em conta que:
seu objetivo é reduzir a zero o risco da ocorrência de incidentes de segurança que causem indisponibilidade;
deve ser constituído pelo Plano de Administração de Crises (PAC), Plano de Recuperação de Desastres (PRD) e Plano de Continuidade Operacional (PCO);
uma vez definido, não precisará ser revisado ou alterado enquanto não ocorrerem incidentes imprevistos;
uma vez definido, não precisará ser revisado ou alterado enquanto não ocorrerem incidentes imprevistos;
devem ser tratados todos os desastres possíveis, salvo aqueles que tenham baixa probabilidade de ocorrerem.
Considere que, ao acessar a intranet da sua empresa, um usuário informe o nome e a senha, para efetuar autenticação. Considere, ainda, que, após acessar o conteúdo da intranet, esse usuário acesse o sistema de recursos humanos da empresa, informando o nome e a senha, a fim de visualizar e imprimir seu contracheque. Nessa situação, foi utilizado single sign-on.
Certo
Errado
Sobre a criação e gerenciamento de senha do usuário, analise:
I. Solicitar aos usuários a assinatura de uma declaração, para manter a confidencialidade de sua senha pessoal e das senhas de grupos de trabalho, exclusivamente com os membros do grupo; esta declaração assinada pode ser incluída nos termos e condições da contratação.
II. Garantir, onde os usuários necessitam manter suas próprias senhas, que sejam fornecidas inicialmente senhas seguras e temporárias, o que obriga o usuário a alterá-la imediatamente.
III. Estabelecer procedimentos para verificar a identidade de um usuário antes de fornecer uma senha temporária, de substituição ou nova.
IV. Estabelecer procedimentos para que as senhas sejam armazenadas nos sistemas de um computador de forma desprotegida para facilitar a recuperação.
Em uma empresa, convém que a concessão de senhas seja controlada através de um processo de gerenciamento formal. Podem ser requisitos corretos desse processo o que consta em
II, apenas.
I e III, apenas.
II e III, apenas.
I, II e III, apenas.
I, II, III e IV.
Token é um software de autenticidade capaz de gerenciar chaves criptográficas e autenticar certificados digitais.
O free radius, um projeto open source compatível com o Ubuntu Linux, permite realizar autenticação de usuários remotos em redes que necessitem de autenticação centralizada ou serviço de contabilidade para suas estações de trabalho.
A Infraestrutura de Chaves Públicas do Brasil compõe-se de duas categorias de certificados digitais: A, destinada a atividades sigilosas, e S, destinada à autenticação e identificação.
Com relação a Métodos de Autenticação para segurança de redes, é CORRETO afirmar:
Criptografia é uma técnica que oculta o significado, mudando mensagens ininteligíveis para mensagens inteligíveis.
Criptografia de chave pública utiliza chaves iguais. Usada para criar assinaturas digitais, que autenticam a origem das mensagens transmitidas.
São exemplos de algoritmos de criptografia: chave secreta (DES), chave pública (RSA), síntese de mensagem (MD5).
Serviços de segurança podem ser divididos em: privacidade: impedir divulgação não autorizada de informações; autenticação: certificar-se que a mensagem não foi alterada; integridade: verificar identidade do participante remoto.
Todas as alternativas estão corretas.
Sobre mecanismos de autenticação TACACS e RADIUS, considere:
I. Requer variáveis adicionais programáveis, como retransmitir tentativas e time-outs para compensar melhor esforço de transporte.
II. Durante a operação normal, o corpo do pacote é totalmente criptografado para comunicações mais seguras.
III. Combina autenticação e autorização, tendo em vista que pacotes access-accept contém informações de autorização.
As afirmações contidas nos itens I, II e III associam-se, respectivamente, a
TACACS, TACACS+ e RADIUS.
RADIUS, TACACS+ e RADIUS.
TACACS+, RADIUS e TACACS.
TACACS, TACACS+ e TACACS+.
RADIUS, RADIUS e RADIUS.
Autenticações por senha ou por biometria são exemplos de controles de acesso lógicos, e o uso de catracas e circuito fechado de televisão, exemplos de controles de acesso físico.
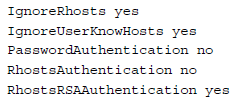
O trecho a seguir de um arquivo sshd_config está associado à configuração que habilita a autenticação pelo rhosts ou /