







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
Um token de autenticação nada mais é que:
Uma senha segura.
Uma senha criptografada.
Um padrão de segurança.
Um dispositivo de segurança adicional.
Um dispositivo com senha criptografada aleatoriamente.
As diferentes técnicas e métodos de autenticação podem ser classificados pelo tipo de atributo relativo ao usuário que utilizam. Um método de autenticação que utiliza um cartão magnético com senha é classificado como uma técnica que utiliza somente ____________.
Assinale a alternativa que completa corretamente a lacuna do texto acima.
o que você sabe
o que você é
o que você sabe e o que você tem
o que você tem e o que você é
o que você sabe e o que você é
Os protocolos criptográficos Diffie-Hellman e RSA são amplamente usados para fins de autenticação.
Certo
Errado
Os benefícios providos pelos mecanismos de autenticação incluem a corroboração da identidade das partes e da origem da informação e o controle de acesso.
Certo
Errado
A figura abaixo ilustra um recurso utilizado no acesso às redes, particularmente na internet.
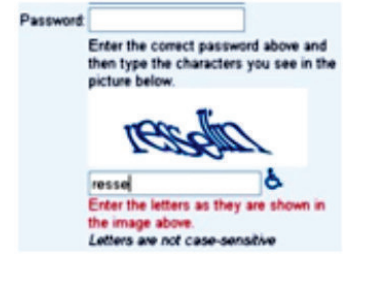
Ela mostra um formulário no qual é solicitado o preenchimento de um código para validar uma solicitação e que constitui um modo de autenticação. Esse recurso é conhecido como:
trust.
cookie.
captcha.
plugin.
proxy.
Mecanismo que usa token, verificação biométrica de impressão digital e PIN é exemplo de mecanismo de três fatores.
Certo
Errado
Em uma VPN, o protocolo IPSEC implementa uma forma de tunelamento na camada de rede. Ele utiliza um cabeçalho de autenticação (AH) que provê
autenticação, integridade e confidencialidade.
somente confidencialidade.
somente integridade.
somente autenticação.
somente autenticação e integridade.
A biometria pode ser definida como sendo a ciência que estuda estatisticamente as características físicas dos seres humanos, definindo um padrão para comparação e grau de confiabilidade na segurança.
A respeito de uma dada característica relacionada aos requisitos básicos da biometria, analise as afirmativas a seguir.
I. Deve estar presente em todas as pessoas.
II. Deve se apresentar de forma diferente entre todas as pessoas.
III. Deve ter a sua coleta dificultada. Assinale:
se somente a afirmativa I estiver correta.
se somente a afirmativa II estiver correta.
se somente a afirmativa III estiver correta.
se somente as afirmativas I e II estiverem corretas.
se somente as afirmativas II e III estiverem corretas.
Assinale a alternativa que apresenta CORRETAMENTE o mecanismo de autenticação para controle de acesso a sites e serviços oferecidos pela internet.
Contas e senhas.
Cópias de segurança.
Criptografia.
Firewall.
Dupla autenticação, VPN e SSO são
normas de segurança.
técnicas de proteção para estações de trabalho.
softwares de encriptação.
políticas de controle de acesso.
métodos de criptografia.
Assinale a opção correta relativa à Segurança da Informação.
Criptografia: técnica para converter uma mensagem de texto entre sistemas operacionais distintos.
Autenticação: sequência de símbolos destinada a permitir que o algoritmo cifre uma mensagem em texto claro ou decifre uma mensagem criptografada.
Autenticação: procedimento destinado a autorizar a sintaxe de determinada mensagem.
Autenticação: procedimento destinado a verificar a validade de determinada mensagem.
Inicializador: sequência de símbolos destinada a permitir que o algoritmo inicie uma mensagem em texto claro para decifrar uma mensagem criptografada.



