







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
Em um ambiente corporativo, o SSO (Single Sign-On) é frequentemente implementado para melhorar a experiência do usuário e aumentar a segurança. Sobre o SSO, assinale a alternativa correta.
SSO é uma técnica de autenticação que exige que os usuários façam login separadamente em cada sistema ou aplicativo.
SSO reduz a segurança, uma vez que um único conjunto de credenciais é usado para acessar vários sistemas.
SSO é útil apenas para organizações de pequeno porte com poucos sistemas e aplicativos.
SSO pode ser implementado por meio de protocolos como o OAuth e o OpenID Connect.
SSO não afeta a experiência do usuário, já que os usuários ainda precisam lembrar múltiplas senhas.
O Auth2 foi construído com base em quatro papéis (ou atores) principais, cada um com responsabilidades específicas no processo de autorização. Esses papéis são:
Resource Owner, Client, Resource Server e Authorization Server.
Authorization Agent, Client, Authentication Server e End User.
Identity Provider, Client, Authorization Agent e Authentication Server.
Protected Resource Server, Resource Agent, Identity Provider e Authentication Serve.
End User, Client, Resource Provider e Authentication Server.
O que é a autenticação em segurança da informação?
É um método para criptografar dados sigilosos e protegê-los contra acessos de terceiros.
É um conjunto de procedimentos que devem ser seguidos pelo usuário para garantir a integridade dos dados armazenados em um computador.
É uma ferramenta para detectar e remover vírus e malwares de um sistema de computador.
É um processo de verificação da identidade de um usuário ou sistema para permitir seu acesso a informações ou recursos.
É um sistema de backup feito em disco rígido para restaurar dados perdidos em caso de falha do software do computador.
Para adicionar maior proteção ao processo de autenticação de usuários, o uso de autenticação multifator (MFA) é indicado, porque adiciona duas ou mais camadas diferentes de verificação adicionais, como uso de aplicativos de autenticação, tokens físicos, reconhecimento facial e biometria.
Certo
Errado
Referente à autenticação com múltiplos fatores (MFA), analise as assertivas abaixo, assinalando V, se verdadeiras, ou F, se falsas.
( ) É mais segura do que a autenticação com um único fator.
( ) É usada apenas para autenticar usuários em computadores desktop.
( ) Geralmente envolve o uso de apenas dois fatores de autenticação.
( ) Pode ser usada para autenticar usuários em serviços online, como e-mails e bancos online.
( ) Pode ser implementada usando software ou hardware especializado.
A ordem correta de preenchimento dos parênteses, de cima para baixo, é:
V – V – V – F – F.
V – V – F – V – V.
V – F – F – V – V.
F – F – F – V – F.
F – V – V – F – V.
O esquema de autenticação HTTP conhecido como Bearer, utilizado em APIs REST,
envia um nome de usuário e senha no corpo da requisição HTTP no formato JSON.
envia um nome de usuário e senha no corpo da requisição HTTP no formato XML.
envia um token no corpo da requisição HTTP no formato JSON.
utiliza o cabeçalho Authorization do HTTP para enviar um token na requisição.
utiliza o cabeçalho WWW-Authenticate do HTTP para enviar um token na requisição.
A Autenticação por Algo que Você Saiba é o método de autenticação mais utilizado na Internet e baseia-se no uso:
Do Órgão Certificador, que verifica a autenticidade do usuário pela sua chave pública para autenticar o acesso.
Da Lista de Acessos, determinada pelo horário de acesso estipulado para cada usuário.
De um login, que identifica o usuário e uma senha para confirmação do login.
Do Log de Acessos para registrar as urls acessadas pelo usuário.
Da autenticação cruzada, onde o administrador da rede autentica o acesso do usuário na rede.
No Single Sign-On, a funcionalidade em que as informações de login e senha permitem um melhor controle da equipe de TI é
a autenticação multifator.
o gerenciamento interno de credenciais.
a velocidade na recuperação de senhas.
o ponto único para reinserir senha.
a melhor aplicação da política de senha.
Qual das seguintes afirmações descreve corretamente o conceito de "princípio da autenticação" na segurança da informação?
A autenticação se refere a proteger as informações confidenciais de acessos não autorizados por meio do uso de senhas fortes.
A autenticação é a prática de fazer backup regular das informações críticas da empresa.
A autenticação envolve a criptografia de dados confidenciais para torná-los ilegíveis para pessoas não autorizadas.
A autenticação se concentra em rastrear e monitorar atividades maliciosas em sistemas de informação.
A autenticação refere-se ao processo de criar cópias de segurança de informações sensíveis em locais geograficamente dispersos.
O analista Kléber desenvolveu o web service JusRest, que é protegido por autenticação OAuth2 através do client JusClient, registrado no servidor Keycloak do TJRN. Sendo o JusRest um web service, o administrador do Keycloak desabilitou os fluxos de autenticação OAuth2 para o JusClient. Dessa forma, para consumir o JusRest, o usuário deve fornecer um token já emitido. Para simplificar a integração com o Keycloak, Kléber utilizou no JusRest um adaptador de client do Keycloak. A fim de refletir a configuração do JusClient, Kléber ativou no adaptador a opção que desabilita a tentativa de autenticação do usuário, esperando que seja fornecido um token preexistente.
Logo, Kléber ativou no adaptador Keycloak do JusRest a opção:
bearer-only;
expose-token;
enable-basic-auth;
verify-token-audience;
disable-trust-manager.
O analista de suporte Carlos é responsável por administrar o servidor de autenticação Keycloak da PGM de Niterói. A equipe de analistas de sistemas da PGM de Niterói solicitou a Carlos a inclusão de um atributo customizado, de valor fixo, no token de acesso retornado pelo Keycloak para o client pgm-app01.
Para atender a essa solicitação, Carlos deve adicionar à configuração do client pgm-app01, no Keycloak, um novo:
client role;
client adapter;
composite role;
protocol mapper;
user role mapping.
JSON Web Tokens (JWT) é um padrão aberto (RFC 7519) que define uma maneira compacta para representar informações entre duas partes. O claim do tipo registrado (registered), no corpo (payload) de um JWT, que define para quem o token é destinado, especificando o público-alvo, é o
exp
iat
sub
iss
aud
Qual é o Princípio de Segurança da Informação que permite confirmar a identidade de usuários e a especificidade de recursos?
Confidencialidade
Autenticação
Disponibilidade
Integridade
Anonimato
Analise as afirmativas referentes ao protocolo OAuth 2.0 descrito na RFC 6749:
I – OAuth 2.0 é um framework de autorização que permite que aplicações terceiras obtenham acesso limitado a um serviço via protocolo HTTP.
II – “client credentials” e “authorization code” são exemplos de papéis (roles) definidos no OAuth 2.0.
III – “authorization server” e “client” são exemplos de fluxos de autorização definidos no OAuth 2.0.
Está CORRETO o que se afirma em:
I, apenas.
I e II, apenas.
I e III, apenas.
II e III, apenas.
Analise as afirmativas.
I.Reconhecimento de voz é um exemplo de autentificação biométrico.
II.O reconhecimento de voz é um dos sistemas menos invasivos e a forma mais natural de uso é o sistema de reconhecimento de fala para autentificação biométrica.
III.Um sistema de autentificação biométrico consiste no reconhecimento de assinaturas. Existem dois métodos de identificação: um método examina à assinatura já escrita, comparando-a, como uma imagem, com um modelo armazenado.
Estão corretas as afirmativas.
I, apenas.
II, apenas.
III, apenas.
I e II apenas.
I, II e III.
O servidor de autenticação tem como função autenticar o usuário, ao passo que o dono do recurso é responsável pela emissão dos tokens.
Certo
Errado
Observe a figura:
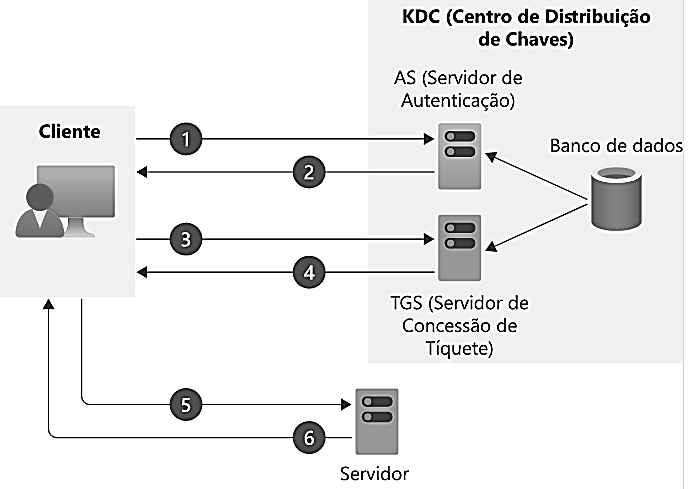
Fonte: https://docs.microsoft.com/pt-br/learn/modules/network-fundamentals-2/3-authentication-authorization
A partir da análise da figura é correto afirmar, EXCETO:
A figura apresenta uma ilustração do protocolo Kerberos.
O Kerberos é um protocolo de autenticação usado em diferentes sistemas operacionais.
O Windows usa o Kerberos como protocolo de autenticação padrão.
O Linux e os sistemas operacionais Mac OS também podem usar o Kerberos.
O protocolo de autenticação Kerberos não depende necessariamente de um servidor confiável chamado KDC (Centro de Distribuição de Chaves).
Consideradas as etapas do fluxo de autenticação do protocolo, é correto afirmar que, sendo o token válido, a primeira etapa ocorre com a solicitação, pelo cliente, de autorização para o acesso aos recursos e a última, com o servidor de recursos servindo o recurso solicitado.
Certo
Errado
Em segurança da informação, a autenticação é um processo de verificação da identidade digital do usuário no sistema. Neste contexto, considere as seguintes afirmações:
I - A autenticação de dois fatores é um recurso que acrescenta uma camada adicional de segurança para o processo de login da conta.
II - A autenticação de dois fatores é o processo de autenticação em que dois dos três possíveis fatores de autenticação são utilizados. Assim, um exemplo desse tipo de autenticação pode ser a utilização de usuário e senha.
III – A autenticação de dois fatores visa aumentar a complexidade da senha, podendo incluir um número mínimo letras, números e caracteres especiais.
IV – A autenticação de dois fatores pode requerer informações que apenas o usuário sabe, tem ou é. Assim, um exemplo desse tipo de autenticação pode ser a utilização de senha, token ou biometria.
As afirmações I e II estão corretas.
As afirmações I e IV estão corretas.
As afirmações II e III estão corretas.
As afirmações II e IV estão corretas.
A apropriada autenticação de usuários externos pode ser alcançada pelo uso de criptografia, tokens ou VPN.
Certo
Errado



