







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
A autenticação de dois fatores é um método de segurança complementar que exige que o usuário prove sua identidade, o que pode ser feito, por exemplo, por meio do uso de senha e biometria para que seu acesso seja concedido.
Certo
Errado
No contexto de autenticação de usuários em sistemas, uma desvantagem do conceito Single Sign-On (SSO) é:
requer que o usuário possua uma conta em alguma rede social, tal como Facebook ou LinkedIn.
não permite autenticação por dois ou mais fatores.
oferece múltiplas possibilidades de acesso indevido, caso as credenciais de um usuário sejam vazadas.
só pode ser usado em sistemas corporativos, requerendo um servidor LDAP.
requer o uso de tokens físicos do tipo Smart Card, sujeitos a perda e roubo.
Considere a situação abaixo.
Carlos abre um aplicativo no qual são oferecidas 3 formas de acesso à plataforma: com Google, com Facebook e com E-mail.
Carlos clica no opção “Acessar com Google”. O aplicativo faz uma requisição ao Google Accounts, pedindo uma chave de acesso para consumir um recurso protegido. Quando o Google Accounts recebe o pedido de autorização para acessar um recurso protegido, inicia-se o processo de identificação e autenticação.
Surge a tela do Google para Carlos digitar seu e-mail (@gmail.com), seguida da tela (do Google) para Carlos digitar a senha. Nesse passo, Carlos identifica-se, autentica-se e consente que o aplicativo acesse os recursos protegidos em seu nome. Então, o Google Accounts emite um access token (chave de acesso) para o aplicativo, que poderá acessar os recursos protegidos.
Nessa situação, que ilustra o funcionamento inicial do OAuth2 (RFC 6749), o Google Accounts é o ......I , Carlos é o ......II e o aplicativo é o ......III.
Os roles que preenchem, correta e respectivamente, as lacunas I, II e III são:
Authorization Server − Resource Owner − Client
Resource Server − Grant Owner − Protected Resource
Authorization Server − Client − Protected Resource
Resource Server − Grant Owner − Client
Request Server − Client − Resource Owner
Uma determinada organização pretende implementar múltiplos fatores na autenticação de uma aplicação, de modo a aumentar a sua segurança. A autenticação mais forte seria aquela obtida pelo uso simultâneo de:
crachá com código de barra, smart token e dados pessoais aleatórios.
impressão digital, geometria da mão e PIN.
senha, smart token e reconhecimento facial.
impressão digital, padrão de retina e geometria da face.
senha, PIN e frases de segurança.
Há duas formas de autenticação de identidade de usuários baseadas em biometria: A biometria ______________ que utiliza algo que o usuário ______________ e a biometria ______________ que utiliza algo que o usuário ______________.
Assinale a alternativa que preenche, correta e respectivamente, as lacunas do trecho acima.
digital – é – dinâmica – executa
digital – usa – da retina – vê
estática – é – dinâmica – conhece
dinâmica – é – estática – faz
dinâmica – faz – estática – é
Sobre o mecanismo baseado em propriedade, pode-se afirmar que:
Uma área que está melhorando tecnologicamente e simplificando o processo de identificação de pessoas é a biometria. Sistemas biométricos são métodos automatizados para a verificação ou o reconhecimento de uma pessoa com base em alguma característica física e um exemplo de método de autentificação baseado em propriedade.
Não é possível realizar a combinação de autenticação por propriedade com autenticação baseada em senhas, fornecendo dois fatores de autenticação. Sem os dois, um usuário não pode ser autenticado na conexão a um sistema ou aplicação.
As soluções de autenticação baseadas na propriedade caracterizam-se por um objeto físico que o usuário possui. Este objeto pode ser um cartão inteligente (smartcard), uma chave ou um token (dispositivo eletrônico semelhante a uma calculadora, usados para calcular senhas descartáveis). As desvantagens deste tipo de autenticação são que os objetos físicos podem ser perdidos, roubados ou esquecidos e o custo adicional do hardware. A vantagem baseia-se no princípio de que a duplicação do objeto de autenticação poderá ser mais cara que o valor do que está sendo guardado.
Vários métodos foram propostos para tentar tornar a autenticação baseada em propriedade mais segura, entre eles o uso de geradores randômicos de senhas, checagem pró-ativa, utilização de senhas descartáveis (one-time passwords) e sistemas de desafio/resposta (chalenge/response systems), modificações no processo de login e combinação com outros mecanismos de autenticação de usuários como smartcards.
A autenticação baseada em propriedade é o modo mais utilizado para fornecer uma identidade a um computador, no qual se destaca o uso de segredos, como senhas, chaves de criptografia, PIN (Personal Identification Number) e tudo mais que uma pessoa pode saber. Porém, existem vários problemas com a autenticação baseada em senhas.
Considerando-se a usabilidade em uma aplicação que requeira autenticação de dois fatores (MFA), a exigência de MFA pode ser minimizada e, ainda assim, haver um equilíbrio razoável entre segurança e usabilidade da aplicação na situação de uso que consiste na
mudança do nível de acesso de usuário de comum para administrativo em uma sessão da aplicação.
execução de funcionalidade de alteração de senha de usuário para acesso à aplicação.
realização de alteração do endereço de email associado à conta de usuário que dá acesso à aplicação.
autenticação de usuário com endereço IP verificado como pertencente à faixa de endereços específica da organização.
desativação da configuração que habilita a exigência de autenticação de dois fatores na aplicação.
Segundo Kurose (2021), o processo de provar a identidade de uma entidade à outra entidade por uma rede de computadores, por exemplo, um usuário provando sua identidade a um servidor de correio eletrônico, é conhecido pelo nome de:
certificação de identidade.
criptossistema de chave.
assinatura digital indireta.
autenticação do ponto final.
handshake.
Entre os diferentes tipos de claims em payloads, os public claims são utilizados para compartilhar informações entre aplicações.
Certo
Errado
Um perito foi chamado para configurar um mecanismo de autenticação para um ambiente de rede sem fio que exigia grande nível de segurança.
Como o aspecto segurança era o mais importante, o perito indicou o uso do mecanismo de autenticação denominado
EAP-PEAP.
EAP-TLS.
EAP-FAST.
EAP-PSK.
EAP-MD5.
A autenticação na Plataforma Digital do Poder Judiciário PDPJ-Br ocorre por meio de uma solução A, baseada em um aplicativo open source de gestão de identidades e acesso, denominado B, com base no protocolo C.
(Disponível em: https://docs.pdpj.jus.br)
De acordo com o texto acima, A, B e C são, correta e respectivamente:
Keycloak – RabbitMQ – OAuth2 (RFC 4967)
Keycloak – Docker – Simple Object Access Protocol (SOAP)
Single Sign-On (SSO) – Keycloak – OAuth2 (RFC 6749)
Single Sign-On (SSO) – RabbitMQ – Advanced Message Queuing Protocol (AMQP)
de access token – Keycloak – Simple Object Access Protocol (SOAP)
A parte com capacidade de conceder acesso aos recursos protegidos é o servidor de recurso.
Certo
Errado
De acordo com a Cartilha de Segurança para Internet, sobre a autenticação, um dos requisitos básicos de segurança, assinalar a alternativa CORRETA:
Verifica se a entidade é realmente quem ela diz ser.
Determina as ações que a entidade pode executar.
Protege a informação contra alteração não autorizada.
Evita que uma entidade possa negar que foi ela quem executou uma ação.
Em um ataque contra o OAuth 2, um usuário malicioso tentou interceptar as solicitações e os tokens de atualização, por meio da disponibilização de um servidor de autorização falso.
Para mitigar um ataque dessa natureza, é correto
adotar as melhores práticas de proteção para o armazenamento de credenciais do servidor de autorização.
proteger os servidores que mantêm as configurações sensíveis e as bases de dados de autorizações.
aplicar criptografia para as credenciais e tokens armazenados pela máquina cliente.
implementar criptografia sobre o tráfego das requisições enviadas ao servidor de autorização.
utilizar um servidor de autenticação para certificar a identidade do servidor de autorização.
Reserved claims possuem o atributo não obrigatório iss (Issuer), que se refere à origem do token.
Certo
Errado
O protocolo de autorização OAuth 2.0 permite que aplicativos obtenham acesso limitado aos serviços HTTP.
As quatro funções (roles) descritas na RFC 6749 para esse protocolo são
protected resource, resource user, client e token server.
access token, HTTP server, client credential e authorization broker.
resource owner, resource server, client e authorization server.
authorization resource, authorization code, client e token server.
resource owner, password credential, access token e refresh token.
A respeito da autenticação de usuários por dois fatores em aplicações ou websites, é correto afirmar que
necessita de um token físico (que pode ser um smartphone) de posse do usuário para a geração de uma senha ou código de uso único.
consiste na utilização de senhas fortes, contendo letras maiúsculas, minúsculas, números e símbolos.
pode ser utilizada com a verificação de características biométricas do usuário, sendo a voz uma possibilidade.
não pode ser usada em um sistema corporativo que funciona apenas na rede local da empresa, aplicando-se a sistemas acessíveis via Internet.
enquanto a autenticação de único fator pode ser burlada, a autenticação de dois fatores garante que é o usuário legítimo que está se autenticando.
O padrão SAML V2 define 3 tipos de declarações que podem ser transmitidas em uma afirmação.
As declarações de autenticação
definem algo que o sujeito é autorizado a fazer.
descrevem, no mínimo, o método usado para autenticar e quando a autenticação ocorreu.
precisam ser codificadas utilizando o algoritmo XTEA antes do envio.
são criadas pelo cliente que solicitou a autenticação.
precisam ser transmitidas no formato JSON.
Considere a seguinte figura sobre o processo de Autenticação de Dois Fatores e analise as afirmativas.
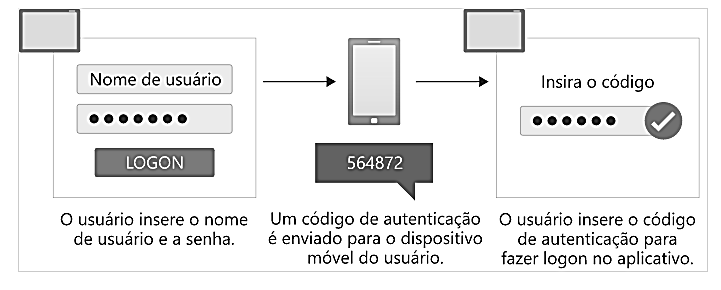
Fonte: https://docs.microsoft.com/pt-br/learn/modules/network-fundamentals-2/3-authentication-authorization
I.A autenticação de dois fatores é um mecanismo que permite que os usuários verifiquem uma tentativa de autenticação.
II.Na autenticação de dois fatores, o usuário precisa fornecer um código único enviado ao seu dispositivo como uma confirmação de autenticação.
III.Como exemplo de autenticação de dois fatores, um usuário pode receber um código por meio de uma mensagem de texto ou um código gerado por meio de um aplicativo em seu telefone, como o Microsoft Authenticator.
Está(ão) correta(s) a(s) afirmativa(s):
Apenas I é correta
Apenas II é correta
Apenas III é correta
Apenas I e II são corretas
I, II e III são corretas
Quais os papéis definidos na especificação do OAuth 2.0?
Proprietário do Recurso (Resource Owner), Recurso (Resource), Cliente do Recurso (Resource Client) e Servidor de Autorização (Authorization Server).
Provedor do Recurso (Resource Provider), Servidor do Recurso (Resource Server), Corretor (Broker) e Servidor de Autorização (Authorization Server).
Proprietário do Recurso (Resource Owner), Servidor do Recurso (Resource Server), Cliente (Client) e Servidor de Segurança (Security Server).
Proprietário do Recurso (Resource Owner), Servidor do Recurso (Resource Server), Cliente (Client), Servidor de Autorização (Authorization Server).
Provedor de Recurso (Resource Provider), Recurso (Resource), Corretor (Broker) e Servidor de Segurança (Security Server).



