







Seu próximo nível começa aqui
Com a Assinatura Ilimitada, você tem tudo que precisa para sua aprovação.
Com a Assinatura Ilimitada, você combina prática, teoria e método em uma única assinatura com tudo que você precisa para sua aprovação.
Segundo o princípio de Kerckhoffs, a capacidade de proteger mensagens se torna mais forte quando se utilizam chaves públicas no processo.
Quando se acessa um sítio seguro pelo protocolo HTTPS, o navegador gera um conjunto de chaves criptográficas que é enviado ao servidor por meio de um algoritmo de troca de chaves.
Na criptografia simétrica, uma chave secreta é aplicada a uma mensagem para alterar o conteúdo dessa mensagem; conhecendo essa chave, o remetente e o destinatário poderão criptografar e descriptografar todas as mensagens em que essa chave for utilizada.
O comando 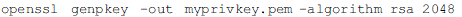 gera uma chave privada no arquivo
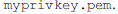 .
O resumo de mensagem é um mecanismo de segurança utilizado no controle de integridade de dados. Os algoritmos que produzem digests são as opções mais comuns para esse controle, embora estejam sujeitos ao efeito da colisão. Dentre os algoritmos listados abaixo, aquele que tem menos chance de gerar uma colisão é o
MD5
SHA1
SHA256
SHA384
SHA512
Dos objetivos principais da criptografia, analise as afirmativas abaixo e dê valores Verdadeiro (V) ou Falso (F).
( ) confidencialidade da mensagem: só o destinatário autorizado deve ser capaz de extrair o conteúdo da mensagem da sua forma cifrada.
( ) integridade não violada da mensagem: o destinatário não deverá ser capaz de verificar se a mensagem foi alterada durante a transmissão.
( ) autenticação do remetente: o destinatário deverá ser capaz de verificar que se o remetente é realmente quem diz ser.
Assinale a alternativa que apresenta a sequência correta de cima para baixo.
F, V, F
V, F, V
V, V, F
F, F, V
É característica da criptografia com chave simétrica, EXCETO:
Usar uma mesma chave no remetente e no destinatário (chave compartilhada).
Utilizar a mesma chave em ambas as direções.
Ser utilizada frequentemente na cifragem/decifragem de mensagens longas.
Possuir a chave simétrica muito maior que a chave pública, pois representa duas chaves privadas: uma para o remetente e outra para o destinatário.
O algoritmo de decifragem ser o inverso do algoritmo de cifragem.
A criptografia é considerada a ciência e a arte de escrever mensagens em forma cifrada ou em código, constituindo um dos principais mecanismos de segurança que se pode usar para se proteger dos riscos associados ao uso da internet. De acordo com o tipo de chave usada, os métodos criptográficos podem ser subdivididos em duas grandes categorias, descritas a seguir.
(1) Utiliza uma mesma chave tanto para codificar como para decodificar informações, sendo usada principalmente para garantir a confidencialidade dos dados. Casos nos quais a informação é codificada e decodificada por uma mesma pessoa, não há necessidade de compartilhamento da chave secreta. Entretanto, quando estas operações envolvem pessoas ou equipamentos diferentes, é necessário que a chave secreta seja previamente combinada por meio de um canal de comunicação seguro (para não comprometer a confidencialidade da chave). Exemplos de métodos criptográficos que usam chave simétrica são: AES, Blowfish, RC4, 3DES e IDEA.
(2) Utiliza duas chaves distintas: uma pública, que pode ser livremente divulgada, e uma privada, que deve ser mantida em segredo por seu dono. Quando uma informação é codificada com uma das chaves, somente a outra chave do par pode decodificá-la. Qual chave usar para codificar depende da proteção que se deseja, se confidencialidade ou autenticação, integridade e não repúdio. A chave privada pode ser armazenada de diferentes maneiras, como um arquivo no computador, um smartcard ou um token. Exemplos de métodos criptográficos que usam chaves assimétricas são: RSA, DSA, ECC e DiffieHellman.
Os métodos descritos em (I) e em (2) são denominados, respectivamente, criptografia de chave:
direta e indireta
digital e analógica
hashing e hamming
reservada e secreta
simétrica e assimétrica
A criptografia consiste em escrever mensagens em forma cifrada ou em código, sendo este um dos principais mecanismos de segurança utilizado para proteção quanto aos riscos associados ao uso da Internet. Sobre este assunto julgue as assertivas a seguir:
I. A criptografia de chave assimétrica utiliza uma mesma chave tanto para codificar como para decodificar informações, sendo usada principalmente para garantir a confidencialidade dos dados.
II. A criptografia de chave simétrica, quando comparada com a de chaves assimétricas, é a mais indicada para garantir a confidencialidade de grandes volumes de dados, pois seu processamento é mais rápido.
III. Hash é um método criptográfico que, quando aplicado sobre uma informação, independentemente do tamanho que ela tenha, gera um resultado único e de tamanho variável.
IV. A verificação da assinatura digital é feita com o uso da chave pública, pois se o texto foi codificado com a chave privada, somente a chave pública correspondente pode decodificá-lo.
II e IV estão corretas.
Todas estão corretas.
I e II estão corretas.
III e IV estão erradas.
Sobre cyber segurança, uma das principais diferenças entre encriptação e hashing é: Encriptação
é ideal para sistemas baseados em Windows e hashing é ideal para sistemas baseados em Linux.
se baseia no código fonte e hashing se baseia no arquivo executável.
utiliza apenas chave pública e hashing utiliza apenas chave privada.
utiliza apenas chave privada e hashing utiliza apenas chave pública.
é reversível e hashing não é reversível.
O objetivo da criptografia é transformar informações de forma que se tornem incompreensíveis para pessoas não autorizadas, garantindo-se, assim, a confidencialidade das informações.
Um atributo de uma tabela que referencia a chave primária de outra tabela, estabelecendo uma relação entre as duas é chamado de
Chave Estrangeira.
Chave Primária.
Chave Simples.
Chave Composta.
Marcelinho estava estudando conhecimentos básicos sobre informática, notadamente sobre segurança da informação, quando se deparou com a palavra “criptografia”. Marcelinho ficou curioso e buscou auxílio do professor André, que prontamente lhe informou que criptografia consiste:
Em um arquivo usado para autenticação e troca de dados segura em redes não seguras, como a Internet.
No mecanismo de segurança interposto entre a rede interna e a rede externa com a finalidade de liberar ou bloquear o acesso de computadores remotos aos serviços que são oferecidos em um perímetro ou dentro da rede corporativa.
No termo que designa qualquer técnica para embaralhar dados de tal forma que eles só poderão ser compreendidos por quem possuir uma chave de decodificação apropriada.
Em uma ferramenta que verifica conexões para um ou mais hosts remotos.
Analise as afirmativas a seguir sobre criptografia e os principais algoritmos criptográficos:
I. O algoritmo de criptografia DES realiza a criptografia com chave de 56 bits de extensão e blocos de dados de 64 bits de extensão.
II. O algoritmo descrito pelo AES é um algoritmo de chave assimétrica.
III. RC4 é um algoritmo de criptografia de blocos usado nos padrões Secure Socket Layer/Transport Layer Security (SSL/TLS).
IV. Diversos artigos analisam os métodos de ataque ao RC4, mas nenhuma dessas técnicas é prática contra o RC4 com um tamanho de chave razoável, como 128 bits.
Assinale
se somente as afirmativas I e II estiverem corretas.
se somente as afirmativas II e III estiverem corretas.
se somente as afirmativas III e IV estiverem corretas.
se somente as afirmativas I e IV estiverem corretas.
se somente as afirmativas II e IV estiverem corretas.
Considerando as funções hash, para ser candidata a um hash, uma função precisa atender a três critérios. São eles:
ser assimétrica, periódica e flexível.
ser simétrica, ser digest e possuir assinatura digital.
ser autônoma, criptografada e única.
ser referenciada por parâmetro, ser numérica e possuir dígito verificador.
ser unidirecional, resistente a colisões fracas e resistente a colisões robustas.
Quando as funções hash são aplicadas a um dado, retornam um resumo. Com relação às características das funções de hash e aos respectivos algoritmos MD5 e SHA1, assinale a opção correta.
O Secure Hash Algorithm 1 (SHA-1) processa dados de entrada em blocos de 256 e gera 128 bits, sendo um modo de enviar uma mensagem criptografada.
O Message Digest algorithm 5 (MD5) tem pontos fracos que elevam a capacidade de encontrar colisões, ou então diferentes mensagens com o mesmo hash, devendo ser substituído sempre que possível e evitado em novos projetos.
O Message Digest algorithm 5 (MD5) é uma função hash de 256 bits.
O Salt é uma informação extra que, ao ser inserida na chave de geração do hash, permite que o resultado da função de resumo criptográfico possa retornar à informação inicial.
Essas funções, que têm diversas aplicações, são especialmente úteis na extração de evidências coletadas em um crime digital, a fim de garantir a cadeia de custódia.
Em criptografia, denomina-se integridade a propriedade que garante que apenas o destinatário seja capaz de extrair o conteúdo da mensagem criptografada.
Assinale a alternativa correta sobre Segurança da Informação:
Os três princípios básicos da Segurança são: integridade, confidencialidade e veracidade.
O que é criptografado com uma chave simétrica pode ser descriptografado com sua equivalente assimétrica.
Colisão é o nome dado quando uma função hash gera o mesmo resumo para dois dados diferentes.
Algoritmos criptográficos proprietários são mais seguros do que algoritmos criptográficos públicos.
A chave privada deve ter um tamanho maior do que sua equivalente pública.
A Criptografia é a tecnologia ou técnica utilizada para codificar e decodificar dados. E faz isso com o objetivo de que a mensagem possa manter a informação confiável e confidencial. O modo mais simples de criptografia são as cifras de troca. Acredita-se que Júlio César, imperador romano, já fazia uso dessa técnica para criptografar suas mensagens. Tanto que seu método ficou conhecido como Cifra de César. Que pode ser observada abaixo:
Texto simples
ABCDEFGHIJKLMNOPQRSTUVWXYZ
Texto criptografado
DEFGHIJKLMNOPQRSTUVWXYZABC
Levando em consideração este método, marque a opção que representa a mensagem “analista de sistemas” criptografado com a Cifra de César.
“ylyjgqry bc qgqrckyq”;
“mzmxuefm pq euefqyme”;
“fsfqnxyf ij xnxyjrfx”;
“dqdolvwd gh vlvwhpdv”.
Acerca dos conceitos e técnicas de criptografia, julgue verdadeira (V) ou falsa (F) cada uma das seguintes afirmativas:
I. O algoritmo de criptografia simétrica faz uso de operações XOR para cifragem e decifração.
II. Criptografia assimétrica é composta por uma chave e um algoritmo que pode ser executado no modo encriptação ou decriptação.
III. Criptografias do tipo funções hash transformam um texto em uma sequência de caracteres de tamanho fixo independente do tamanho do texto.
A sequência que expressa corretamente o julgamento das afirmativas é
I-F; II-F; III-F.
I-F; II-F; III-V.
I-F; II-V; III-V.
I-V; II-V; III-F.
I-V; II-F; III-V.



